
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Mirai-Spray — Сканер загрузчика Mirai | Kitploit
Инструменты/GitHubGitHub/skotizo/mirai-spray
Атаки на ПаролиСетевая безопасностьТестирование на Проникновение
GitHubskotizo/mirai-spray

Mirai-Spray

Сканер загрузчика Mirai

Репозиторий
21046 лет назадЕщё не проверено
Поделиться

Mirai-Spray

Сканирует типичный формат загрузчика/хостов Mirai с помощью Hydra. Это можно использовать для проверки, можно ли подключиться к списку хостов.

УСТАНОВКА

apt update -y && apt upgrade -y
apt install tor
git clone https://github.com/Skotizo/Mirai-Spray
cd Mirai-spray
g++ main.cpp -o spray
./spray

a

ИСПОЛЬЗОВАНИЕ

./spray host.txt telnet > crackedTelnet.txt

ИЛИ

./spray host.txt ssh > crackedSsh.txt
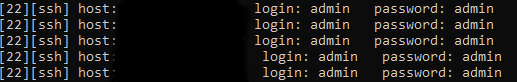
Вывод

a

ФОРМАТ ФАЙЛА ХОСТОВ

IP ПОРТ ИМЯ_ПОЛЬЗОВАТЕЛЯ ПАРОЛЬ

Чтобы конвертировать загрузчик Mirai с запятыми, используйте:

sed 's/:/ /g' MiraiLoader.txt > hosts.txt

ПРОКСИ

В настоящее время Hydra поддерживает модуль прокси только для сервиса Telnet.

Включить прокси

export HYDRA_PROXY=socks5://YOURLOGIN:[email protected]:9050

Отключить прокси

unset HYDRA_PROXY

ЭТИКА

Этот проект является концептуальной идеей и не должен запускаться против систем, которыми вы не владеете. Я не несу ответственности за любые ваши действия с этим кодом. Веселитесь!


АВТОРЫ

HYDRA

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





