Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
burp-text4shell — Text4Shell-сканер для Burp Suite | Kitploit
Инструменты/GitHubGitHub/silentsignal/burp-text4shell
Сканеры уязвимостейСканеры веб-уязвимостейАнализ уязвимостейВеб-безопасность
GitHubsilentsignal/burp-text4shell

burp-text4shell

Text4Shell-сканер для Burp Suite

Репозиторий
19023334 лет назадПроверено Kitploit
Сайт
Поделиться

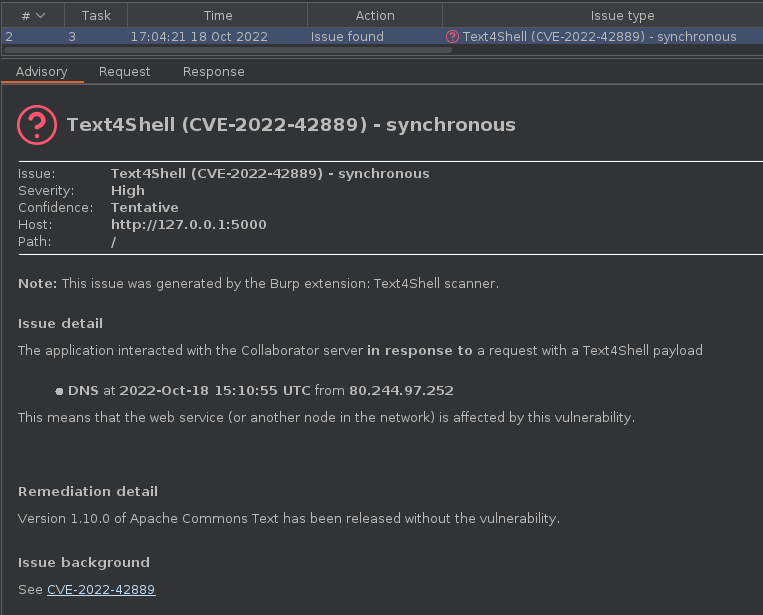
Text4Shell scanner for Burp Suite

Скриншот

Подробное описание можно найти в нашем блоге, посвящённом этому плагину.

Примечание о возможностях обнаружения: этот плагин лишь передаёт полезные нагрузки встроенному активному сканеру, поэтому для оптимального соотношения покрытия и производительности вам придётся правильно настроить сканирование — как и в случае с любым другим встроенным сканированием или сканированием, предоставляемым расширениями.

Сканирование одной проблемы

Если вы хотите сканировать только на CVE-2022-42889 (а не на другие вещи, такие как XSS или SQLi), этот плагин позволяет это сделать.

Следуя приведённым ниже инструкциям, сканер будет выполнять только проверки Text4Shell во всех точках вставки, если использовать созданную в результате конфигурацию сканирования.

  1. При создании нового сканирования нажмите Select from library на вкладке Scan configuration
  2. Выберите конфигурацию Audit checks - extensions only, встроенную в Burp Suite Pro 2.x
  3. Отключите все остальные расширения (если применимо), у которых зарегистрирована активная проверка сканирования (например, ActiveScan++, Backslash powered scanning, Burp Bounty и т. д.), чтобы работал только сканер Text4Shell

Сборка

Выполните ./gradlew build, и вы получите готовый плагин в build/libs/burp-text4shell.jar

Лицензия

Весь проект доступен под лицензией GNU General Public License v3.0, см. LICENSE.md.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →