
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
gosign-desktop-exploit-poc — CVE-2025-34324, CVE-2025-34327: GoSign Desktop — обход TLS и эксплойт небезопасного обновления (Proof of Concept) | Kitploit
Инструменты/GitHubGitHub/siddolo/gosign-desktop-exploit-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubsiddolo/gosign-desktop-exploit-poc

gosign-desktop-exploit-poc

Поделиться

CVE-2025-34324, CVE-2025-34327: GoSign Desktop — обход TLS и эксплойт небезопасного обновления (Proof of Concept)

Репозиторий
211 год назадЕщё не проверено

Множественные уязвимости в GoSign Desktop приводят к удалённому выполнению кода

  • Название: Обход проверки TLS и небезопасное обновление в GoSign Desktop
  • CVE: CVE-2025-34324, CVE-2025-34327
  • Затронутая система: GoSign Desktop <= 2.4.0
  • Исправление: FoSign Desktop 2.4.1 (исправлено частично)
  • Производитель: Tinexta InfoCert S.p.A.
  • Серьёзность: Высокая 8.2/10
  • CVSS 3.1: AV:L/AC:L/PR:L/UI:R/S:C/C:H/I:H/A:H
  • Уведомление: https://www.ush.it/team/ush/hack-gosign-desktop_240/gosign-desktop-exec.txt
  • PoC: https://github.com/siddolo/gosign-desktop-exploit-poc
  • Автор: Pasquale 'sid' Fiorillo
  • Соавторы: Francesco 'ascii' Ongaro; Marco Lunardi
  • Дата: 20251003

Подробности

https://www.ush.it/2025/11/14/vulnerabilita-multiple-gosign-desktop-esecuzione-remota-codice-arbitrario/

Доказательство концепции

Предоставленный PoC нацелен на установку GoSign Desktop в Linux Debian/Ubuntu с архитектурой amd64 и имитирует повышение привилегий до root со стороны локального злоумышленника.

Уязвимая версия: 2.4.0.

После эксплуатации вам придётся переустановить GoSign Desktop, загрузив его заново с официального сайта, поскольку он заменяется поддельным обновлением. Конфигурация GoSign Desktop сохраняется.
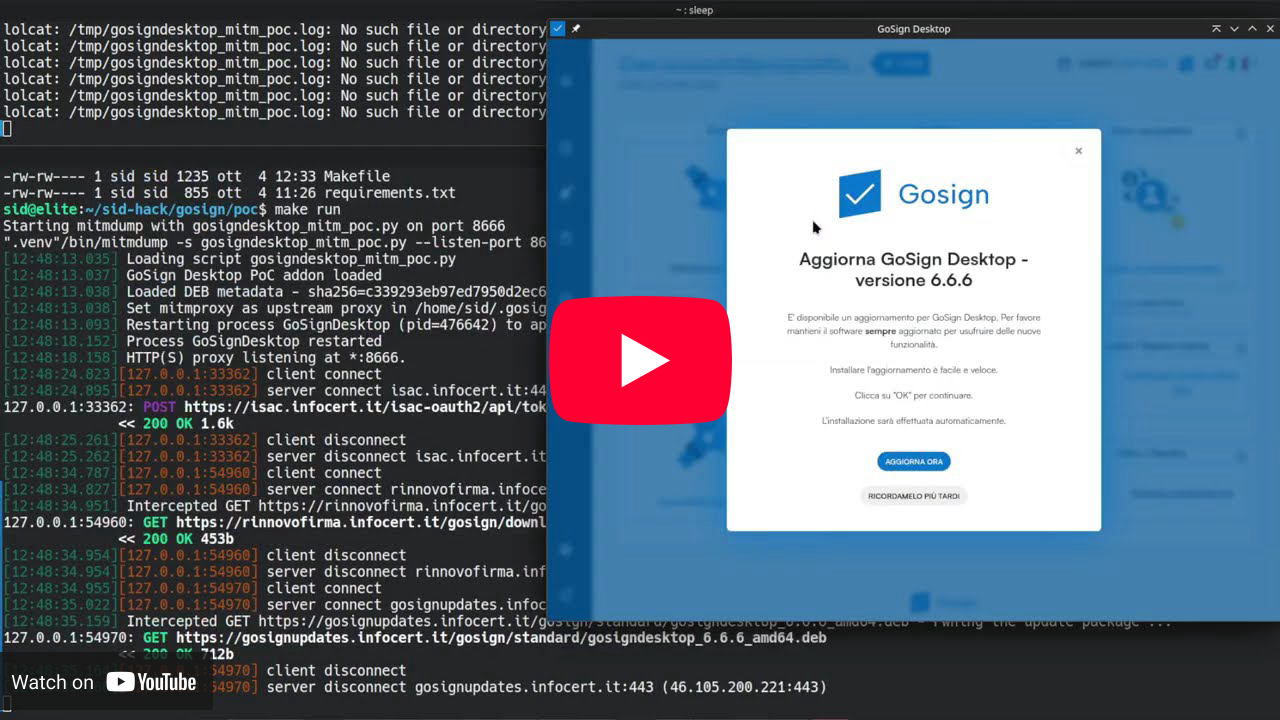
Видео на YouTube

Сборка

Соберите поддельный пакет обновления .deb, создайте виртуальное окружение python с зависимостями, необходимыми для эксплуатации.

make

Запуск

Настройте эксплойт в качестве прокси GoSign Desktop, чтобы имитировать атаку.

make run

Доказательство PoC

После установки поддельного пакета обновления .deb вы можете оценить эффект, просмотрев файл /tmp/gosigndesktop_mitm_poc.log.

cat /tmp/gosigndesktop_mitm_poc.log

Очистка

Вы можете удалить конфигурацию прокси, файл .deb и виртуальное окружение.

make clean

АВТОРЫ

Pasquale "sid" Fiorillo признан автором обнаружения данной уязвимости при участии Francesco "ascii" Ongaro и Marco Lunardi.

Pasquale 'sid' Fiorillo

веб-сайт: http://www.ush.it/

почта: sid AT ush DOT it

Francesco "ascii" Ongaro

Веб-сайт: https://www.ush.it/

Электронная почта: ascii AT ush DOT it

ПРАВОВЫЕ УВЕДОМЛЕНИЯ

Copyright (c) 2025 Pasquale 'sid' Fiorillo

Разрешается электронное распространение этого уведомления. Оно не может быть изменено каким-либо образом без моего явного письменного согласия. Если вы хотите перепечатать это уведомление целиком или частично в любом другом виде, помимо электронного, пожалуйста, напишите мне по электронной почте для получения разрешения.

Отказ от ответственности: информация в уведомлении считается точной на момент публикации на основе имеющейся на тот момент информации. Использование информации означает согласие на использование её на условиях «КАК ЕСТЬ». В отношении этой информации не предоставляется никаких гарантий. Ни автор, ни издатель не несут ответственности за любые прямые, косвенные или вытекающие убытки или ущерб, возникшие в результате использования данной информации или доверия к ней.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




