Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/shootcannon/cve-2026-5076
Атаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubshootcannon/cve-2026-5076

CVE-2026-5076

ARMember Premium <= 7.3.1 Полный захват учетной записи администратора

Репозиторий
365 месяцев назадЕщё не проверено
Поделиться

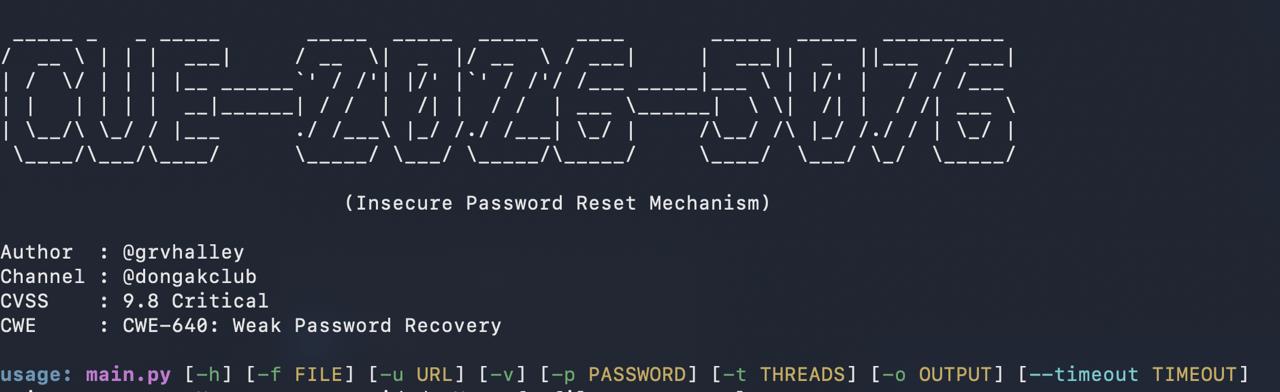
CVE-2026-5076 - Уязвимость сброса пароля ARMember

telegram-cloud-photo-size-5-6129916611100610908-y

Информация об уязвимости

ПунктДетали
CVE IDCVE-2026-5076
ПлагинARMember – Membership Plugin & Content Restriction
Затронутая версияPremium <= 7.3.1
Исправленная версия7.3.2
Оценка CVSS9.8 (Critical)
CWECWE-640: Weak Password Recovery
ТипНебезопасный механизм сброса пароля → хранение ключей в открытом виде
Вектор атакиСеть / Удаленно / Без аутентификации (через цепочку SQLi)
Активные установки30,000+ (Premium)
ОбнаруженоWordfence Threat Intelligence
Дата публикации3 июня 2026 года

Связанные CVE

CVEТипСерьезность
CVE-2026-5076Небезопасный сброс пароля — хранение ключей в открытом виде9.8 Критический
CVE-2026-5073Неаутентифицированная SQL-инъекция (ORDER BY)9.8 Критический
CVE-2026-5074Неаутентифицированная SQL-инъекция (WHERE)9.8 Критический

Описание

Версии 7.3.1 и ниже плагина ARMember Premium подвержены критической уязвимости, связанной с небезопасной обработкой сброса пароля. Плагин хранит ключи сброса пароля в открытом виде, что позволяет злоумышленникам использовать дополнительные уязвимости, такие как SQL-инъекция, для получения действительных токенов сброса и потенциальной компрометации учетных записей пользователей.

Воздействие

  • Захват учетной записи
  • Неавторизованный сброс пароля
  • Повышение привилегий
  • Компрометация учетной записи администратора

Устранение

  • Обновитесь до ARMember Premium 7.3.2 или более поздней версии.
  • Смените учетные данные для затронутых учетных записей.
  • Проверьте журналы на предмет подозрительной активности сброса пароля.
  • Примените все обновления безопасности, связанные с CVE-2026-5073 и CVE-2026-5074.

Серьезность

МетрикаЗначение
CVSS v3.19.8
СерьезностьКритический
Требуется аутентификацияНет
Взаимодействие пользователяНет
Сложность атакиНизкая
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →