
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CorsMe — Сканер неправильной конфигурации Cross-Origin Resource Sharing | Kitploit

Инструменты/GitHubGitHub/shivangx01b/corsme
Сканеры уязвимостейВеб-безопасностьТестирование на ПроникновениеНеправильная Конфигурация
GitHubshivangx01b/corsme

CorsMe

Сканер неправильной конфигурации Cross-Origin Resource Sharing

Репозиторий
17026496 лет назадПроверено Kitploit
Поделиться


Что такое CorsMe?

Инструмент для сканирования ошибок конфигурации CORS, написанный на Golang, ориентированный на скорость и точность!

Типы неправильных конфигураций, которые может проверять этот сканер

  • Проверки Reflect Origin
  • Префиксное совпадение
  • Суффиксное совпадение
  • Неэкранированные точки
  • Null
  • Сторонние сервисы (Например => github.io, repl.it и т.д.)
    • Взято из репозитория Chenjj на GitHub
  • Специальные символы (Например => "}", "(", и т.д.)
    • Подробнее в Advanced CORS Exploitation Techniques

Как установить

$ go get -u -v github.com/shivangx01b/CorsMe

Использование

Одиночный URL

echo "https://example.com" | ./CorsMe 

Несколько URL

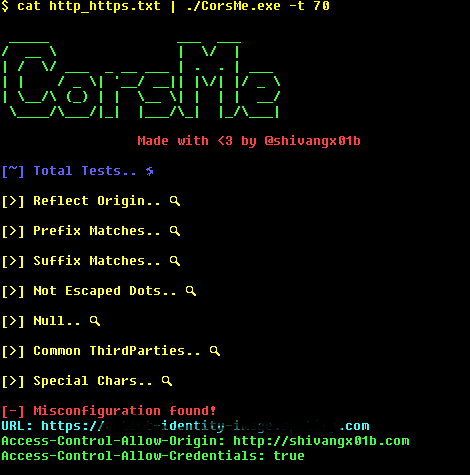
cat http_https.txt | ./CorsMe -t 70

Разрешить wildcard .. Теперь, если Access-Control-Allow-Origin содержит *, это будет выведено

cat http_https.txt | ./CorsMe -t 70 -wildcard

Добавить заголовок при необходимости

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...."

Сохранить вывод в файл

cat http_https.txt | ./CorsMe -t 70 -output audit.logs

Добавить другой метод при необходимости

cat http_https.txt | ./CorsMe -t 70 -wildcard -header "Cookie: Session=12cbcx...." -method "POST"

Совет

subfinder -d hackerone.com -nW -silent | ./httprobe -c 70 -p 80,443,8080,8081,8089 | tee http_https.txt
cat http_https.txt | ./CorsMe -t 70


Скриншот

1414

Примечание:

  • Сканер сохраняет результаты ошибок в файл "error_requests.txt"... в котором содержатся хосты, к которым не удалось обратиться

Идеи для создания этого инструмента взяты из:

CORScanner

Corsy

cors-blimey

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





