
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
buster — Продвинутый инструмент для разведки электронной почты | Kitploit

Инструменты/GitHubGitHub/sham00n/buster
OSINT (Разведка открытых источников)РазведкаСбор информацииСоциальная инженерияСбор Электронной Почты
GitHubsham00n/buster

buster

Продвинутый инструмент для разведки электронной почты

Репозиторий
1.4k203537 лет назадПроверено Kitploit
Поделиться

Описание

Buster — это продвинутый OSINT-инструмент, используемый для:

  • Получения социальных аккаунтов по email из нескольких источников (Gravatar, about.me, MySpace, Skype, GitHub, LinkedIn, предыдущие утечки)
  • Получения ссылок, где был найден email, с помощью Google, Twitter, Darksearch и сайтов для паст
  • Получения утечек по email
  • Получения доменов, зарегистрированных на email (обратный whois)
  • Генерации возможных email и имен пользователей для человека
  • Поиска email по аккаунту в социальной сети
  • Поиска email по имени пользователя
  • Поиска рабочего email человека

Руководство по использованию Buster можно найти здесь
Установка

Клонируйте репозиторий:

$ git clone git://github.com/sham00n/buster

После получения кода вы можете установить его с помощью:

$ cd buster/
$ python3 setup.py install
$ buster -h

API-ключи

Этот проект использует hunter.io для получения информации по корпоративным email. Первые несколько поисков «корпоративного email» не требуют ключа. Если вас интересуют корпоративные email, рекомендую зарегистрироваться на hunter.io.

После получения API-ключа добавьте его в файл "api-keys.yaml" и повторно выполните команду:

$ python setup.py install

Использование

usage: buster [-h] [-e EMAIL] [-f FIRST] [-m MIDDLE] [-l LAST] [-b BIRTHDATE]
              [-a ADDINFO [ADDINFO ...]] [-u USERNAME] [-c COMPANY]
              [-p PROVIDERS [PROVIDERS ...]] [-o OUTPUT] [-v] [--list LIST]

Buster — это OSINT-инструмент для генерации и проверки email, а также
возврата связанной с ними информации

опциональные аргументы:
  -h, --help            показать это справочное сообщение и выйти
  -e EMAIL, --email EMAIL
                        адрес email или шаблон email
  -f FIRST, --first FIRST
                        имя
  -m MIDDLE, --middle MIDDLE
                        отчество
  -l LAST, --last LAST  фамилия
  -b BIRTHDATE, --birthdate BIRTHDATE
                        дата рождения в формате ддммгггг, введите *, если
                        не знаете (например:****1967,3104****)
  -a ADDINFO [ADDINFO ...], --addinfo ADDINFO [ADDINFO ...]
                        дополнительная информация для угадывания email
                        (например: king,345981)
  -u USERNAME, --username USERNAME
                        проверяет 100+ почтовых провайдеров на доступность
                        [email protected]
  -c COMPANY, --company COMPANY
                        домен компании
  -p PROVIDERS [PROVIDERS ...], --providers PROVIDERS [PROVIDERS ...]
                        домены почтовых провайдеров
  -o OUTPUT, --output OUTPUT
                        вывод в файл
  -v, --validate        проверить, какие email действительны, и вернуть
                        информацию по каждому
  --list LIST           файл со списком email


Примеры использования

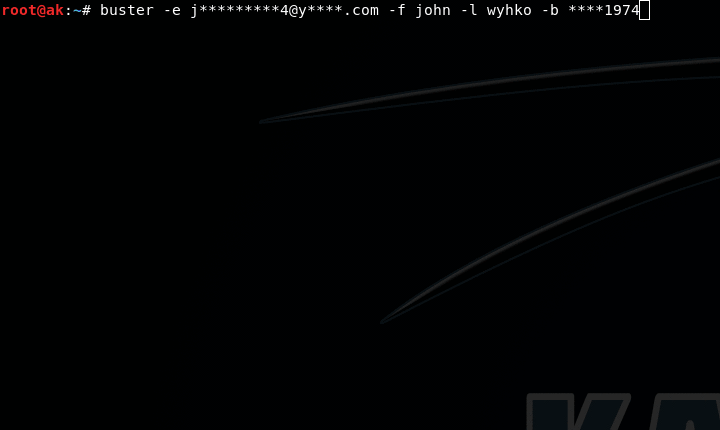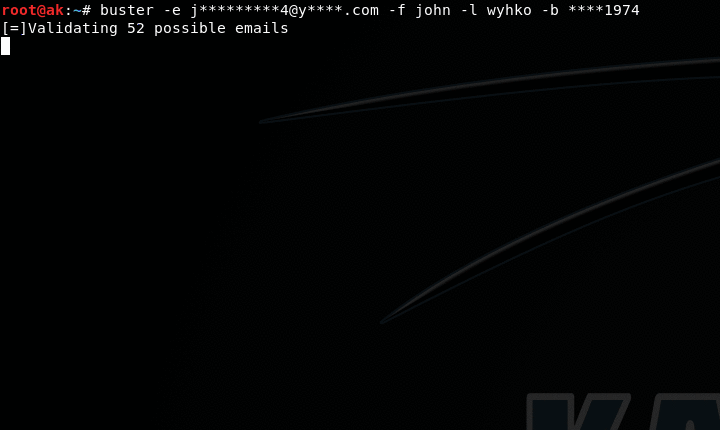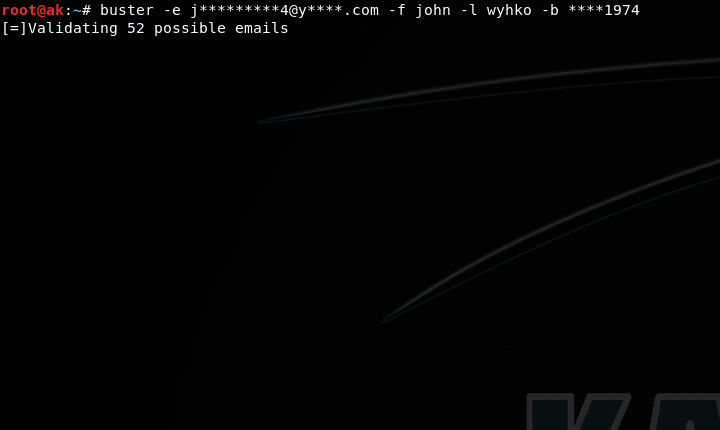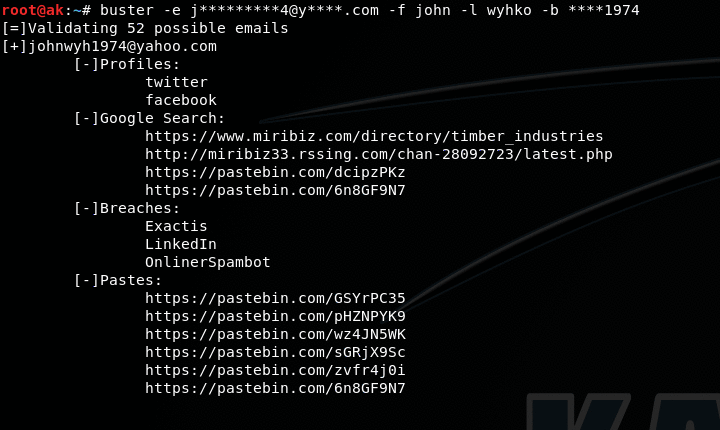
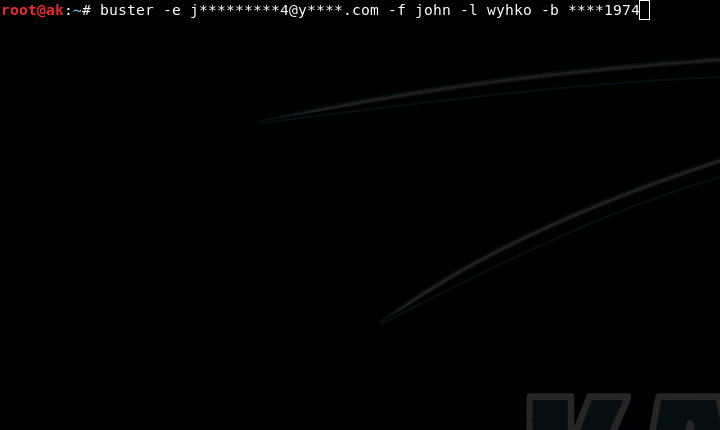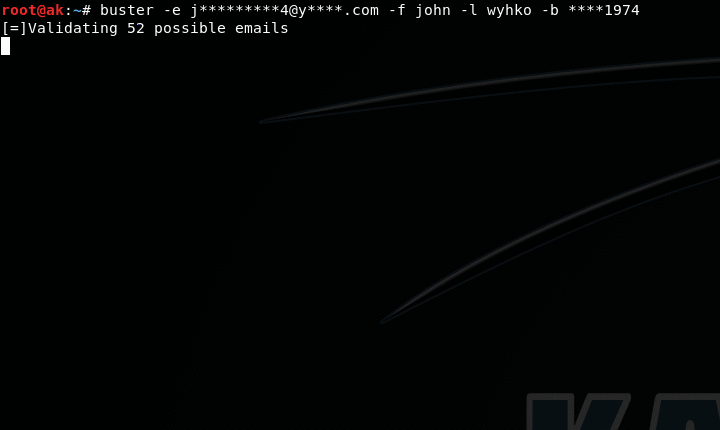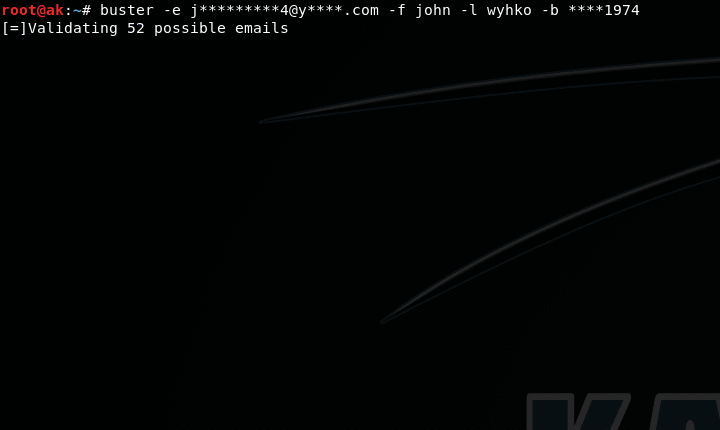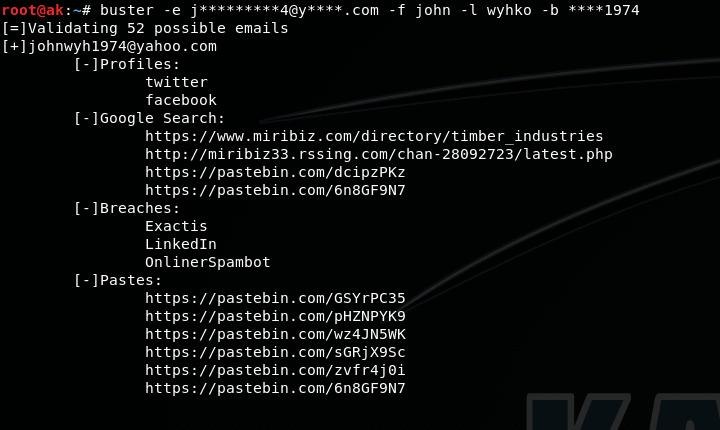
Получить информацию об одном email (существует или нет, социальные сети, где использовался email, утечки данных, пасты и ссылки, где он был найден)
$ buster -e [email protected]
Запрос по списку email`
$ buster --list emails.txt
Сгенерировать email, соответствующие шаблону, и проверить, существуют ли они (используйте аргумент -a, если у вас есть дополнительная информация, например: -a nickname fav_color phone #)
$ buster -e j********9@g****.com -f john -l doe -b ****1989
Сгенерировать имена пользователей (используйте с опцией -o и передайте файл в модуль profiler от recon-ng)
$ buster -f john -m james -l doe -b 13071989 
Сгенерировать email (используйте -v, если хотите проверить каждый email и получить информацию)
$ buster -f john -m james -l doe -b 13071989 -p gmail.com yahoo.com
Сгенерировать 100+ email в формате [email protected] и вернуть действительные (используйте -p, если не нужно все 100+)
$ buster -u johndoe
Сгенерировать корпоративный email и вернуть связанную с ним информацию
$ buster -f john -l doe -c company.com

Советы

  • У вас есть 200 проверок email в день — используйте их с умом!
  • При использовании опции -a избегайте коротких слов (например: j,3,66). Чем короче слова, тем больше список email и, следовательно, требуется больше проверок.
  • При добавлении шаблона email убедитесь, что сервис, предоставляющий шаблон, отображает его правильного размера (Facebook, Twitter, Instagram — делают, другие могут не делать).
  • Не рекомендую использовать с Tor, так как haveibeenpwnd.com, hunter.io и Google могут работать некорректно.

Благодарности

  • emailrep.io за дружелюбие к разработчикам
  • khast3x, разработчик h8mail, который был использован как образец для этого README
  • Сообществу OSINT за то, что они классные!

Примечания

  • Мой код уродлив, я знаю... если вы знаете, как сделать лучше, дайте мне знать!
  • Если у вас есть предложения или улучшения, пишите мне на sham00n at protonmail dot com
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





