
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/shahinst/cdn-ip-scanner
РазведкаКартирование сетиСкриптинг и автоматизацияСбор информацииСетевая безопасностьКонфиденциальностьУтилиты и фреймворкиАнти-Бот
GitHubshahinst/cdn-ip-scanner

cdn-ip-scanner

Веб-сканер, который обнаруживает быстрые CDN IP-адреса с низкой задержкой от Cloudflare, Fastly и других провайдеров, используя многопоточную 5-попыточную проверку и тестирование конфигураций V2Ray.

121122221 месяц назадПроверено Kitploit
Поделиться
Репозиторий

Логотип CDN IP Scanner

CDN IP Scanner V3.0

Высокая точность • Сверхбыстрый • В реальном времени

npm Release Stars License Downloads

🌐 Язык: English  |  فارسی

Установка • Возможности • Использование • Что нового • Разработчикам • Пожертвовать
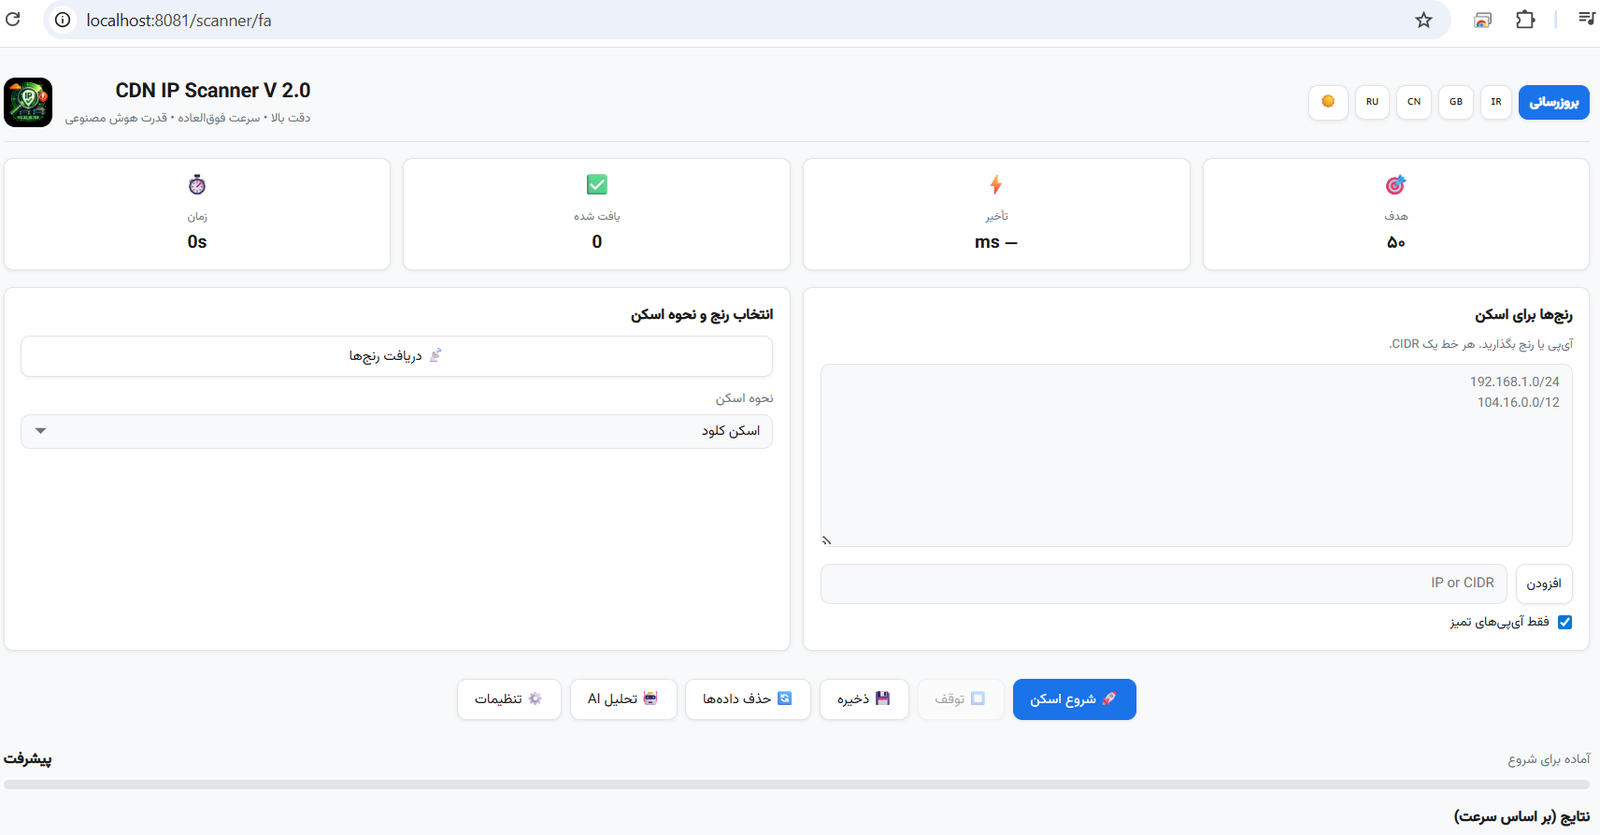

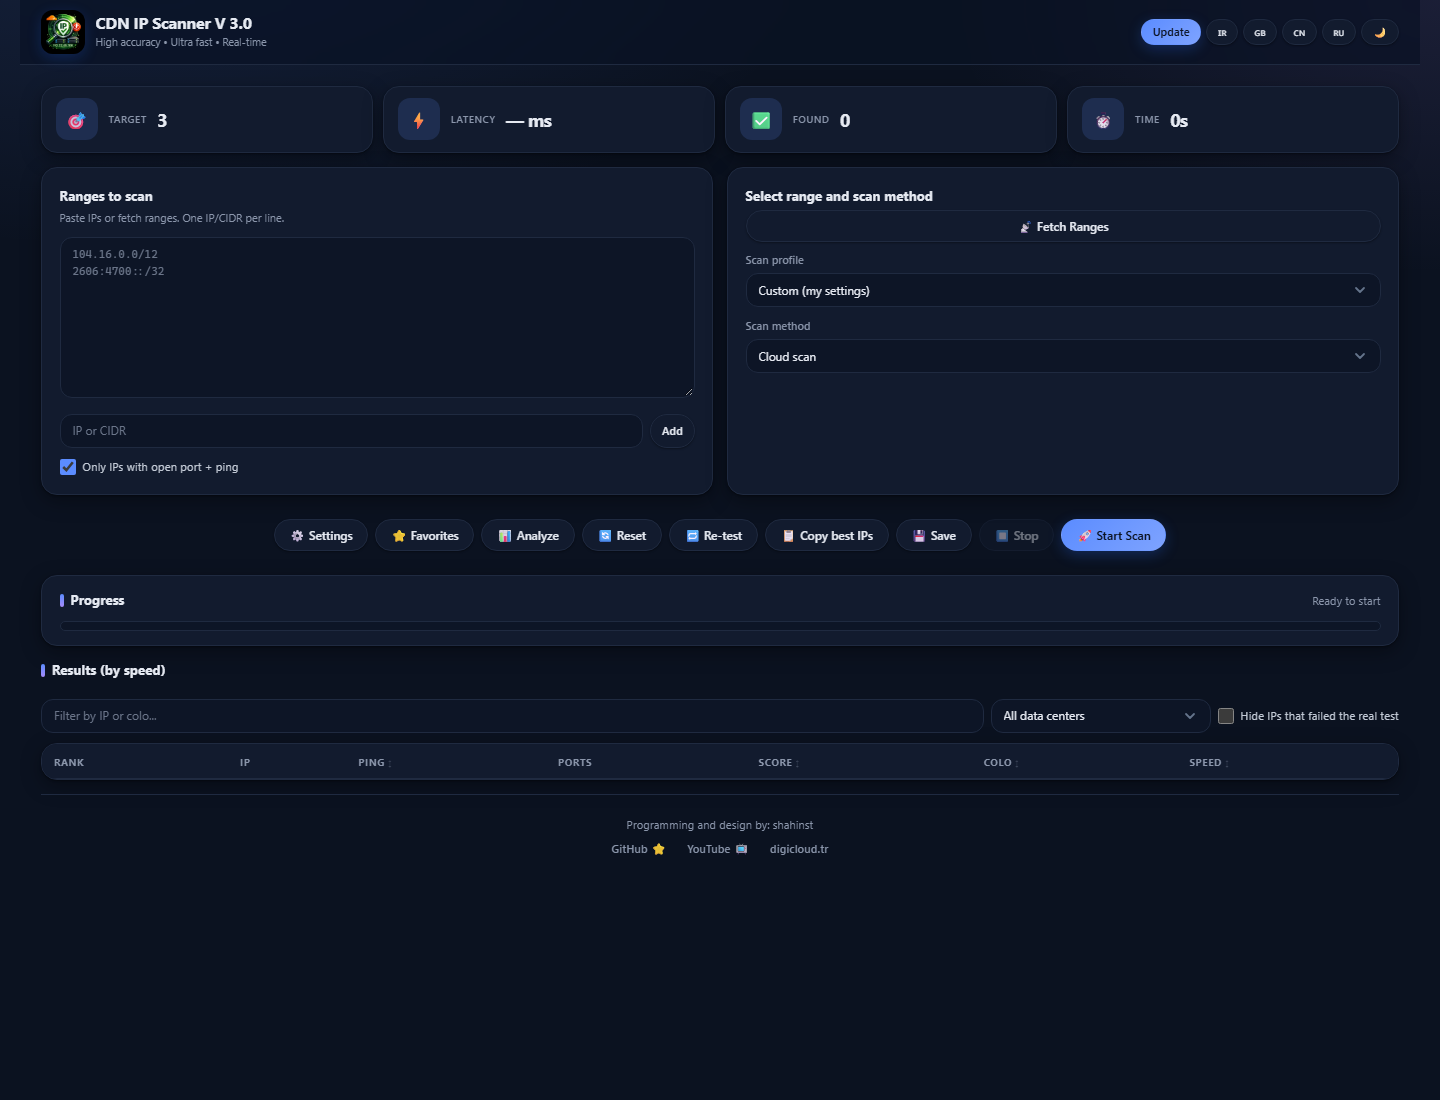
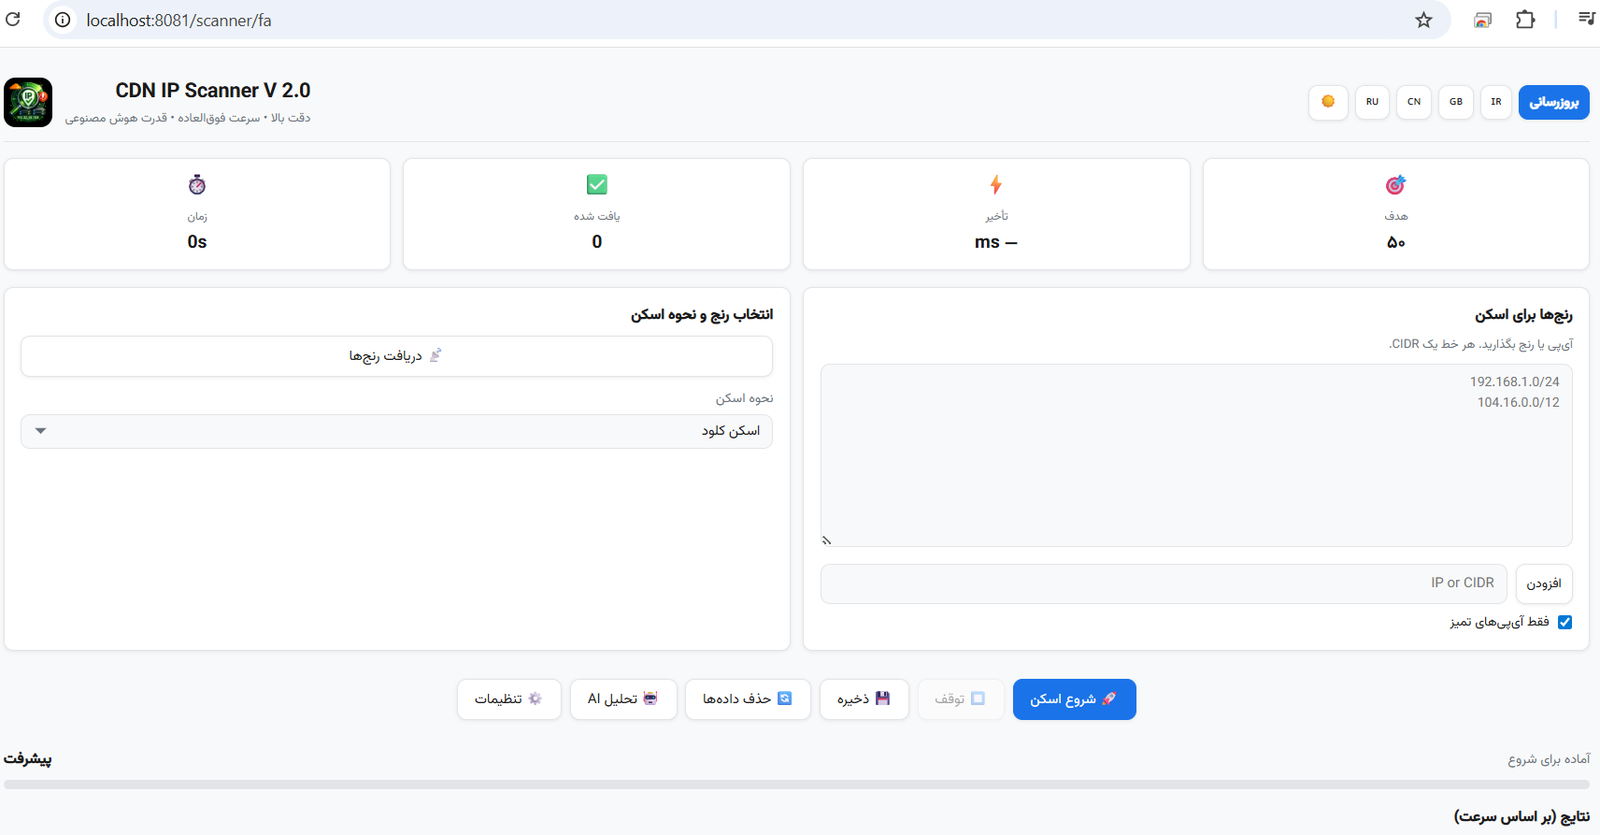
CDN IP Scanner — светлая тема

CDN IP Scanner — тёмная тема


📚 Содержание

  1. Обзор
  2. Возможности
  3. Установка
    • npm-приложение (Windows / macOS / Linux) — пошагово
    • Android-приложение
    • Linux-сервер
    • Файлы релиза и требования
  4. Использование
  5. Демонстрация Android-приложения
  6. Разработчикам
  7. Что нового в 3.0
  8. Видеоурок
  9. Участие в разработке
  10. Пожертвовать · Лицензия · Автор

🔎 Обзор

CDN IP Scanner находит самые быстрые и чистые edge-IP-адреса Cloudflare, Fastly и других CDN для вашей сети. Вставьте диапазон (или позвольте приложению получить официальные), нажмите Start и наблюдайте, как проверенные IP-адреса появляются в реальном времени вместе с их пингом, открытыми портами, дата-центром и оценкой от 0 до 100. Передайте ему конфигурацию V2Ray, и он найдёт IP-адреса, которые действительно передают трафик для этой конфигурации, а затем выдаст вам ссылку на подписку, QR-коды или готовый файл Clash / sing-box.

Каждый IP проходит TCP-предпроверку и проверку /cdn-cgi/trace с 5 попытками (требуется не менее 3 подлинных ответов CDN-edge), поэтому список содержит только IP-адреса, которые действительно отвечают, а не просто хосты с открытым портом.

Три способа запуска

КакДля чего лучше всего
🟢 npm-приложение (новое в 3.0)npm install -g cdn-ip-scanner, затем cdn-ip-scanner --port 8080Рабочие столы Windows, macOS и Linux — одна команда, без Python, без установщика
📱 Android-приложениеУстановите APK из ReleasesСканирование прямо на телефоне, даже через мобильные данные
🐧 Linux-серверsudo bash install.shОбщая, постоянно работающая панель за nginx + TLS + логином

Все три варианта имеют одинаковый набор функций, одинаковый интерфейс (npm / сервер) и одинаковую систему оценки.

Как это работает

1. Fetch CDN IP ranges (or paste your own)
2. Select scan method (Cloud / Operator / V2Ray)
3. Pick a profile or set target count, ping range and ports yourself
4. Click "Start Scan" and watch results arrive live
5. Re-test, filter, star the good ones
6. Export, copy the best IPs, or download a Clash / sing-box file


Методы сканирования

  • Облачное сканирование — прямое сканирование IP-адресов CDN с TCP-предфильтрацией + 5-кратной HTTP-проверкой
  • Сканирование оператора — поиск IP-адресов CDN, работающих у заданного провайдера/оператора (сканирование выполняется с машины, на которой запущено приложение, поэтому запускайте его в сети этого оператора)
  • Сканирование V2Ray — вставьте конфигурацию V2Ray и автоматически найдите рабочие IP-адреса для неё; опционально — реальный тест Xray

✨ Возможности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →