

Комплексный инструмент сканирования внутренней сети, обеспечивающий удобное автоматизированное всестороннее сканирование уязвимостей в один клик. (Комплексный инструмент сканирования внутренней сети, позволяющий выполнять автоматическое всестороннее сканирование уязвимостей в один клик.)
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
Комплексный инструмент сканирования внутренней сети, автоматизированное сканирование уязвимостей в один клик.
**Версия**: 2.2.2
## Возможности
### Возможности сканирования
- **Обнаружение хостов** - ICMP/Ping-зондирование, поддержка подсчёта живых хостов в больших подсетях класса B/C
- **Сканирование портов** - Полное TCP-сканирование с установлением соединения, встроенные 133常用 порта, поддержка групп портов (web/db/service/all)
- **Идентификация сервисов** - Интеллектуальное распознавание протоколов, поддержка сопоставления отпечатков 20+ сервисов
- **Web-зондирование** - Заголовок сайта, отпечаток CMS, Web-промежуточное ПО, распознавание WAF/CDN (40+ отпечатков)
### Возможности брутфорса
- **Брутфорс слабых паролей** - Брутфорс 28 сервисов (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis и др.)
- **Перебор хешей** - Поддержка аутентификации по NTLM Hash (SMB/WMI)
- **Вход по SSH-ключу** - Поддержка аутентификации по приватному ключу
- **Интеллектуальные словари** - Встроенные 100+ распространённых слабых паролей, поддержка подстановки переменной {user}
### Обнаружение уязвимостей
- **Опасные уязвимости** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **Неавторизованный доступ** - Обнаружение неавторизованного доступа Redis/MongoDB/Memcached/Elasticsearch и др.
- **POC-сканирование** - Интегрированные POC веб-уязвимостей, поддержка формата Xray POC
- **DNSLog** - Поддержка обнаружения через DNSLog
### Эксплуатация уязвимостей
- **Эксплуатация Redis** - Запись публичного ключа, запись запланированной задачи, запись WebShell, RCE через репликацию master-slave
- **Эксплуатация MS17-010** - Инъекция ShellCode, поддержка добавления пользователя, выполнения команд
- **Выполнение команд по SSH** - Автоматическое выполнение команд после успешной аутентификации
### Локальные модули
- **Сбор информации** - Системная информация, переменные окружения, информация о контроллере домена, конфигурация сетевых интерфейсов
- **Получение учётных данных** - Дамп памяти (MiniDump), кейлоггер, экспорт реестра
- **Закрепление** - Службы Systemd, службы Windows, запланированные задачи, элементы автозагрузки, LD_PRELOAD
- **Обратный Shell** - Прямой Shell, обратный Shell, прокси-сервис SOCKS5
- **Обнаружение антивирусов** - Идентификация установленного на целевом хосте защитного ПО
- **Очистка следов** - Инструмент очистки журналов
### Ввод и вывод
- **Ввод целей** - IP/CIDR/домен/URL, поддержка пакетного импорта из файла
- **Правила исключения** - Поддержка исключения определённых хостов, портов
- **Форматы вывода** - Множественные форматы вывода TXT/JSON/CSV
- **Тихий режим** - Без баннера, без индикатора прогресса, без цветного вывода
### Управление сетью
- **Поддержка прокси** - Прокси HTTP/SOCKS5, поддержка указания сетевого интерфейса
- **Контроль отправки пакетов** - Ограничение скорости, контроль максимального количества отправляемых пакетов
- **Контроль таймаутов** - Независимая настройка таймаута портов, Web-таймаута, глобального таймаута
- **Контроль параллелизма** - Независимая настройка потоков сканирования портов и потоков сканирования сервисов
### Расширенные функции
- **Встраивание SDK** - `pkg/fscan` предоставляет Go SDK, может быть встроен в Agent или платформу безопасности, поддержка управления задачами (Pause/Resume), обратных вызовов прогресса в реальном времени, отслеживания по TaskID
- **Веб-интерфейс управления** - Визуальное управление задачами сканирования (условная компиляция -tags web)
- **Лабораторная среда Lab** - Встроенная Docker-лаборатория для тестирования и обучения
- **Плагинная архитектура** - Разделение плагинов сервисов/Web/локальных, простота расширения
- **Многоязычная поддержка** - Переключение интерфейса китайский/английский (-lang zh/en)
- **Статистика производительности** - Отчёт о производительности в формате JSON (-perf)
## Журнал изменений v2.1.0
> Данное обновление включает **262 коммита**, охватывающих 30 новых функций, 120 исправлений, 54 рефакторинга, 14 оптимизаций производительности, 20 улучшений тестирования.
### Рефакторинг архитектуры
- **Устранение глобальных переменных** - Переход к объектам Config/State, повышение потокобезопасности и тестируемости
- **Объединение SMB-плагинов** - Интеграция smb/smb2/smbghost/smbinfo в единый плагин, добавлен smb_protocol.go
- **Рефакторинг зондирования сервисов** - Реализация механизма fallback в стиле Nmap, оптимизация стратегии идентификации отпечатков портов
- **Рефакторинг системы вывода** - Мгновенная запись TXT на диск + механизм двойной записи, решение проблем потери и нарушения порядка результатов
- **Обновление фреймворка i18n** - Переход на go-i18n, полное покрытие модулей core/plugins/webscan
- **Рефакторинг HostInfo** - Поле Ports изменено с string на int, типобезопасность
- **Оптимизация сложности функций** - clusterpoc(125→30), EnhancedPortScan(111→20)
- **Аудит кода** - Исправление проблем уровня P0-P2, очистка deadcode
- **Оптимизация системы логирования** - Очистка вызовов LogDebug (71→18), сокращение вывода логов запуска
### Оптимизация производительности
- **Предкомпиляция регулярных выражений** - Глобальная предкомпиляция регулярных выражений, избегание накладных расходов на повторную компиляцию
- **Оптимизация памяти** - Замена map[string]bool на map[string]struct{} для экономии памяти
- **Параллельное сопоставление отпечатков** - Многопоточное параллельное сопоставление, повышение скорости идентификации
- **Переиспользование соединений** - Переиспользование глобального дозвонщика SOCKS5, избегание повторного рукопожатия
- **Планирование скользящего окна** - Адаптивный пул потоков + потоковый итератор, оптимизация сканирования портов
- **Оптимизация кэша CEL** - Кэширование окружения CEL для POC-сканирования, сокращение повторной инициализации
- **Извлечение переменных уровня пакета** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes и др.
- **Предварительное выделение ёмкости** - Упрощение цепочек преобразования, однократная замена строк
- **Оптимизация потокобезопасности** - Оптимизация гранулярности блокировок и распределения памяти
### Новые функции
- **Веб-интерфейс управления** - Визуальное управление задачами сканирования, адаптивная вёрстка и отображение прогресса
- **Адаптация многоформатных POC** - Поддержка POC форматов xray и afrog
- **Интеллектуальный режим сканирования** - Дедупликация через фильтр Блума + оптимизация прокси
- **Расширенная база отпечатков** - Интеграция FingerprintHub (3139 отпечатков)
- **Распознавание отпечатков Favicon** - Поддержка сопоставления хешей в форматах mmh3 и MD5
- **Универсальный извлекатель версий** - Автоматическое извлечение информации о версии сервиса
- **Приоритизация отпечатков** - Интеллектуальная сортировка результатов сопоставления
- **Интеллектуальное определение протокола** - Автоматическое распознавание типа протокола HTTP/HTTPS
- **Указание сетевого интерфейса** - Поддержка сценариев VPN (параметр -iface)
- **Файл исключаемых хостов** - Поддержка чтения исключаемых хостов из файла (параметр -ehf)
- **Ограничение скорости ICMP через token bucket** - Предотвращение сбоя роутеров из-за высокоскоростного сканирования
- **Повтор сканирования портов** - Механизм автоматического пересканирования при сбое
- **Реальная аутентификация RDP** - Интеграция библиотеки grdp для идентификации отпечатков системы
- **Список файлов SMB/FTP** - Автоматический вывод списка файлов при анонимном доступе
- **Двойная идентификация при перенаправлении 302** - Одновременная идентификация отпечатков исходного ответа и ответа после перенаправления
- **Сводка URL в выводе TXT** - Добавление списка URL веб-сервисов в конце для удобства пакетного тестирования
- **Интеграция ядра nmap** - Три основных улучшения: стратегия зондирования/движок сопоставления/разбор версий
- **Выборочная компиляция плагинов** - Система Build Tags, поддержка независимой компиляции плагинов сервисов/локальных/Web
- **Расширение портов по умолчанию** - Расширение с 62 до 133常用 портов
- **Поддержка сканирования всех портов** - Расширение ограничений диапазона портов
- **Управление перенаправлениями HTTP** - Настраиваемое ограничение количества перенаправлений
- **Поддержка профилирования** - Добавлен анализ производительности pprof и benchmark-тесты
- **Статистика TCP-пакетов** - Плагины сервисов поддерживают статистику отправленных TCP-пакетов
- **Лаборатория fscan-lab** - Платформа для обучения пентесту внутренней сети, охватывающая все сценарии уязвимостей (не завершена)
- **Расширение эксплуатации Redis** - Портирование полного функционала эксплуатации Redis (запись публичного ключа/запланированной задачи/WebShell/RCE master-slave)
- **Рефакторинг плагина rsync** - Рефакторинг логики аутентификации с использованием библиотеки go-rsync
### Исправления ошибок (120, перечислены ключевые)
- **Panic из-за нулевого указателя в RDP** - Исправлен сбой при разборе сертификата (#551)
- **Пропуски при пакетном сканировании** - Исправлена проблема пропусков при крупномасштабном сканировании (#304)
- **Формат вывода JSON** - Исправлена ошибка формата вывода (#446)
- **Обнаружение слабых паролей Redis** - Исправлена проблема пропусков обнаружения (#447)
- **Сохранение результатов в реальном времени** - Исправлено несвоевременное сохранение результатов сканирования (#469)
- **Переполнение при разборе Nmap** - Исправлена ошибка разбора восьмеричных escape-последовательностей (#478)
- **Гонка при идентификации отпечатков** - Исправлена проблема гонки webtitle/webpoc (#474)
- **Проверка соединения MySQL** - Переход на проверку через базу information_schema
- **Ошибочное определение портов прокси** - Исправлена ошибка определения состояния портов в режиме прокси
- **Таймаут Context** - Исправлена проблема отсутствия реакции на таймаут в 22 плагинах
- **Состояние гонки ICMP** - Исправлена проблема конкуренции при параллельном сканировании
- **Формат адресов IPv6** - Исправлены 4 проблемы форматирования адресов
- **Зависание POC при высокой нагрузке** - Исправлена проблема непередачи Context
- **Потеря результатов при Ctrl+C** - Добавлена обработка сигналов для гарантии записи результатов
- **Полное эхо SOCKS5** - Добавлена проверка соединения через прокси
- **Утечка при зондировании сервисов** - Исправлена проблема некорректного закрытия соединений
- **Отбрасывание ответов webtitle** - Исправлена потеря части данных ответа, приводящая к сбою идентификации
- **Отсутствие информации об уязвимостях в TXT** - Исправлен пропуск деталей уязвимостей в выводе
- **Отсутствие отпечатков в JSON** - Унифицирован формат Target для результатов SERVICE
- **Отображение времени сканирования** - Исправлено отображение времени завершения как 0
- **Ложные записи об уязвимостях** - Рефакторинг системы вывода TXT для устранения ложных срабатываний
- **Кроссплатформенные пути Redis** - Исправлены проблемы путей и таймаутов в функционале эксплуатации
- **Предупреждения компиляции Windows** - Исправлена совместимость платформы fscan-lite
- **Совместимость с Go 1.20** - Понижение зависимостей для сохранения совместимости
### Улучшение тестирования (20)
- **Модульные тесты** - Покрытие ключевых модулей 74-100%
- **Тесты потокобезопасности** - Специализированные тесты объектов State, движка сопоставления отпечатков
- **Интеграционные тесты** - Web-сканирование/сканирование портов/зондирование сервисов/аутентификация SSH/ICMP-зондирование
- **Тесты параметров CLI** - Проверка разбора параметров командной строки
- **Бенчмарки производительности** - Benchmark AdaptivePool, стратегий зондирования сервисов
- **Тесты ResultBuffer** - Проверка дедупликации и оценки полноты
### Улучшения инженерии
- **Оптимизация CI** - Обновление golangci-lint до v2, упрощение шагов сборки
- **Автоматизация Issue** - Оптимизация шаблонов GitHub Issue, автоматизированные рабочие процессы Project
- **Полное исправление Lint** - Все проверки revive/errcheck/shadow/staticcheck/gosimple пройдены
- **Переписывание README** - Полное обновление документации на китайском и английском
- **Унификация формата кода** - Нормализация gofmt/goimports
## Быстрый старт
```bash
# Сканирование подсети класса C
./fscan -h 192.168.1.1/24
# Указание портов
./fscan -h 192.168.1.1 -p 22,80,443,3389
# Только обнаружение живых хостов
./fscan -h 192.168.1.1/24 -ao
# Отключение брутфорса
./fscan -h 192.168.1.1/24 -nobr
# Web-сканирование
./fscan -u http://192.168.1.1
# Локальный плагин
./fscan -local systeminfo
# Перебор хешей
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# Запись публичного ключа через Redis
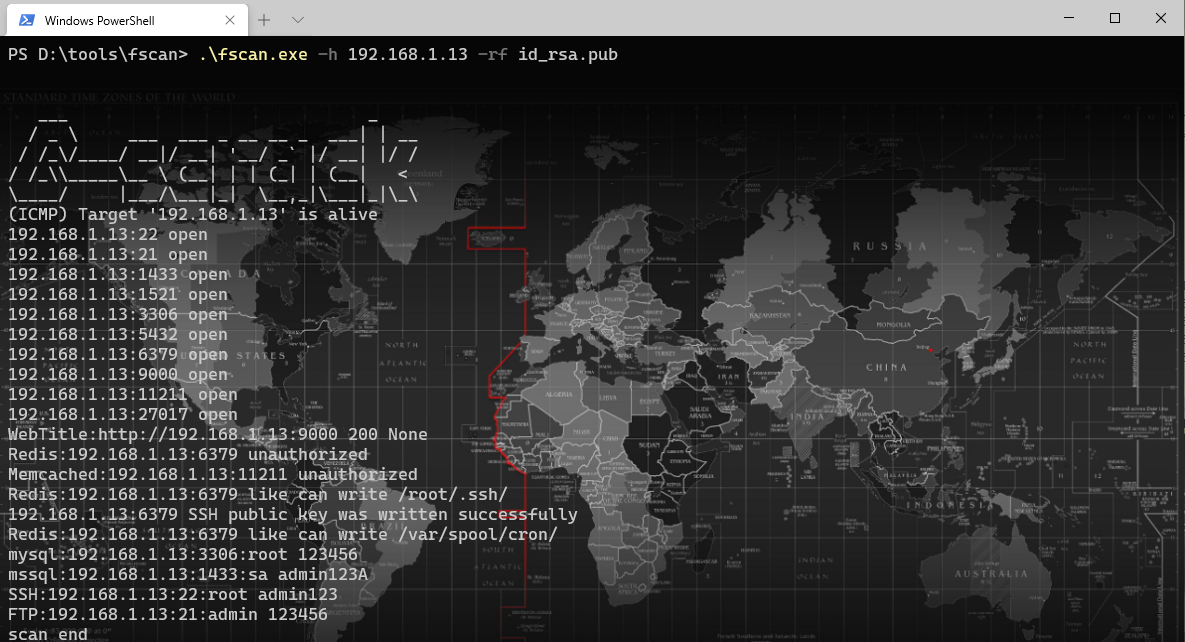
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## Компиляция
```bash
# Стандартная компиляция
go build -ldflags="-s -w" -trimpath -o fscan .
# С веб-интерфейсом управления
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## Установка
```bash
# Arch Linux
yay -S fscan-git
```
## Скриншоты
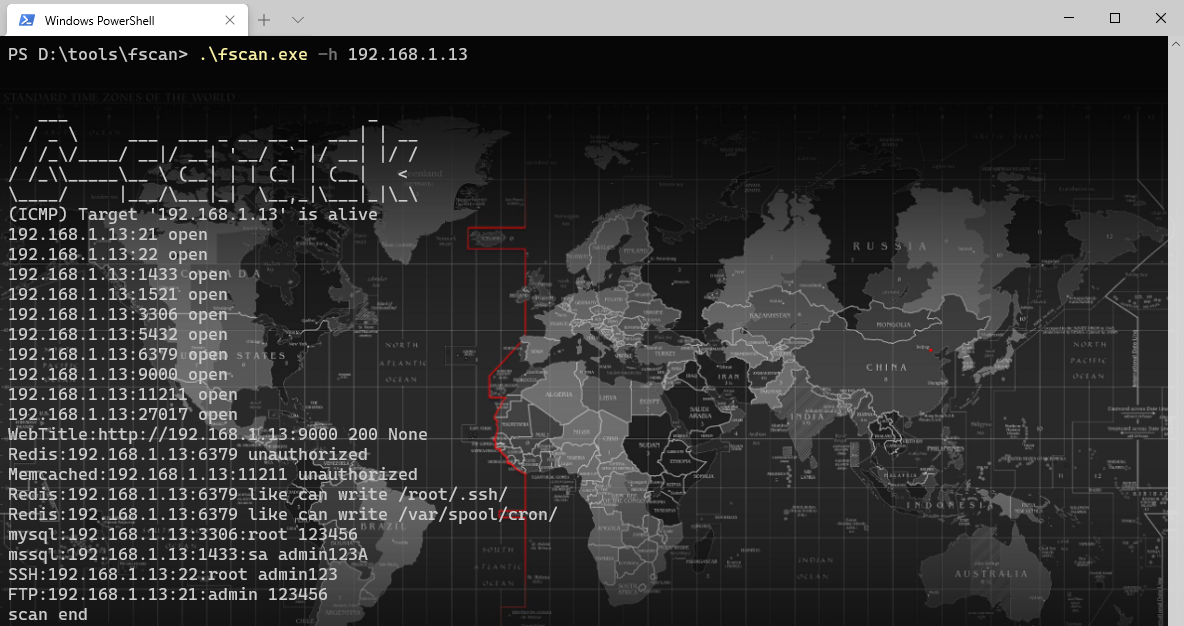
Используйте `fscan -list-plugins` для просмотра доступных в текущей сборке имён модулей, типов, портов по умолчанию и способов вызова.
При указании через `-m` модуля с фиксированными портами и без передачи `-p/-pf` диапазон сканирования использует объединение портов по умолчанию выбранного модуля;
например, `fscan -hf ip.txt -m netbios` использует `137,139`. Указание `-p` позволяет сканировать нестандартные порты, Web-модули по-прежнему используют общий диапазон портов.
`-pwda/-usera` добавляются к словарю по умолчанию; при совместном использовании с `-pwd/-user` или `-pwdf/-userf` добавляются к указанному словарю.
`fscan.exe -h 192.168.x.x`

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (запись публичного ключа через Redis)
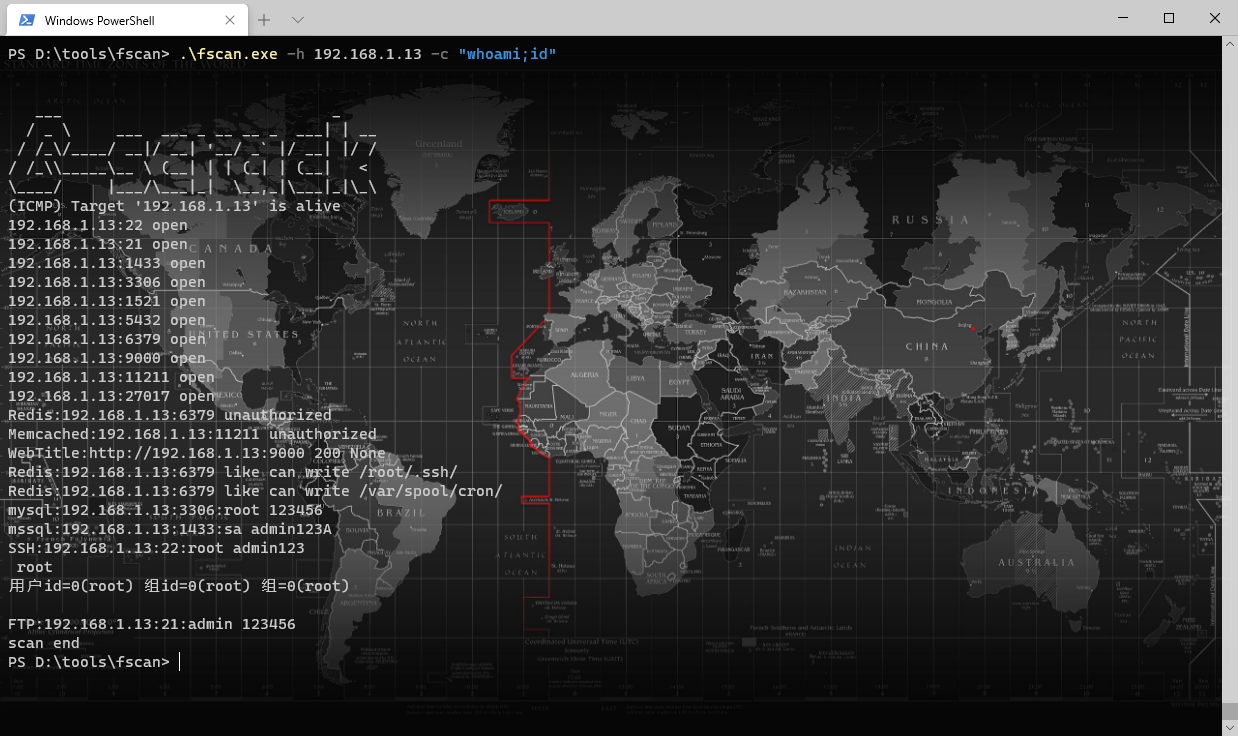
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (добавление нескольких паролей)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (прокси SOCKS5 с аутентификацией)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## План развития
### План обновлений
- **Цикл обновлений** - Выпуск версии раз в месяц
- **Первые две недели** - Разработка новых функций и обновление возможностей
- **Последние две недели** - Исправление ошибок и интеграция кода
- **PR приветствуются** - Ждём вашего вклада!
### Интеграция SDK & Agent
- Расширение возможностей SDK, совершенствование поддержки встраивания Agent на стороне устройства
- Возобновление сканирования с контрольной точки, ограничение скорости на уровне пропускной способности, контроль уровня памяти
- Больше примеров интеграции для сценариев Agent
### Экосистема плагинов
- Постоянное расширение охвата плагинов сервисов
- Разработка дополнительных возможностей обнаружения и эксплуатации уязвимостей для каждого плагина сервиса
- Поддержание обратной совместимости API плагинов для обеспечения работоспособности POC старых версий
### Fscan-lite
- Облегчённая версия, переписанная на языке C
- Меньший размер, меньше зависимостей
- Поддержка большего числа встраиваемых/ограниченных сред
- Каталог: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- Лабораторная среда для пентеста внутренней сети
- Охват всех сценариев уязвимостей, поддерживаемых fscan
- Платформа для разработки, тестирования и проверки функционала
- Среда для обучения новичков и отработки навыков
- Каталог: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## Отказ от ответственности
Данный инструмент предназначен исключительно для **легально авторизованной** деятельности по обеспечению безопасности предприятий. Перед использованием убедитесь в наличии авторизации, соответствии местному законодательству, **не сканируйте неавторизованные цели**. Автор не несёт ответственности за последствия любого несанкционированного использования.
## 404StarLink
fscan является участником проекта [404Team 星链计划2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## Динамика звёзд
[](https://starchart.cc/shadow1ng/fscan)
## Пожертвования
[Угостите автора напитком](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## Ссылки
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx






