Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
auditpolCIS — Тестирование конфигурации Windows SIEM на соответствие стандартам CIS Benchmark | Kitploit
Инструменты/GitHubGitHub/sevenstones/auditpolcis
Сканеры уязвимостейАудит конфигурации
GitHubsevenstones/auditpolcis

auditpolCIS

Тестирование конфигурации Windows SIEM на соответствие стандартам CIS Benchmark

Репозиторий
4411503 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

auditpolCIS

Тестирование конфигурации Windows SIEM по стандартам CIS Benchmark

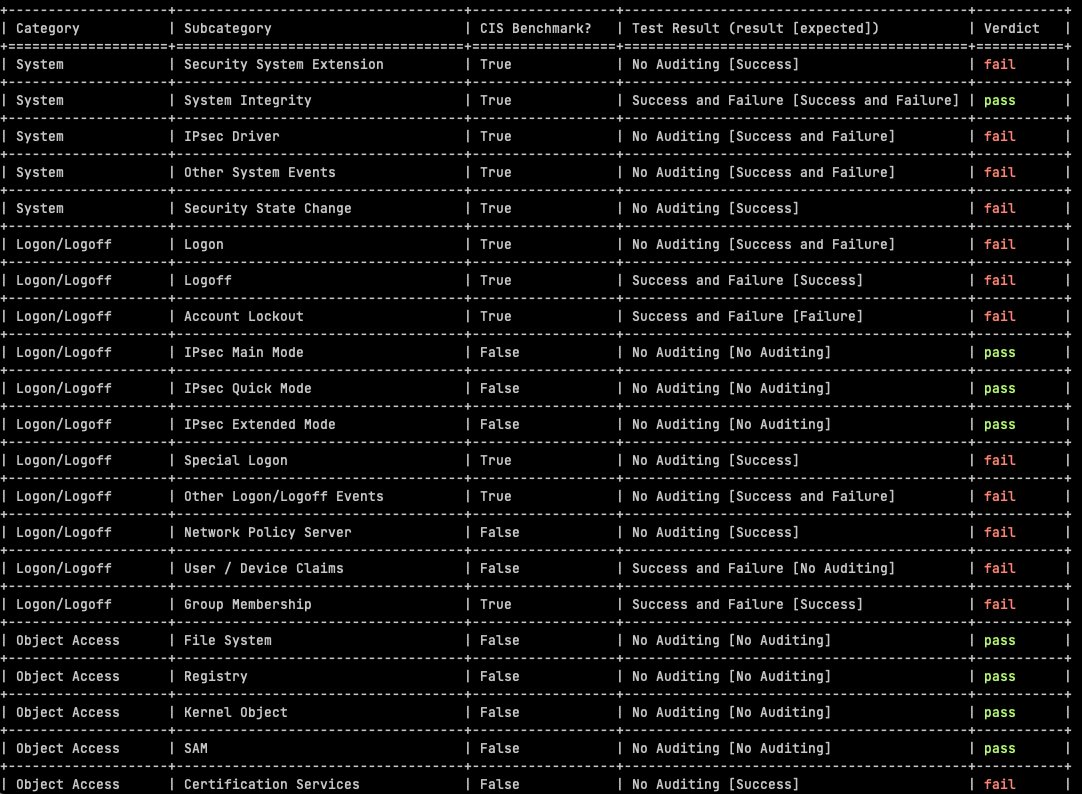
Это приложение для проверки параметров политики аудита Windows на соответствие рекомендуемым настройкам CIS Benchmark. Несколько моментов:

  • Тестируемой системой была Windows Server 2019, и используемый бенчмарк также был для Windows Server 2019.
  • Скрипт работает через SSH. SSH входит в состав Windows Server 2019, его нужно только включить. Если вы хотите увидеть другие типы подключения (например, WinRM), дайте мне знать или отправьте PR.
  • Некоторые проверки были добавлены, хотя их нет в руководстве CIS. Рекомендуемые настройки для этих подкатегорий основаны на объеме журналирования данных событий по сравнению с их ценностью для безопасности. Почти во всех случаях рекомендуется отключать аудит для этих настроек.
  • YAML-файл cis-benchmarks.yaml представляет собой представление рекомендаций CIS Benchmark для каждой подкатегории.
  • Команда, выполняемая по SSH: auditpol /get /category:*

Результаты автоматизированной оценки AuditpolCIS, основанной на CIS Benchmarks, помогают соответствовать требованиям аудита для ряда программ, в частности PCI-DSS:

  • Аудит событий входа в учетную запись: помогает отслеживать и регистрировать все попытки аутентификации учетных данных (требование PCI-DSS 10.2.4).
  • Аудит доступа к объектам: отслеживает доступ к объектам, таким как файлы, папки и ключи реестра, в которых хранятся данные держателей карт (требование PCI-DSS 10.2.1).
  • Аудит использования привилегий: регистрирует любое событие, когда пользователь использует право или привилегию (требование PCI-DSS 10.2.2)

Обратите внимание, что скрипт также генерирует выходные данные, относящиеся к другим требованиям аудита/соответствия/регуляторным требованиям, связанным с хранением данных событий. Размеры локальных файлов журналов и политики их хранения полезны для оценки соответствия, например, требованиям PCI-DSS 4 5.3.4 и 10.5.1.
image

Дополнительные сведения об использовании и другая справочная информация доступны по адресу https://www.seven-stones.biz/blog/auditpolcis-automating-windows-siem-cis-benchmarks-testing/


Скачать инструмент







