Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
impersonate — Инструмент для олицетворения токенов Windows | Kitploit
Инструменты/GitHubGitHub/sensepost/impersonate
Повышение привилегийИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПост-эксплуатацияRed TeamingСостязательная Атака
GitHubsensepost/impersonate

impersonate

Инструмент для олицетворения токенов Windows

Репозиторий
32744463 лет назадПроверено Kitploit
Поделиться

Impersonate

Описание

В этом репозитории содержатся инструменты, которые были разработаны в ходе написания следующей статьи в блоге https://sensepost.com/blog/2022/abusing-windows-tokens-to-compromise-active-directory-without-touching-lsass/. В статье содержится вся необходимая информация, чтобы понять, как работает внутренний механизм манипуляции токенами и как мы можем использовать его в своих интересах.

Содержимое

Данный репозиторий содержит четыре инструмента:

  • Автономный бинарный файл (Impersonate/), который можно использовать для манипуляции токенами на компьютерах с Windows удалённо (PsExec/WmiExec) или в интерактивном режиме
  • Python-модуль для CrackMapExec (impersonate.py) со встроенным бинарным файлом Impersonate
  • Встроенный бинарный файл для CrackMapExec (CME_module/), который представляет собой тот же бинарный файл Impersonate.exe, но без printf
  • C++ код list_tokens.c, который представлен в статье блога

Использование Impersonate.exe

Инструмент Impersonate.exe содержит три модуля:

  • Impersonate list: выводит список доступных токенов image
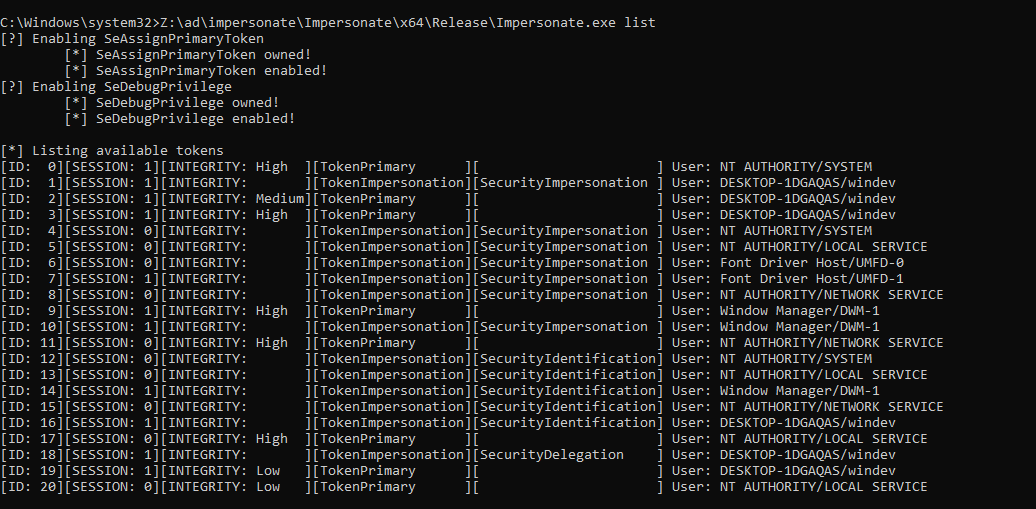
  • Impersonate exec: позволяет выполнять команды с олицетворением пользователя
  • Impersonate adduser: позволяет повысить ваши привилегии до администратора домена

Инструкции по компиляции

Для компиляции проектов вам потребуется переключить параметры Runtime library на Multi-threaded Debug (/MtD) в свойствах проекта.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







