
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-22457 — CVE-2025-22457: Python Exploit POC сканер для обнаружения RCE в Ivanti Connect Secure | Kitploit

Инструменты/GitHubGitHub/securekomodo/cve-2025-22457
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubsecurekomodo/cve-2025-22457

CVE-2025-22457

CVE-2025-22457: Python Exploit POC сканер для обнаружения RCE в Ivanti Connect Secure

Репозиторий
185471 год назадЕщё не проверено
Поделиться

CVE-2025-22457

CVE-2025-22457: Python-сканер POC-эксплойтов для обнаружения RCE в Ivanti Connect Secure

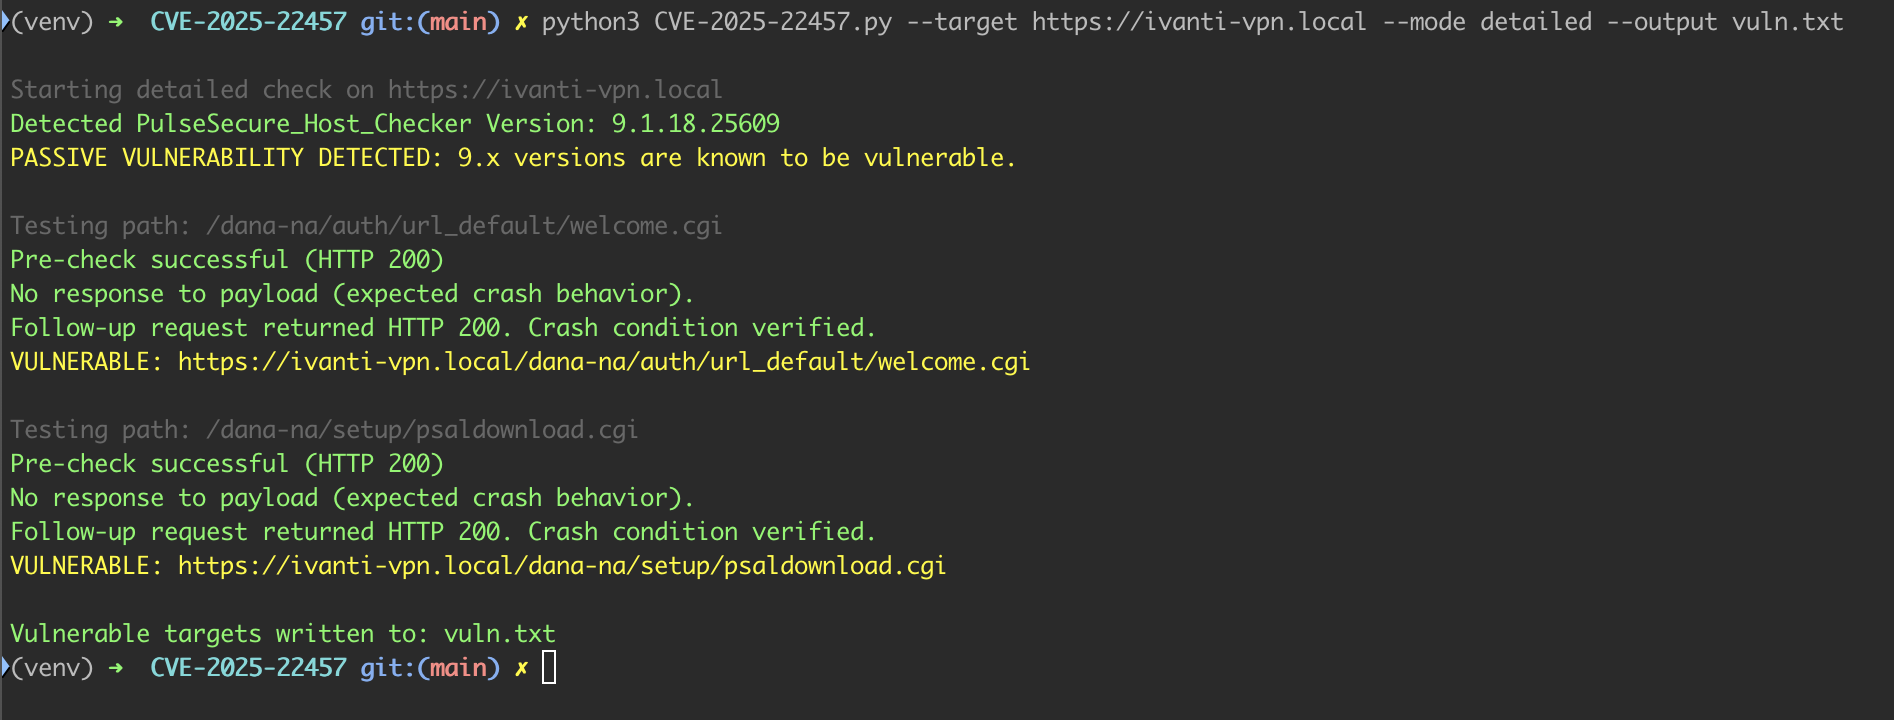
image

Этот скрипт помогает выявлять Ivanti Connect Secure, Policy Secure и ZTA Gateways, которые могут быть уязвимы к CVE-2025-22457 — критическому неаутентифицированному переполнению буфера в стеке в веб-процессе, вызываемому специально сформированным заголовком X-Forwarded-For. Он также может определять версию удалённых целей, извлекая информацию о версии из HTTP-ответа.

Созданный под влиянием ранних попыток собрать Nuclei-шаблон, этот скрипт появился после обнаружения того, что Nuclei не может обрабатывать случаи, когда от цели не получено ответа, что необходимо для надёжного обнаружения этой проблемы.

📖 Предыстория

Оригинальное исследование и раскрытие информации:

  • watchTowr Labs Blog

  • Redline Blog)

Поисковый запрос Shodan: http.favicon.hash:-485487831

4 260 результатов по состоянию на 9 апреля 2025 года

При успешной отправке полезной нагрузки целевая система записывает в журнал: ERROR31093: Program web recently failed.

Это можно использовать для построения обнаружений на основе журналов в дополнение к сканированию.

🔍 Как это работает

Скрипт отправляет длинный заголовок X-Forwarded-For на уязвимые .cgi-эндпоинты. Он поддерживает два режима:

Быстрый режим (по умолчанию)

  • Определяет отпечаток цели и получает её версию
  • Определяет уязвимость только на основе версии, без попытки вызвать переполнение буфера.

Подробный режим

  • Отправляет предварительный запрос и ожидает HTTP 200.
  • Отправляет крашащую полезную нагрузку и ожидает отсутствие ответа.
  • Отправляет последующий запрос, чтобы убедиться, что сбой не был случайным.
  • Только если все три шага ведут себя как ожидалось, система помечается как уязвимая.

🛠 Использование

Установите зависимости:

pip install requests

Сканирование одной цели

python cve_2025_22457_check.py --target https://example.com

Использование подробного режима

python cve_2025_22457_check.py --target https://example.com --mode detailed

Сканирование списка целей из файла

python cve_2025_22457_check.py --input targets.txt --mode detailed

Вывод результатов в файл

python cve_2025_22457_check.py --input targets.txt --mode detailed --output vulnerable.txt

📌 Как это работает

Путь по умолчанию /dana-na/auth/url_default/welcome.cgi может быть изменён администраторами Ivanti, что может приводить к ложноотрицательным результатам.

Включён дополнительный жёстко заданный путь /dana-na/setup/psaldownload.cgi, который не может быть изменён и по-прежнему вызывает уязвимость. По-видимому, любой .cgi-эндпоинт потенциально уязвим.

✅ Пример вывода

Pre-check successful (HTTP 200)
No response to payload (expected crash behavior).
Follow-up request returned HTTP 200. Crash condition verified.
VULNERABLE: https://example.com/dana-na/setup/psaldownload.cgi

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





