
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-36424 — K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" — разыменование нулевого указателя (PoC) | Kitploit
Инструменты/GitHubGitHub/secunnix/cve-2024-36424
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubsecunnix/cve-2024-36424

CVE-2024-36424

K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" — разыменование нулевого указателя (PoC)

Репозиторий
31272 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    391
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-36424

Эта уязвимость была обнаружена и раскрыта М. Акилом Гюндоганом из Secunnix Vulnerability Research Team. Этот репозиторий содержит proof-of-concept и рекомендации.

Детали:

  • Продукт: K7 Ultimate Security
  • Затронутые версии: < v17.0.2019
  • CVE ID: CVE-2024-36424
  • Операционная система: Все поддерживаемые версии Windows, протестировано на Windows 10 Pro
  • Статус: Координированное ответственное раскрытие.
  • Дата публикации: 13.08.2024

Описание уязвимости:

В K7 Ultimate Security < v17.0.2019 файл драйвера (K7RKScan.sys - эта версия 15.1.0.7) позволяет локальным пользователям вызывать отказ в обслуживании (BSOD) или, возможно, оказывать иное неопределённое воздействие из-за разыменования нулевого указателя при IOCtl 0x222010 и 0x222014. В то же время драйвер доступен всем пользователям группы "Everyone".

Технические детали и пошаговые Proof of Concept (PoC):

1 - Установите драйвер по пути "C:\Program Files (x86)\K7 Computing\K7TSecurity\K7TSecurity\64Bit\K7RKScan.sys" в систему через OSRLoader или sc create.
2 - Скомпилируйте прикреплённый код PoC, написанный на C++, как release в VS 2022.
3 - Запустите скомпилированный PoC напрямую двойным щелчком. Вы увидите сбой системы/BSOD.

Протестировано на: Windows 10 Pro x64, 22H2
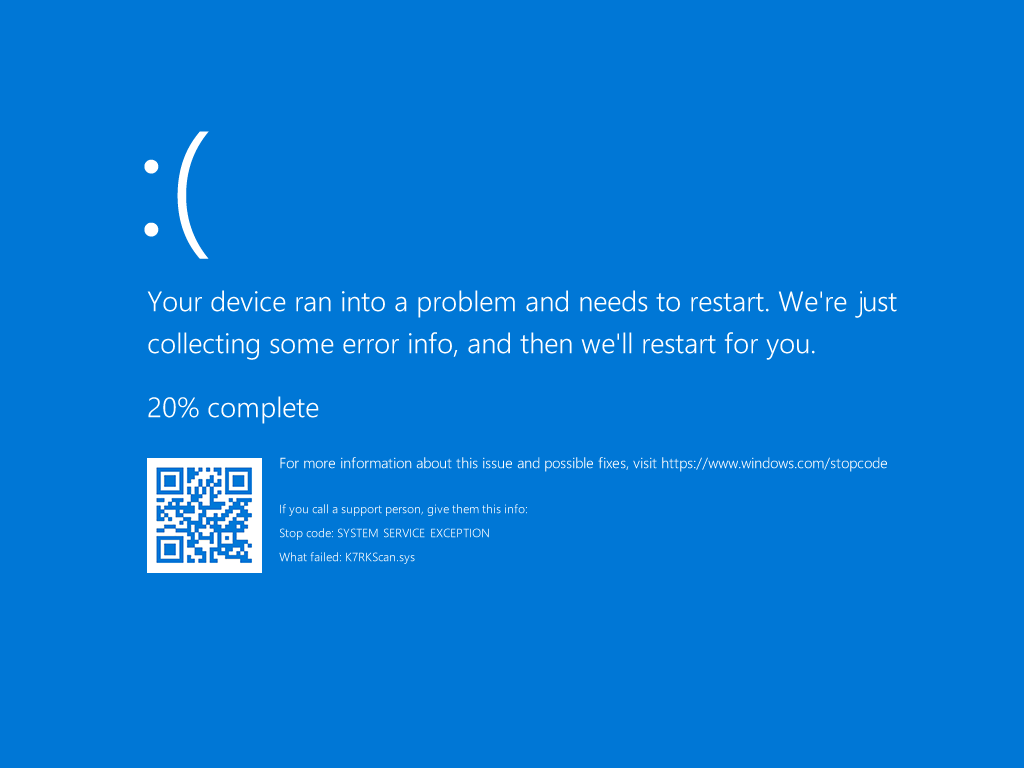
Воздействие:

Злоумышленник с доступом от имени неавторизованного пользователя может вызвать сбой всей системы и завершить критические процессы, включая любые антивирусные процессы, где соответствующий драйвер активирован и используется в системе.

Рекомендации:

K7 Computing рекомендует всем клиентам обновить свои продукты до соответствующих версий, указанных ниже:

K7 Ultimate Security (17.0.2019 или выше)

Хронология:

  • 16.05.2024 - Уязвимость сообщена.
  • 05.08.2024 - Вендор исправил уязвимость.
  • 13.08.2024 - Публикация.

Ссылки:

  • Вендор: https://www.k7computing.com
  • Рекомендации: https://support.k7computing.com/index.php?/selfhelp/view-article/Advisory-issued-on-5th-aug-2024-417
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-36424
Скачать инструмент





