
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-51858 — Документация по CVE-2025-51858, уязвимости self-XSS в ChatPlayground.ai, позволяющей кражу JWT и захват учетной записи, в сочетании с IDOR в /api/chat-history для постоянной утечки данных чата. | Kitploit
Инструменты/GitHubGitHub/secsys-fdu/cve-2025-51858
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubsecsys-fdu/cve-2025-51858

CVE-2025-51858

Документация по CVE-2025-51858, уязвимости self-XSS в ChatPlayground.ai, позволяющей кражу JWT и захват учетной записи, в сочетании с IDOR в /api/chat-history для постоянной утечки данных чата.

Репозиторий
1321 год назадЕщё не проверено
Поделиться

CVE-2025-51858

Описание уязвимости

ChatPlayground.ai — это популярное веб-приложение для сравнения AI-моделей. В компоненте чата существует уязвимость межсайтового скриптинга (XSS). Это может привести к краже JWT-токенов и удаленному захвату учетных записей. Кроме того, конечная точка /api/chat-history демонстрирует слабый контроль доступа (IDOR). Злоумышленник может использовать этот IDOR для доступа к истории чата жертвы, используя имя пользователя из JWT-токена, что приводит к утечке личных данных даже после истечения срока действия JWT-токена.

Векторы атаки

ChatPlayground.ai — это популярное веб-приложение для сравнения AI-моделей. Уязвимость межсайтового скриптинга (XSS) существует в компоненте чата (https://www.chatplayground.ai/chat/) ChatPlayground.ai, популярной платформы для сравнения AI-моделей. Жертвы могут быть атакованы копированием и вставкой вредоносного текста в компонент чата.

Злоумышленник может выполнить произвольный JavaScript-код, внедрив SVG XSS-пейлоад в вредоносный текст. Это self-XSS уязвимость. Выполняя JavaScript-код, злоумышленник может получить JWT-токен жертвы (используемый для идентификации статуса входа пользователя), что приводит к удаленному захвату учетной записи. На рисунке 1 показан интерфейс после ввода пользователем Self-XSS пейлоада, который раскрывает JWT-токен пользователя.
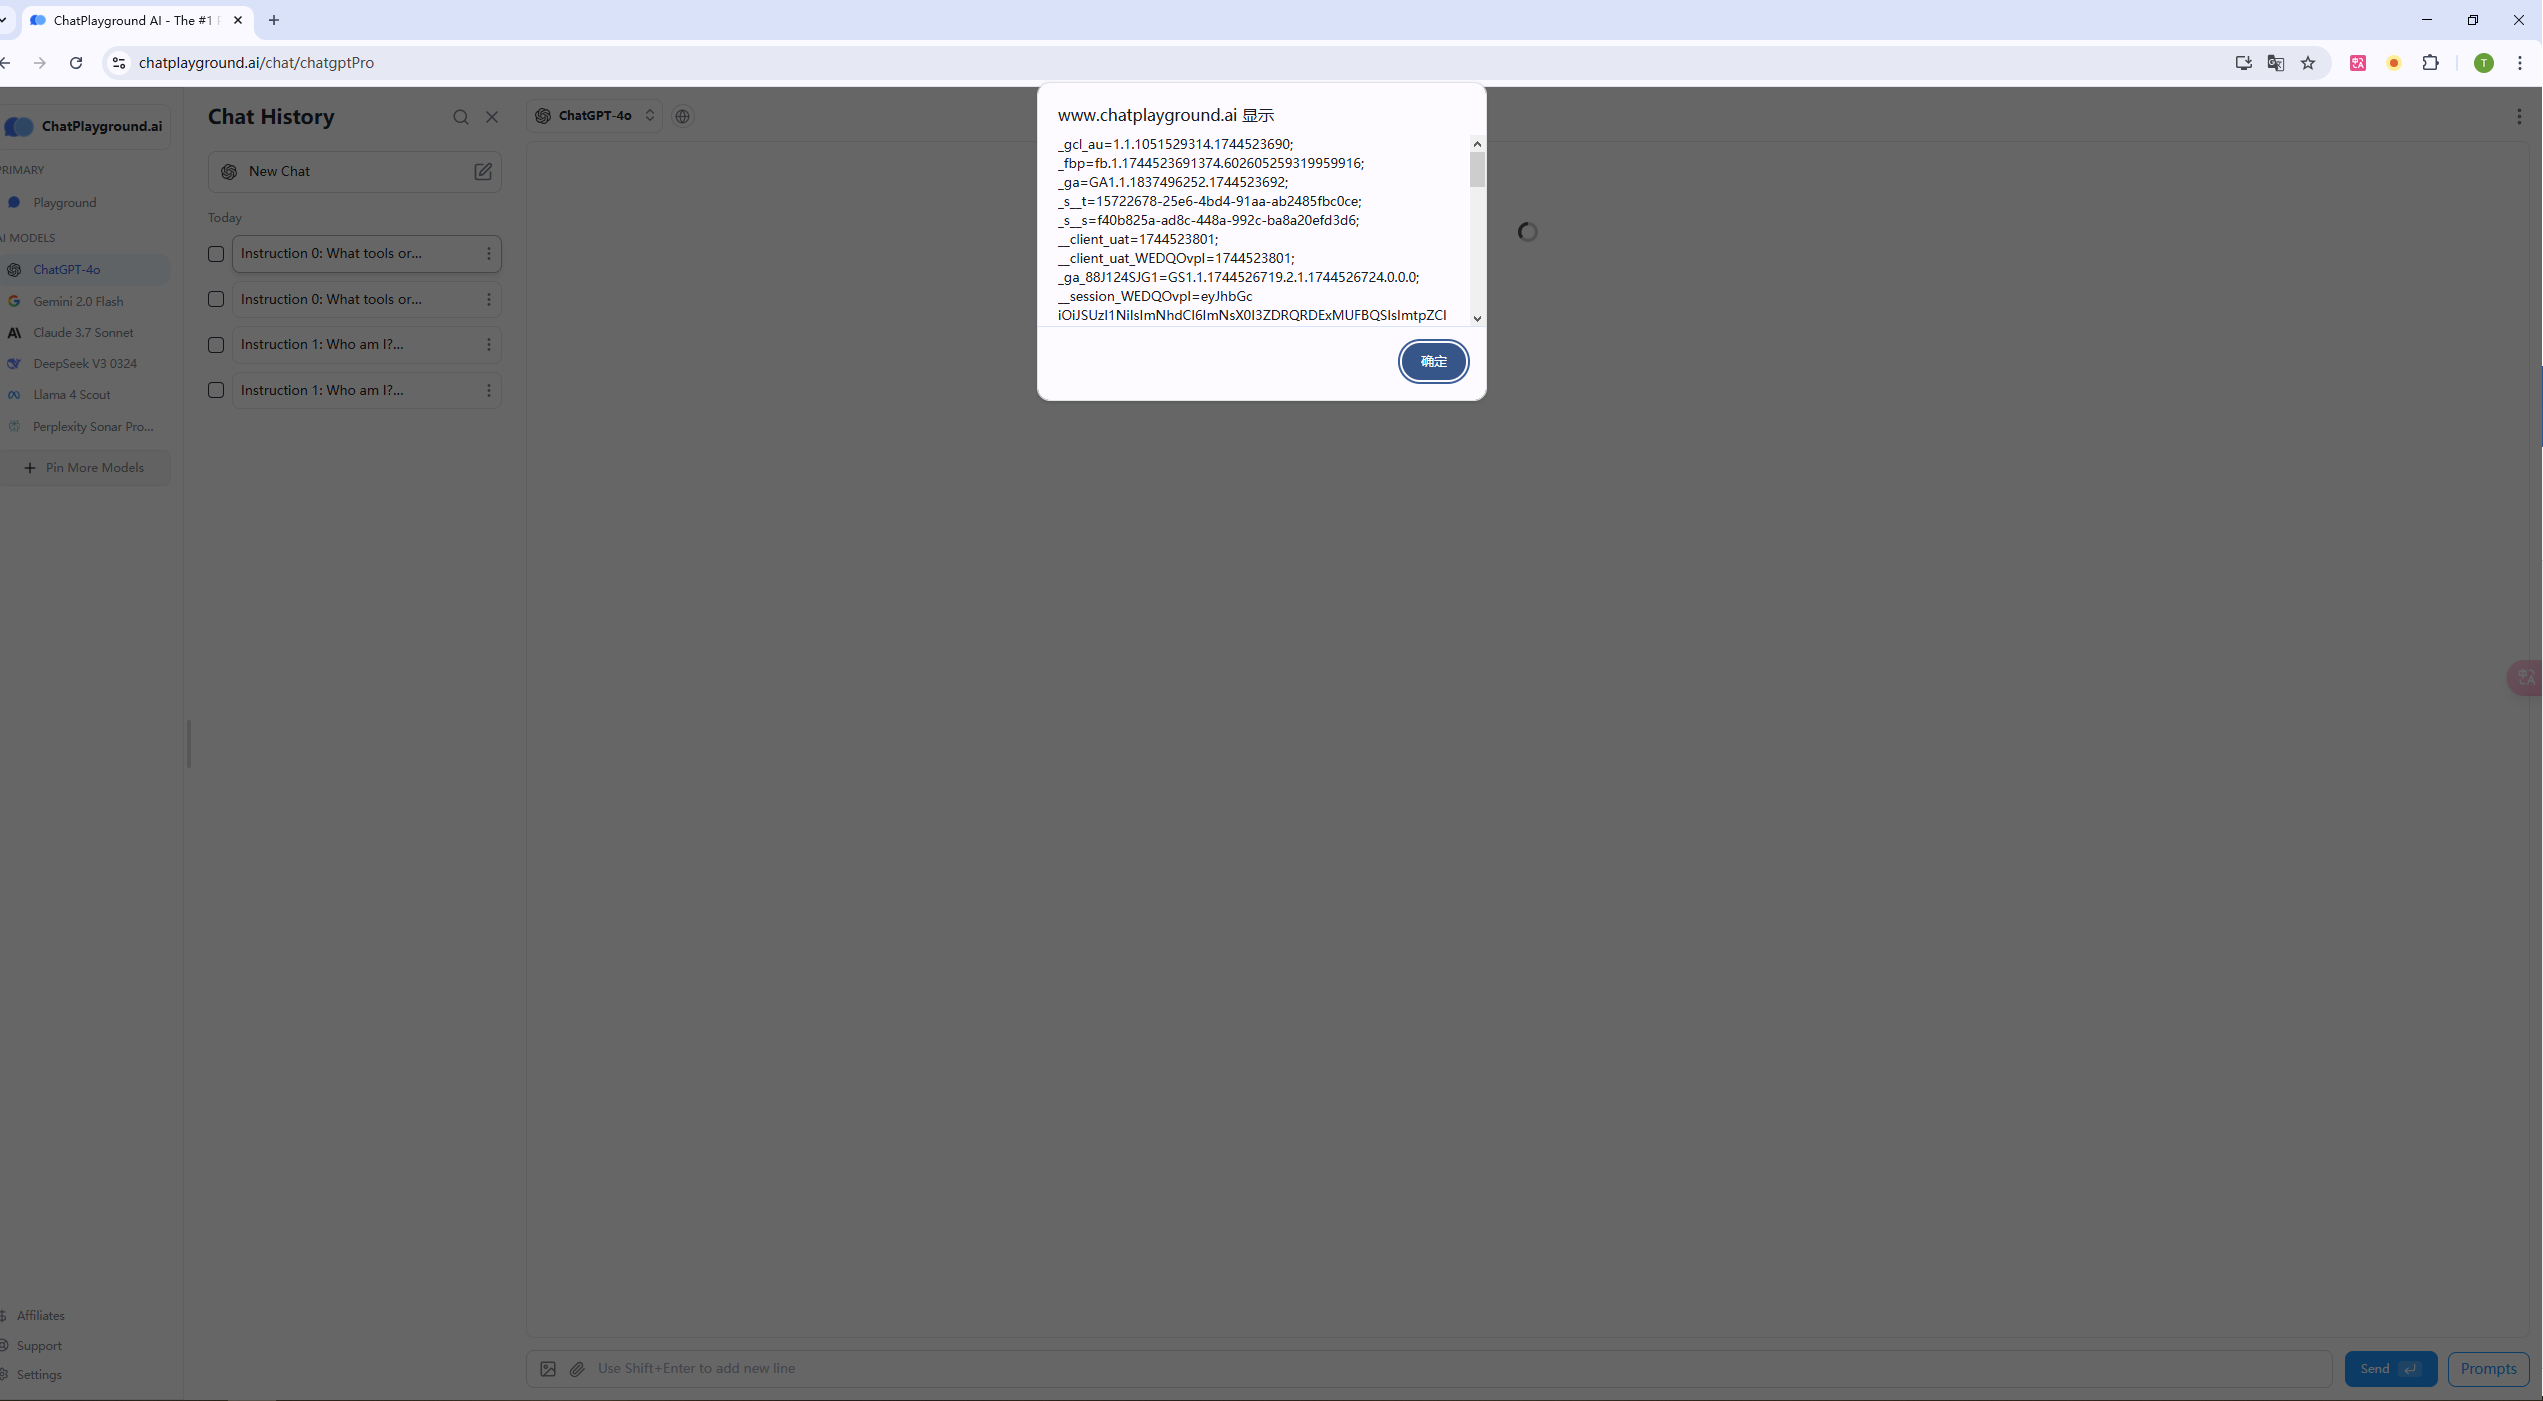
Рисунок 1 Self-XSS

Кроме того, JWT-токен жертвы содержит имя пользователя, закодированное в Base64. Конечная точка API для получения истории пользователя (https://www.chatplayground.ai/api/chat-history) на ChatPlayground.ai демонстрирует слабый контроль доступа. Этот API полагается исключительно на поле имени пользователя в запросе для авторизации, что приводит к небезопасной прямой ссылке на объект (IDOR) или уязвимости нарушенного контроля доступа. После начальной XSS-атаки злоумышленник может извлечь имя пользователя жертвы и продолжать доступ к истории чата жертвы, используя это имя пользователя, даже после истечения срока действия JWT-токена. Это позволяет постоянную утечку личных данных жертвы. На рисунке 2 показан POC уязвимости IDOR чат-плейграунда, который раскрывает историю чата жертвы злоумышленнику.
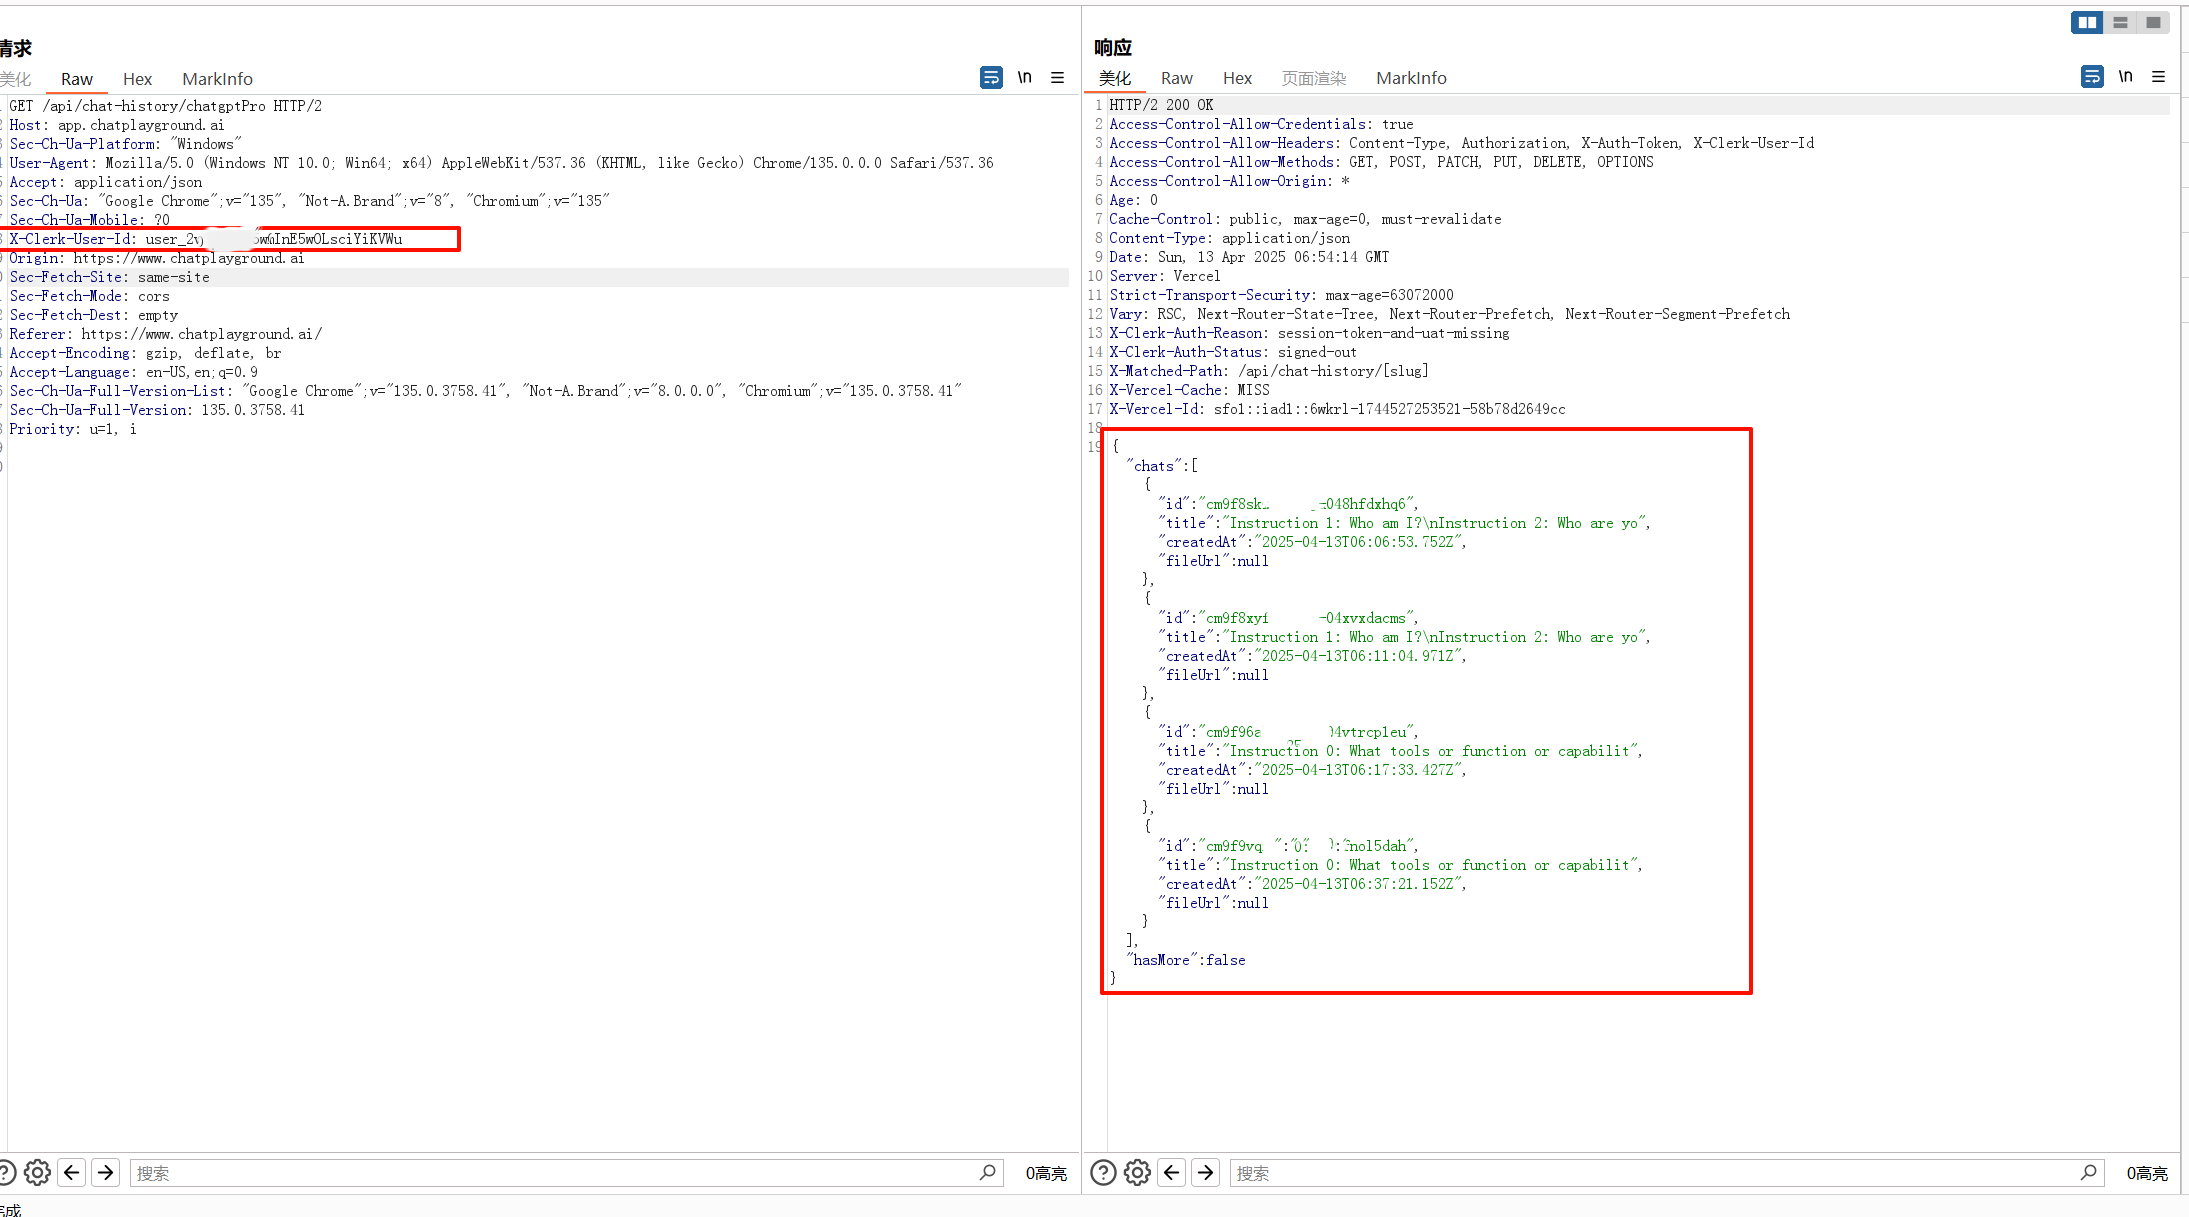
Рисунок 2 утечка истории чата

Подверженные уязвимости

Эта уязвимость может затронуть любого пользователя https://www.chatplayground.ai. Будет постоянная утечка личных данных пользователя, то есть частной информации в истории чата.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




