

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
idenLib — idenLib - Идентификация библиотечных функций [Этот проект больше не поддерживается] | Kitploit

Инструменты/GitHubGitHub/secrary/idenlib
Статический анализОбратная инженерияОтладчикиАнализ вредоносных программАнализ Бинарных Файлов
GitHubsecrary/idenlib

idenLib

idenLib - Идентификация библиотечных функций [Этот проект больше не поддерживается]

Репозиторий
39471347 лет назадПроверено Kitploit
Поделиться

idenLib – Идентификация библиотечных функций

При анализе вредоносных программ или стороннего ПО сложно идентифицировать статически связанные библиотеки и понять, что делает функция из такой библиотеки.

idenLib.exe — это инструмент для создания сигнатур библиотек из файлов .lib/.obj/.exe.

idenLib.dp32/idenLib.dp64 — это плагин x32dbg/x64dbg для идентификации библиотечных функций.

idenLib.py — это плагин IDA Pro для идентификации библиотечных функций.

Любая обратная связь приветствуется: @_qaz_qaz

Как idenLib.exe генерирует сигнатуры?

  1. Анализирует входной файл (.lib/.obj) для получения списка адресов функций и их имён.
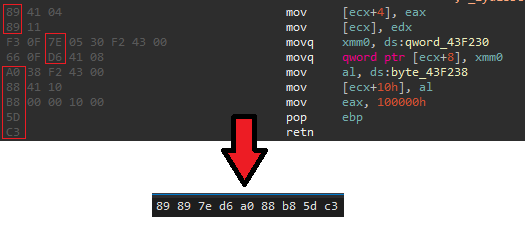
  2. Извлекает последний опкод из каждой инструкции

sig

  1. Сжимает сигнатуру с помощью zstd

  2. Сохраняет сигнатуру в каталог SymEx. Если входной файл называется zlib.lib, то на выходе будет zlib.lib.sig или zlib.lib.sig64. Если zlib.lib.sig(64) уже существует в каталоге SymEx от предыдущего выполнения или от предыдущей версии библиотеки, следующее выполнение добавит отличающиеся сигнатуры. Если запускать idenLib.exe несколько раз с разными версиями .lib-файла, файл .sig/sig64 будет содержать все уникальные сигнатуры функций.

Внутри сигнатуры (она сжата): signature
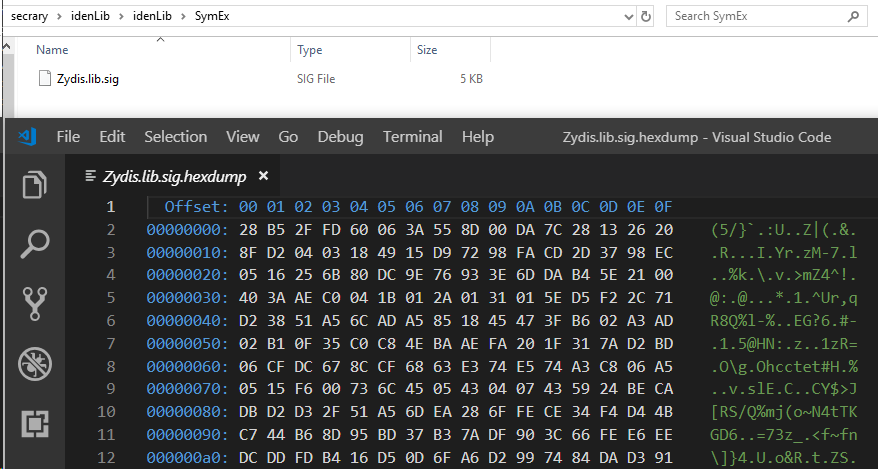
Использование:

  • Генерация сигнатур библиотек: idenLib.exe /path/to/file или idenLib.exe /path/to/directory
  • Генерация сигнатуры функции main: idenLib.exe /path/to/pe -getmain

Генерация сигнатур библиотек

lib

Использование плагинов для x32dbg/x64dbg и IDA Pro

  1. Скопируйте каталог SymEx в главный каталог x32dbg/x64dbg/IDA Pro
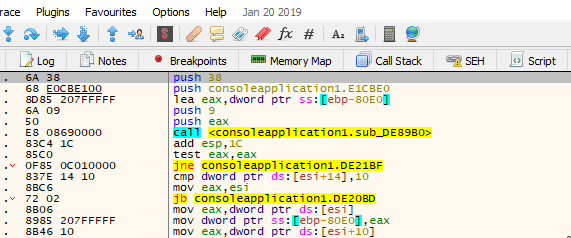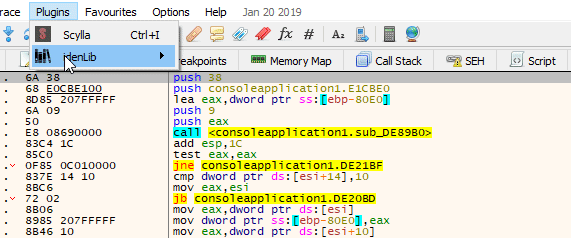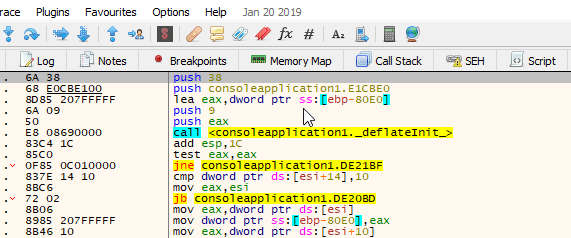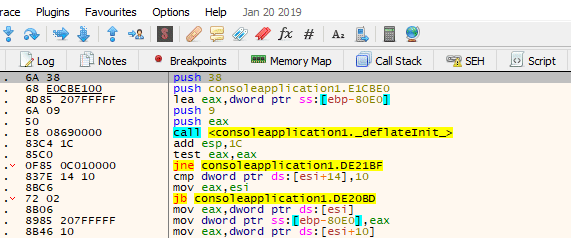
  2. Примените сигнатуры:

x32dbg/x64dbg:

xdb

IDA Pro:

ida_boost_2

Генерация сигнатуры функции main:

Если вы хотите создать сигнатуру для функции main, скомпилированной с помощью MSVC 14, вам нужно создать приложение hello world с соответствующим компилятором и использовать это приложение как входные данные для idenLib
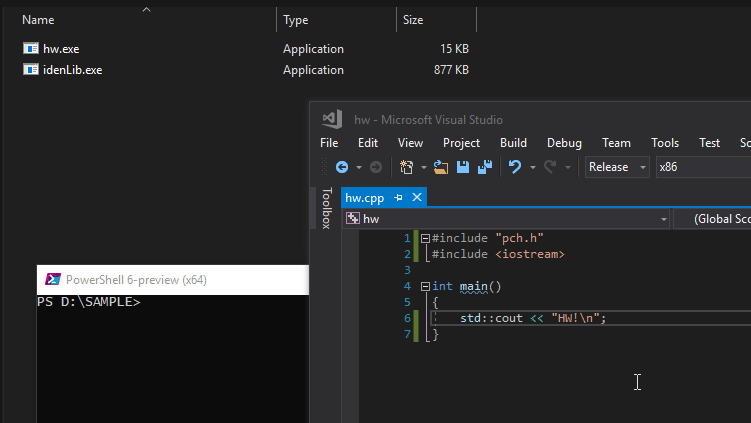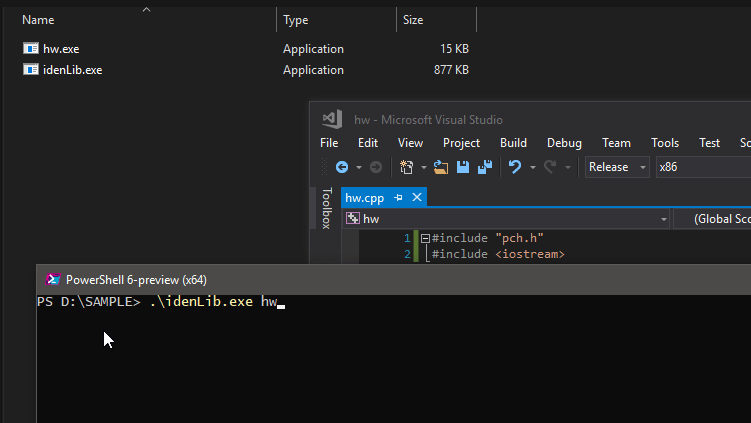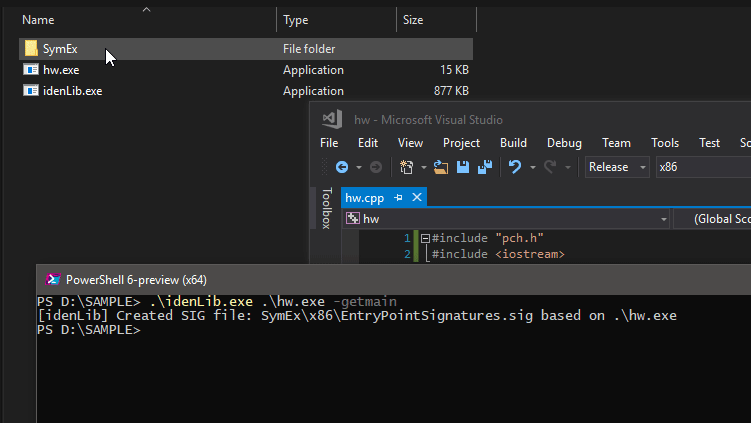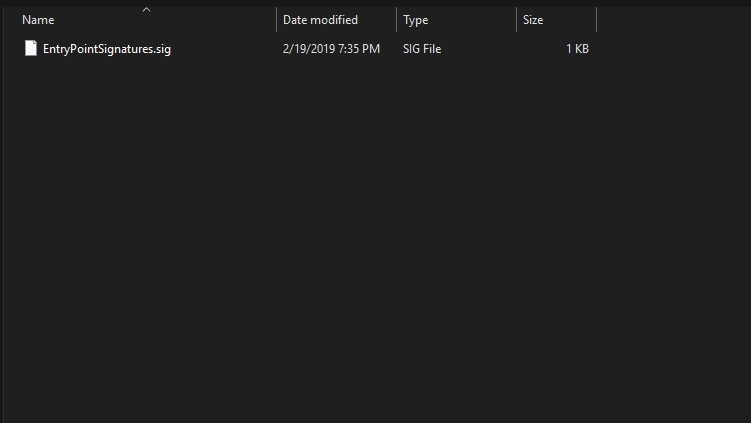
getmain

Файлы сигнатур функции main: EntryPointSignatures.sig и EntryPointSignatures.sig64

IDAProMain

x64dbg_main

Примечания касательно сигнатур функции main

  • idenLib использует DIA APIs для просмотра отладочной информации, хранящейся в PDB-файле. Чтобы запустить idenLib с параметром -getmain, необходимо зарегистрировать msdia140.dll (находится в Microsoft Visual Studio\2017\Community\DIA SDK\bin) как COM-компонент, вызвав regsvr32.exe для этой DLL.

Применение сигнатур

Есть два способа применения сигнатур: точное совпадение и с помощью индекса Жаккара
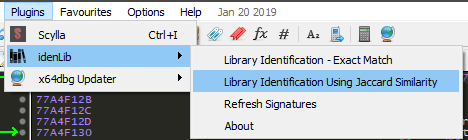
x32dbg_jaccard

Полезные ссылки:

  • Подробная информация о библиотеках времени выполнения C (CRT)

Сторонние компоненты

  • Zydis (лицензия MIT)

  • Zstandard (лицензия BSD)

  • Иконка от freepik

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






