
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2013-3900-winverifytrust-mitigation — Исправление с помощью PowerShell для CVE-2013-3900 (WinVerifyTrust) / плагин Tenable 166555 с использованием EnableCertPaddingCheck. | Kitploit
Инструменты/GitHubGitHub/sdimitri05/cve-2013-3900-winverifytrust-mitigation
Анализ уязвимостейСкриптинг и автоматизацияАудит конфигурацииРеагирование на Инциденты
GitHubsdimitri05/cve-2013-3900-winverifytrust-mitigation

cve-2013-3900-winverifytrust-mitigation

Исправление с помощью PowerShell для CVE-2013-3900 (WinVerifyTrust) / плагин Tenable 166555 с использованием EnableCertPaddingCheck.

Репозиторий
319 месяцев назадЕщё не проверено
Поделиться

CVE-2013-3900 Mitigation (WinVerifyTrust / EnableCertPaddingCheck)

Этот репозиторий содержит скрипт PowerShell для исправления и проверки, который закрывает уязвимость, обнаруженную Tenable/Nessus:

  • ID плагина: 166555
  • Название: WinVerifyTrust Signature Validation CVE-2013-3900 Mitigation (EnableCertPaddingCheck)

Скрипт принудительно включает проверку отступов сертификата WinVerifyTrust, устанавливая:

  • EnableCertPaddingCheck (DWORD) = 1

На 64-битных системах сканеры требуют, чтобы значение было задано как в собственном пути реестра, так и в пути реестра Wow6432Node (32-битное представление).


Почему это важно

CVE-2013-3900 связана с тем, как Windows проверяет подписи Authenticode с помощью WinVerifyTrust.
Если проверка отступов сертификата не включена, некоторые специально сформированные подписи могут быть признаны действительными в небезопасных сценариях, и сканеры уязвимостей пометят хост как несоответствующий требованиям.
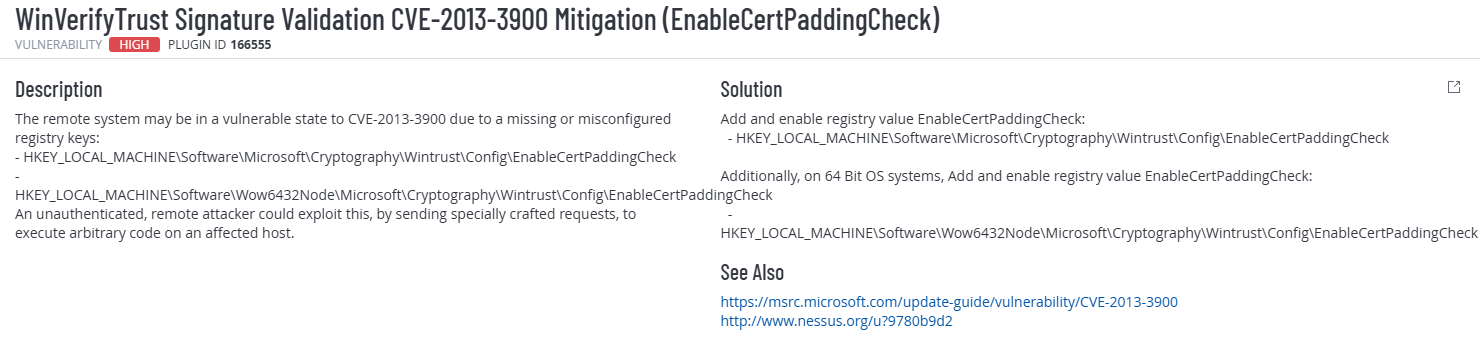
Подробности плагина Tenable

Plugin Details


Среда

  • Целевая система: Windows 11 VM (x64)
  • Версия PowerShell: 5.1
  • Тип сканирования: Tenable / Nessus
  • Требуемые привилегии: Администратор

Что делает скрипт

✅ Проверяет, что запущен от имени Администратора
✅ Определяет, является ли ОС 64-битной
✅ Создает необходимые ветки реестра, если они отсутствуют
✅ Устанавливает EnableCertPaddingCheck в:

  • 1, когда $secureEnvironment = $true (безопасный / рекомендуемый)
  • 0, когда $secureEnvironment = $false (небезопасный / лабораторное тестирование)

✅ Выводит четкую таблицу До/После и результат проверки соответствия

Расположение скрипта:

scripts/Set-WinVerifyTrustCertPadding.ps1


Используемые пути реестра

Скрипт применяет настройку к:

  • HKLM:\Software\Microsoft\Cryptography\Wintrust\Config
  • HKLM:\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config (64-битная ОС)

Устанавливаемое значение:

  • EnableCertPaddingCheck (DWORD)

Использование

  1. Откройте PowerShell от имени Администратора
  2. (Необязательно) Измените переключатель внутри скрипта:
    • $secureEnvironment = $true → включить смягчение (рекомендуется)
    • $secureEnvironment = $false → отключить смягчение (только лабораторное тестирование)
  3. Запустите:
.\scripts\Set-WinVerifyTrustCertPadding.ps1

Техническая проверка

Скрипт проверяет конфигурацию, выполняя:

  • чтение обоих путей реестра
  • сравнение текущего значения с требуемым
  • вывод таблицы соответствия (До → После)
  • возврат кода выхода 0 в случае успеха

Свидетельства (До и После)

До устранения уязвимости (Сканирование 5)

Обнаружена уязвимость высокой степени серьезности (Плагин 166555 – CVE-2013-3900).
Всего обнаружений: 5
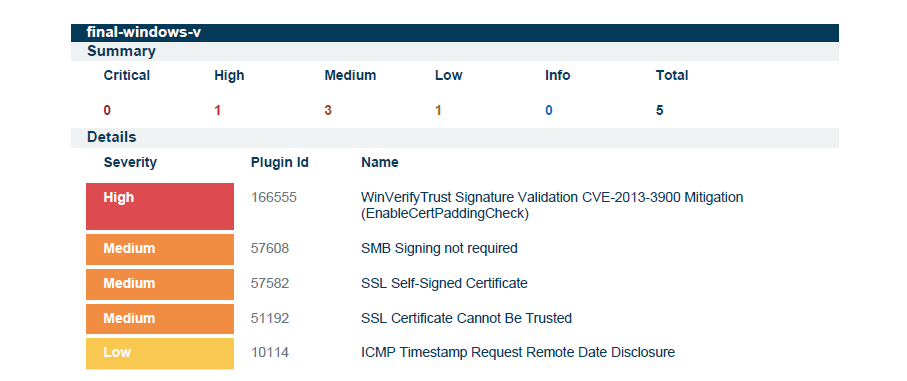
Before Scan


После устранения уязвимости (Сканирование 6)

Уязвимость высокой степени серьезности устранена.
Количество обнаружений уменьшено: 5 → 4
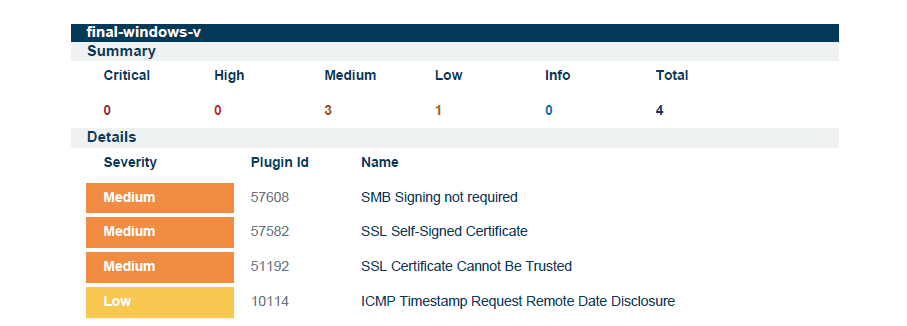
After Scan


Результат

  • Устранена уязвимость высокой степени серьезности CVE-2013-3900
  • Снижено общее количество уязвимостей
  • Автоматизированное исправление с логикой проверки
  • Полная совместимость с Windows PowerShell 5.1

Примечания

  • Перезагрузка, как правило, не требуется.
  • Если сканер по-прежнему сообщает об уязвимости, убедитесь, что используется сканирование с учетными данными, и выполните повторное сканирование после перезагрузки.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






