
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
slipstream — NAT Slipstreaming позволяет злоумышленнику удаленно получать доступ к любым службам TCP/UDP, привязанным к машине жертвы, обходя NAT/межсетевой экран жертвы, просто когда кто-либо в сети жертвы посещает веб-сайт. | Kitploit
Инструменты/GitHubGitHub/samyk/slipstream
РазведкаЭксплуатацияВеб-безопасностьСетевая безопасностьТестирование на Проникновение
GitHubsamyk/slipstream

slipstream

NAT Slipstreaming позволяет злоумышленнику удаленно получать доступ к любым службам TCP/UDP, привязанным к машине жертвы, обходя NAT/межсетевой экран жертвы, просто когда кто-либо в сети жертвы посещает веб-сайт.

Репозиторий
2.0k214483 лет назадПроверено Kitploit
Поделиться
Сайт

NAT Slipstreaming

NAT Slipstreaming позволяет атакующему удаленно получить доступ к любому TCP/UDP сервису, привязанному к любой системе за NAT жертвы, обходя NAT/файрвол жертвы (удаленное произвольное открытие портов файрвола) — достаточно того, чтобы жертва посетила веб-сайт.

v1 разработал: @SamyKamkar // https://samy.pl
v2 разработали: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky из Armis).

Читайте отличную техническую статью Бена и Грегори о v2 здесь, где подробно описаны их обновления v2 с множеством дополнительных деталей.

v1 выпущена: 31 октября 👻, 2020
v2 выпущена: 26 января 2021

Исходный код: https://github.com/samyk/slipstream
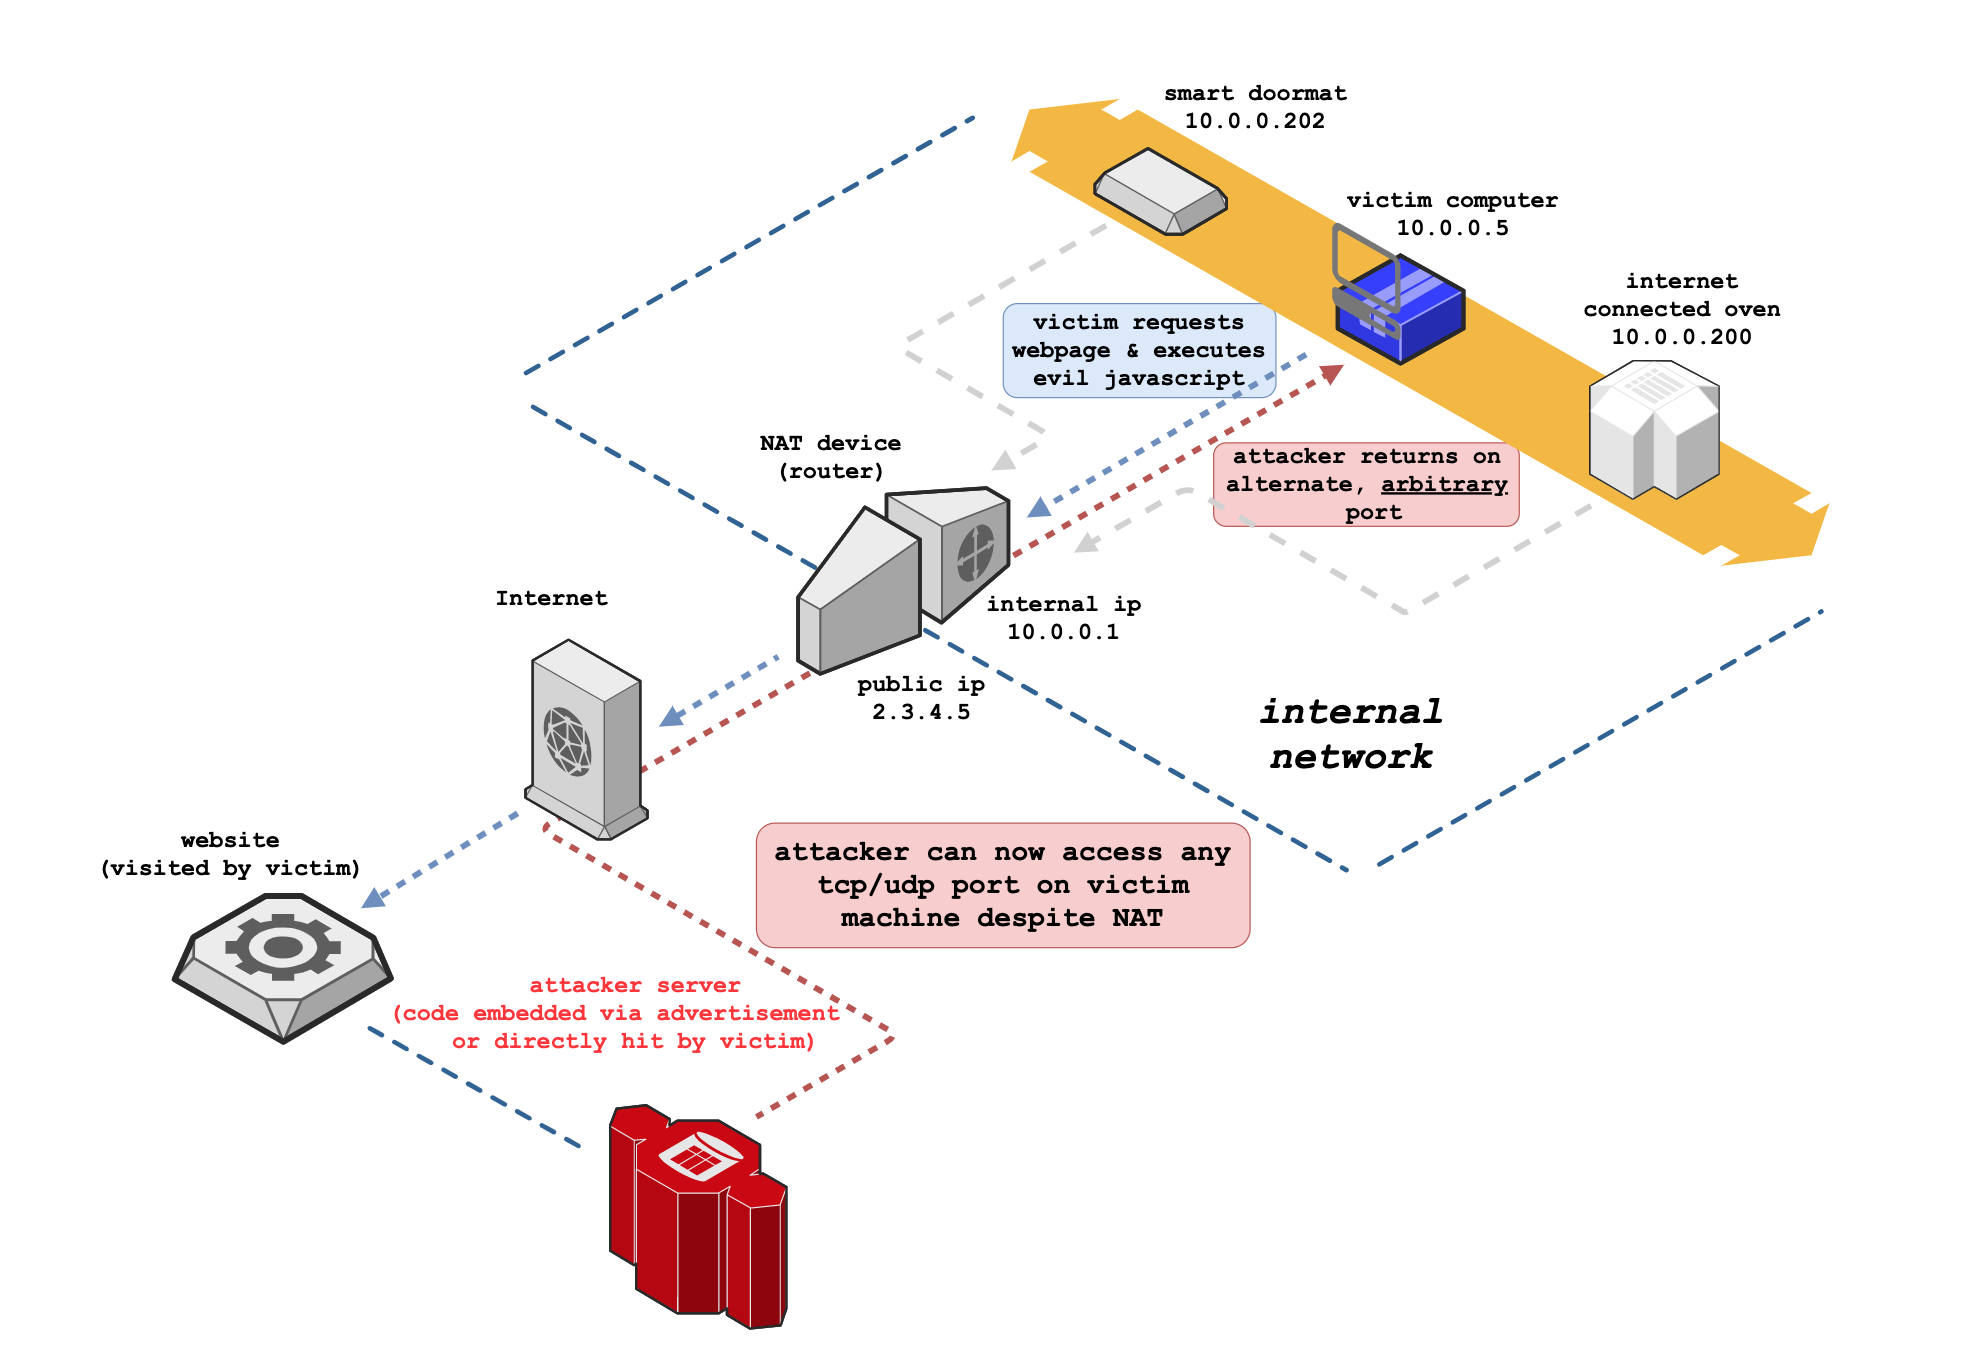
Архитектура NAT Slipstreaming анимированная версия здесь создана с помощью моего форка draw.io, позволяющего экспортировать контекст потока граней и управление анимацией

Содержание

  • Краткий обзор
  • Подробности
    • Трансляция сетевых адресов (NAT)
      • Отслеживание соединений
      • Шлюз прикладного уровня
    • Исследование маршрутизатора / Дамп прошивки
    • Обратная разработка прошивки
      • Поиск интересных файлов
      • Изучение интересных функций
      • Порты / Сервисы для исследования
      • Обратная разработка объекта ядра
    • Исследование отслеживания соединений / шлюза прикладного уровня
      • Linux Netfilter
    • Контроль границ пакетов / фрагментация
    • TCP-атака по времени / Обнаружение внутренней подсети и IP
      • Атака по времени
    • Путаница протоколов в браузере
      • Изменение пакетов в реальном времени в браузере
  • Другие находки
  • Загрузка
  • Контакты

Краткий обзор

NAT Slipstreaming использует браузер пользователя в сочетании с механизмом отслеживания соединений шлюза прикладного уровня (ALG), встроенным в NAT, маршрутизаторы и файрволы. Атака объединяет: извлечение внутреннего IP с помощью атаки по времени или WebRTC, автоматическое обнаружение MTU и фрагментации IP, манипуляцию размером TCP-пакетов, неправильное использование аутентификации TURN, точный контроль границ пакетов и путаницу протоколов через злоупотребление браузером. Поскольку именно NAT или файрвол открывает порт назначения, это обходит любые ограничения портов на уровне браузера.

Эта атака использует произвольный контроль над частью данных некоторых TCP- и UDP-пакетов без включения HTTP или других заголовков; атака применяет новую технику инъекции пакетов во всех основных современных (и старых) браузерах и является модернизированной версией моей оригинальной техники NAT Pinning от 2010 года (представлена на DEFCON 18 и Black Hat 2010). Кроме того, включены новые методы обнаружения локального IP-адреса.

Для этой атаки требуется, чтобы NAT/файрвол поддерживал ALG (шлюзы прикладного уровня), которые обязательны для протоколов, использующих несколько портов (канал управления + канал данных), таких как SIP и H323 (VoIP-протоколы), FTP, IRC DCC и т.д.

На высоком уровне NAT Slipstreaming работает следующим образом:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





