
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
TakeOver-v1 — Скрипт Takeover извлекает CNAME-записи всех поддоменов одновременно. TakeOver экономит время исследователя и увеличивает шанс обнаружения уязвимости перехвата поддомена. | Kitploit
Инструменты/GitHubGitHub/samhaxr/takeover-v1
Анализ уязвимостейВеб-безопасностьПеречисление ПоддоменовАнализ DNS
GitHubsamhaxr/takeover-v1

TakeOver-v1

Скрипт Takeover извлекает CNAME-записи всех поддоменов одновременно. TakeOver экономит время исследователя и увеличивает шанс обнаружения уязвимости перехвата поддомена.

Репозиторий
10026553 лет назадПроверено Kitploit
Поделиться

TakeOver-v1

Что такое Subdomain Takeover?

Subdomain Takeover — это тип уязвимости, возникающей, когда поддомен указывает на внешний сервис, который был удалён или больше не используется. Распространённые примеры таких внешних сервисов: Github, Heroku, Gitlab и Tumblr. В этом сценарии злоумышленник может воспользоваться уязвимостью, если первоначальный владелец не удалил DNS-запись, указывающую на удалённый сервис, что позволяет злоумышленнику захватить поддомен, добавив CNAME-файл с именем поддомена. Данный тип уязвимости может иметь серьёзные последствия для безопасности и требует тщательного внимания для предотвращения эксплуатации.

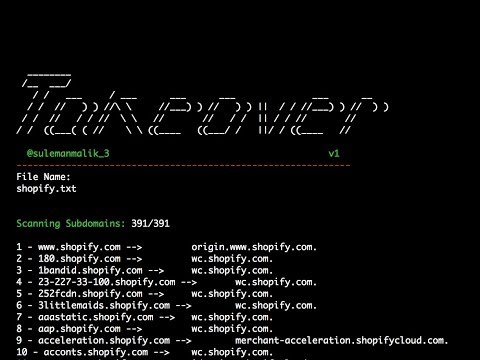
Вот команда, которая проверяет CNAME-запись поддомена.

$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.

Как скрипт Takeover может помочь баг-хантерам?

Управление и обеспечение безопасности большого числа поддоменов может быть сложной задачей для организаций. Для эффективного мониторинга поддоменов на предмет потенциальных угроз безопасности важно иметь инструмент, который автоматизирует процесс проверки CNAME-записей для каждого домена. Данный скрипт принимает имя файла в качестве входных данных и выполняет ряд действий, выводя CNAME-запись для каждого домена из входного файла. Такой подход позволяет специалистам по безопасности легко управлять и отслеживать большое количество поддоменов, а также помогает выявлять потенциальные уязвимости более эффективно.

Как определить, уязвим ли поддомен для subdomain takeover?

Когда сервис удалён, важно анализировать отпечатки (fingerprints), которые могут остаться, если DNS-запись всё ещё существует. В некоторых случаях уязвимый поддомен может отображать сообщение об ошибке при посещении злоумышленником, например: "There isn't a Github Pages site here." Тщательно изучая такие сообщения об ошибках, специалисты по безопасности могут получить ценную информацию о потенциальных уязвимостях, существующих в домене или поддомене, и принять меры для снижения рисков. Такой анализ необходим для выявления и устранения проблем безопасности, возникающих из-за неправильно настроенных или заброшенных сервисов.

Alt text

Исследователь безопасности @edoverflow перечислил все сервисы и их отпечатки. Для подробностей посетите https://github.com/EdOverflow/can-i-take-over-xyz

Youtube

Takeover-v1

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





