Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/sakurasamuraii/cve-2021-43032
Инструменты фишингаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubsakurasamuraii/cve-2021-43032

CVE-2021-43032

XSS с сохранением после аутентификации в XenForo версиях ≤ 2.2.7

Репозиторий
22395 лет назадЕщё не проверено
Поделиться

CVE-2021-43032

В XenForo ≤ 2.2.7 злоумышленник, имеющий доступ к панели администратора, может сохранить полезные нагрузки межсайтового скриптинга в любой функции приложения, которая принимает HTML-код. Полезная нагрузка, размещенная в функционале 'Реклама', будет выполняться глобально на стороне клиента, что позволяет реализовать множество сценариев эксплуатации, тогда как другие полезные нагрузки будут выполняться на стороне клиента в зависимости от места их хранения.

Авторы: John Jackson @johnjhacking & Jackson Henry @JacksonHHax
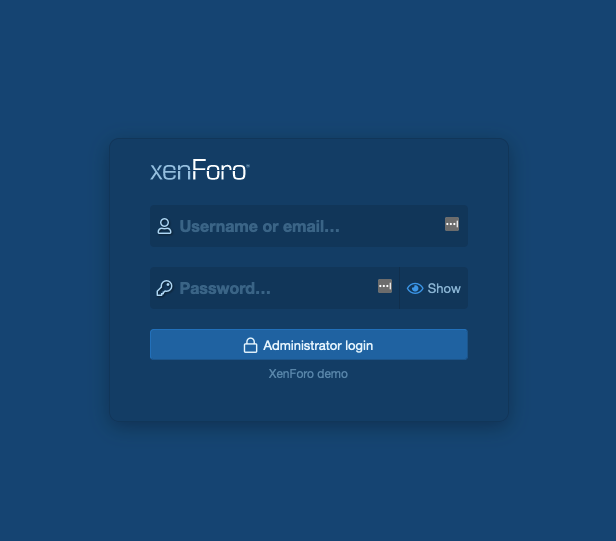
Шаги для повторения

  1. Войдите в панель администратора, расположенную по адресу /admin.php Панель администратора
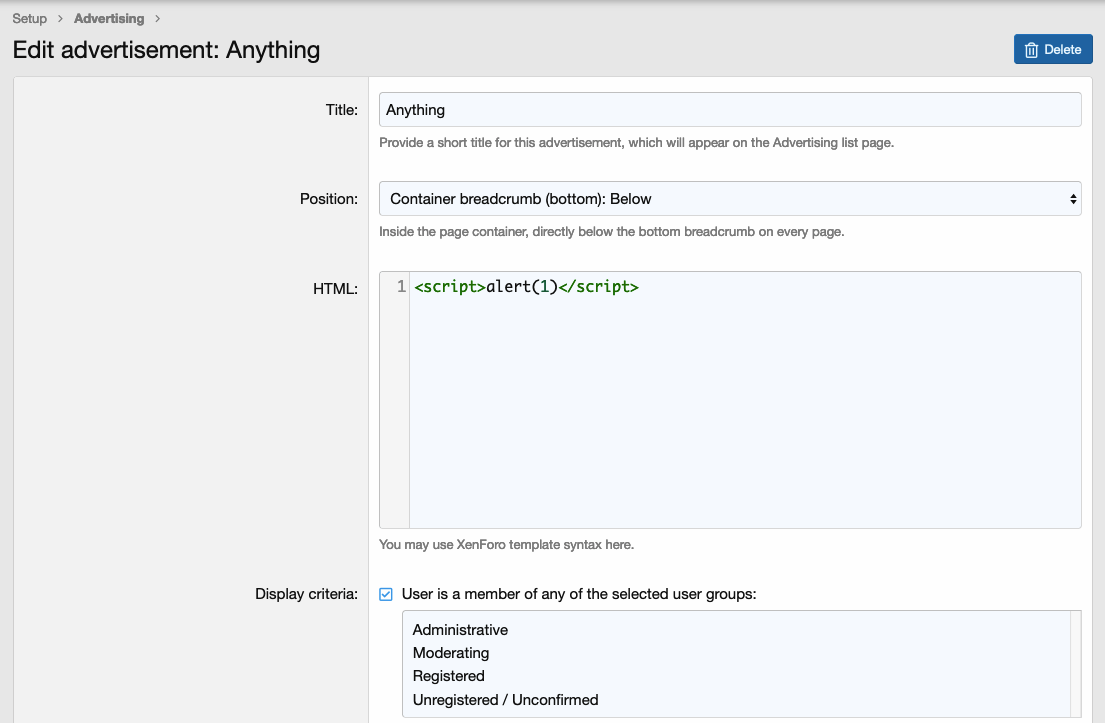
  2. Создайте новое объявление и сохраните полезную нагрузку в теле HTML. PoC рекламы
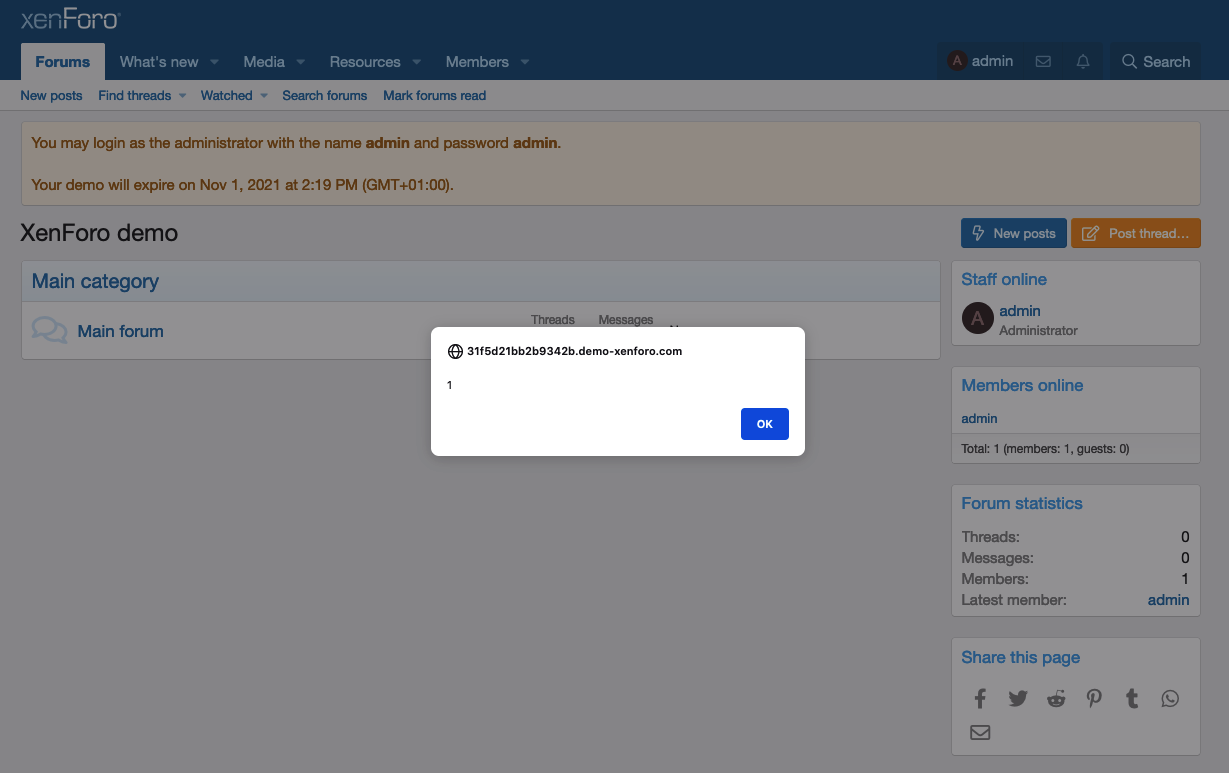
  3. Перейдите на сторону клиента, и вы увидите всплывающее окно уведомления повсеместно в приложении. Уведомление 1
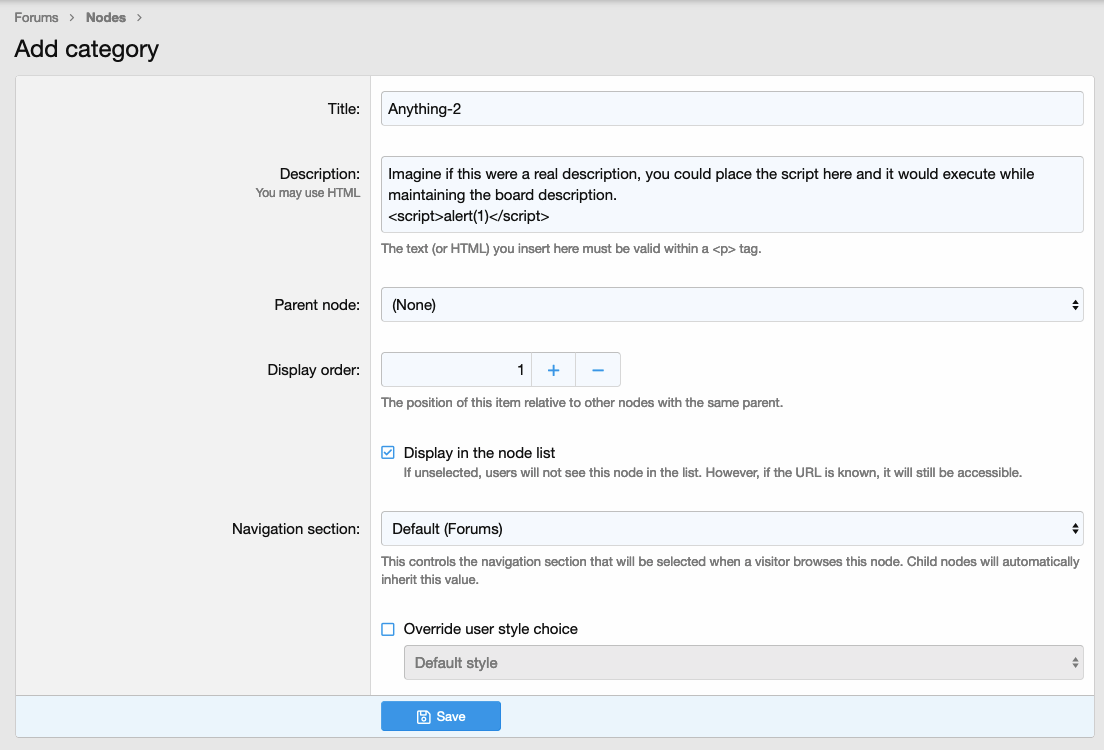
  4. Вы можете хранить скрипты, которые будут выполняться в разных частях приложения. В качестве другого примера, вот процесс сохранения вредоносного скрипта в функционале узла. PoC узла
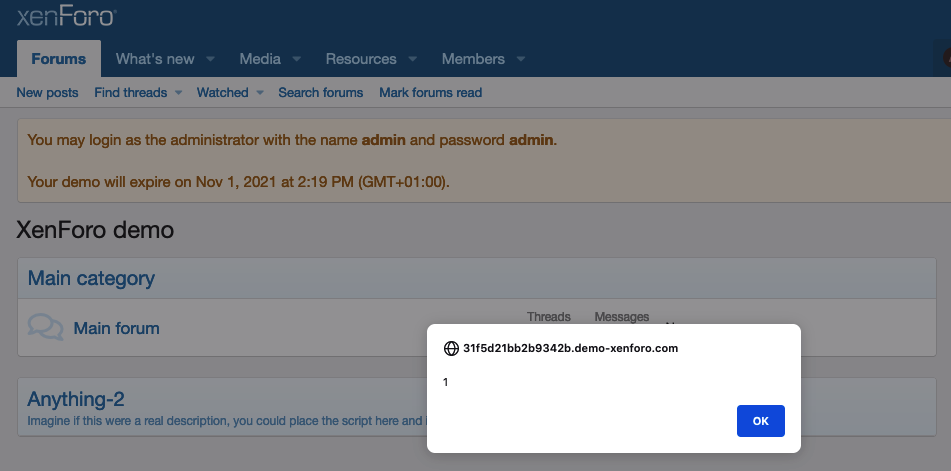
  5. Переход на сторону клиента и переход к конкретному узлу приводит к выполнению. Уведомление 2

Влияние

Самым большим риском данной уязвимости является выполнение злонамеренным пользователем скрытых действий, встроенных в обширные HTML-страницы, таких как майнинг криптовалюты или кража данных. Это может быть пользователь, уже имеющий доступ к приложению, или злоумышленник, получивший учетные данные путем захвата учетной записи или методом социальной инженерии.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →