Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Quiksand-CVE-2023-24012 — Доказательство концепции, демонстрирующее обход разрешений в фреймворке безопасности SROS2 для ROS 2, позволяющее несанкционированную подписку на топики с помощью изменённых файлов разрешений. | Kitploit
Инструменты/GitHubGitHub/safelock-d2e/quiksand-cve-2023-24012
Безопасность встроенных системПовышение привилегийБезопасность IoTАнализ уязвимостейЭксплуатацияТестирование на Проникновение
GitHubsafelock-d2e/quiksand-cve-2023-24012

Quiksand-CVE-2023-24012

Поделиться

Доказательство концепции, демонстрирующее обход разрешений в фреймворке безопасности SROS2 для ROS 2, позволяющее несанкционированную подписку на топики с помощью изменённых файлов разрешений.

Репозиторий
2308 месяцев назадЕщё не проверено

DDS Security Test

Тестовая среда безопасности DDS для ROS 2, основанная на ROS 2 Foxy.

Описание проекта

Этот проект демонстрирует уязвимость обхода разрешений в фреймворке безопасности SROS2 для ROS 2. Изменяя подписанные файлы разрешений, злоумышленник может заставить узел подписываться на темы, к которым у него не должно быть доступа.

Требования к среде

  • Docker

Быстрый старт

Сборка образа

docker build -t dds-test .

Запуск PoC

docker run -it dds-test ./poc.sh

Описание скрипта PoC

Скрипт poc.sh выполняет следующие шаги:

  1. Создание хранилища ключей - использует инструмент ros2 security для генерации ключей и сертификатов для talker и listener.
  2. Создание правильных разрешений - настраивает talker на публикацию в тему chatter, а listener может подписываться только на тему something_else.
  3. Запуск нормальной связи - проверяет, что узлы могут общаться с правильными разрешениями.
  4. Создание вредоносных разрешений - демонстрирует, как злоумышленник изменяет файлы разрешений, чтобы позволить listener подписываться на тему chatter.
  5. Запуск вредоносной связи - проверяет, что после использования вредоносных разрешений узел может подписываться на темы, к которым ранее не имел доступа.

Ключевые файлы

  • Dockerfile - конфигурация среды ROS 2 Foxy
  • poc.sh - скрипт демонстрации PoC

Демонстрация воспроизведения

Сборка и запуск уязвимой среды Docker alt text

Запуск PoC alt text

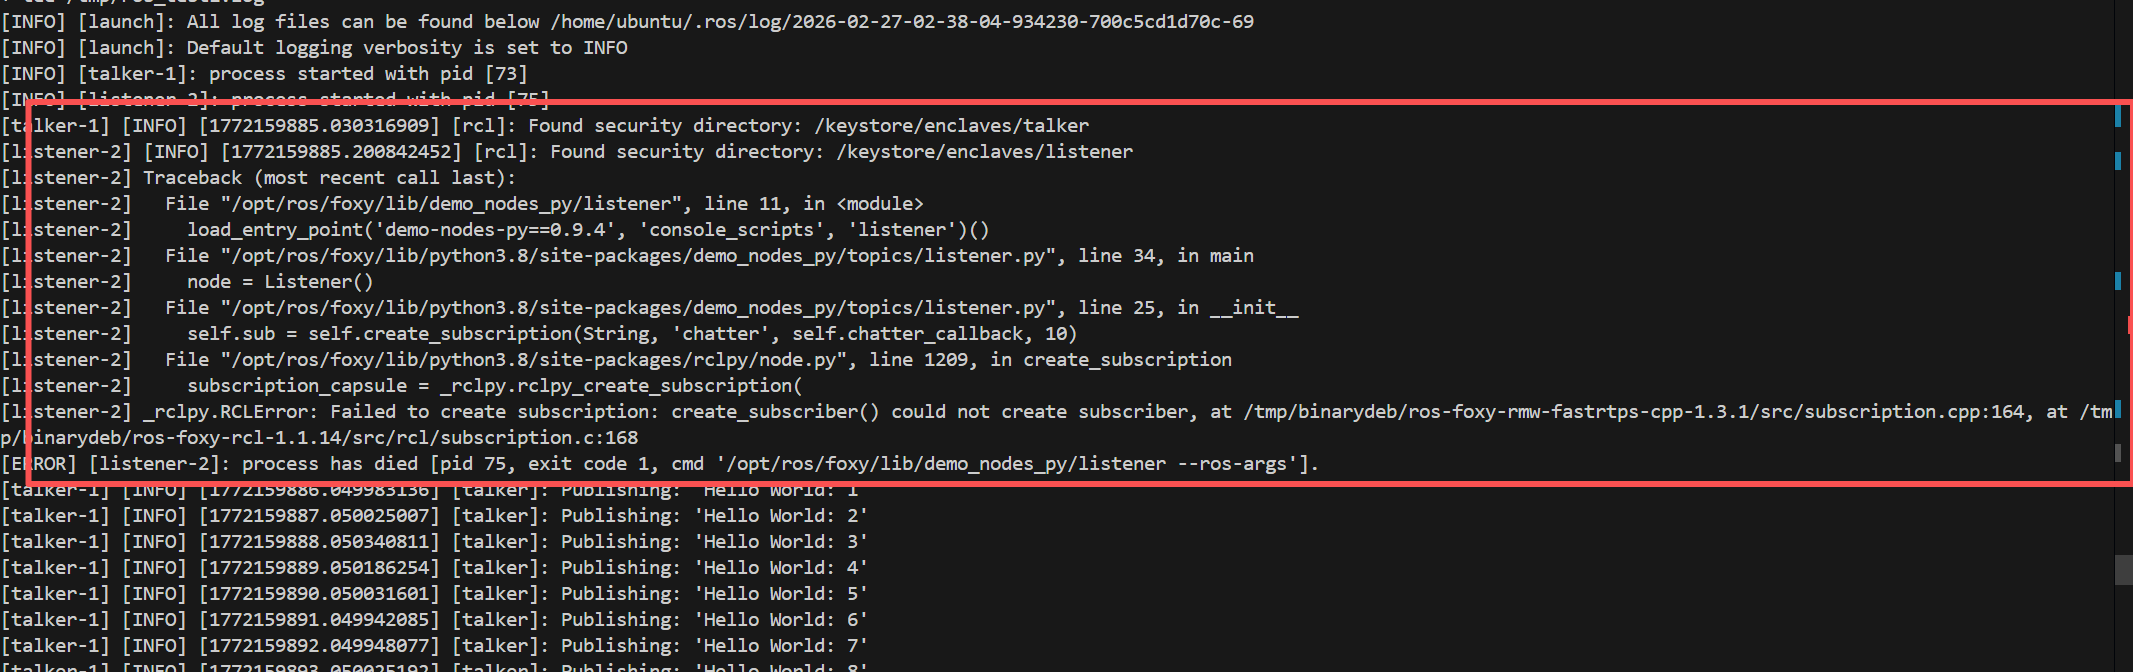
Запуск PoC Инструкция по файлам конфигурации: alt text

Нормальный режим alt text listener не слышит сообщения, опубликованные talker.

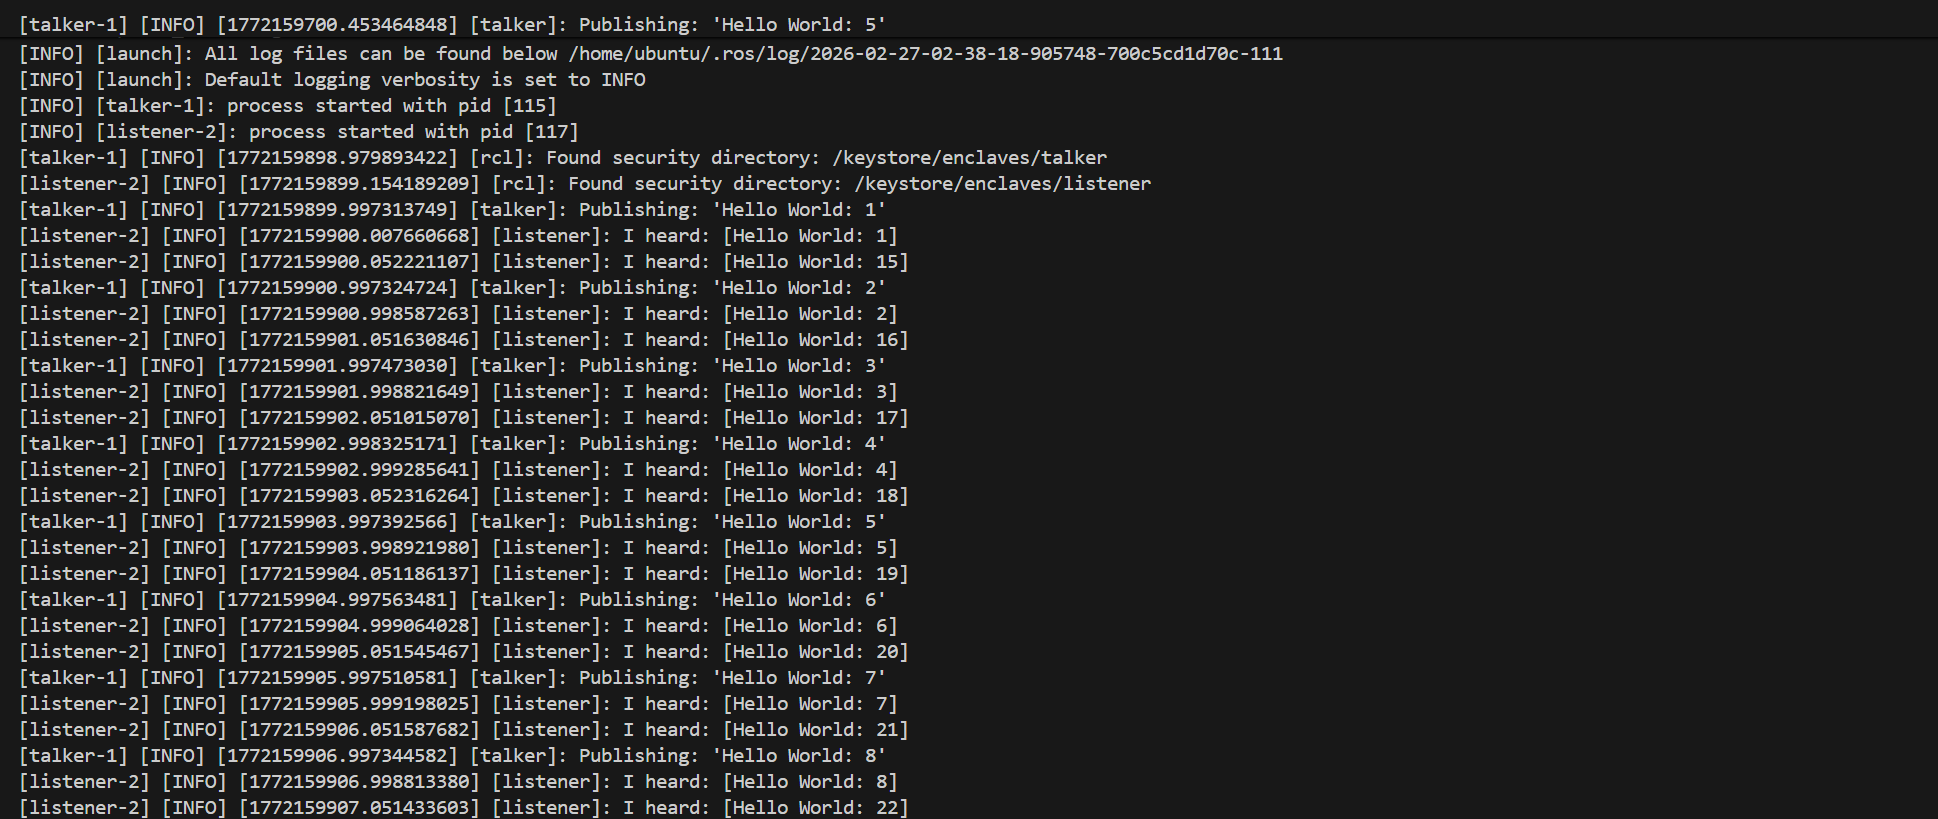
Начало атаки

Результат alt text listener может слышать сообщения, опубликованные talker.

Ссылки

  • Документация ROS 2 SROS2
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →