
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
403Kangaroo — Инструмент для обхода ошибок 403/401 с помощью определенных заголовков и значений | Kitploit

Инструменты/GitHubGitHub/saadet-t/403kangaroo
Анализ уязвимостейОбход IDS/IPSВеб-безопасностьТестирование на Проникновение
GitHubsaadet-t/403kangaroo

403Kangaroo

Инструмент для обхода ошибок 403/401 с помощью определенных заголовков и значений

Репозиторий
5284 лет назадЕщё не проверено
Поделиться

403Kangaroo

(!! Этот инструмент всё ещё находится в разработке. Если у вас возникнут проблемы, пожалуйста, не стесняйтесь связаться со мной через LinkedIn или иным способом.)

Инструмент для обхода ошибок 403/401 с помощью определённых заголовков и значений (headers.txt, values.txt). При первой загрузке расширения оно откроет файл headers.txt и запишет в него указанные в коде заголовки, а также сделает то же самое для значений в файле values.txt. Поэтому, если вы хотите добавить ещё один заголовок или значение, вы можете добавить их в соответствующие txt-файлы, и расширение будет включать их в запросы.

ИСПОЛЬЗОВАНИЕ;

Прежде всего, вам нужно отправить запрос из вкладки proxy в расширение. Затем необходимо переслать запрос из прокси-сервера Burp Suite, поскольку расширение не сможет перехватить запрос, если он не будет отправлен.
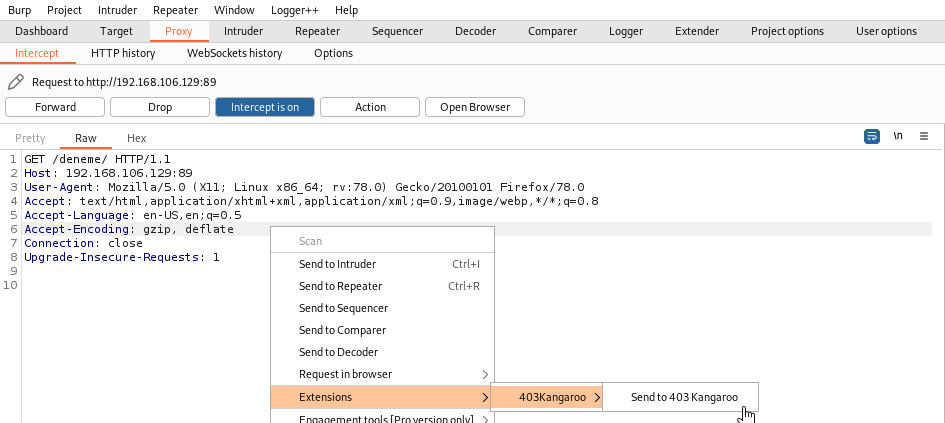
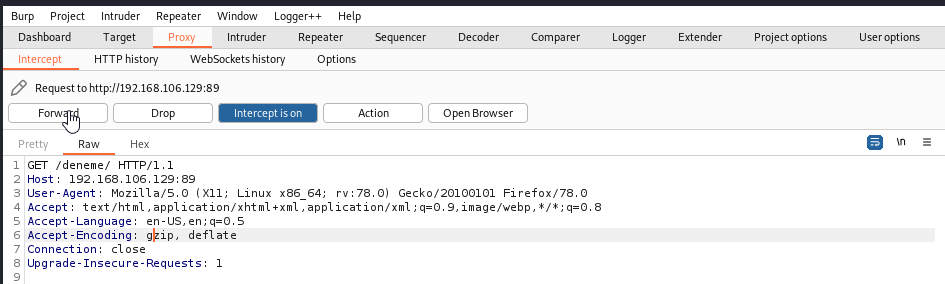
image

image

После этого расширение примет запрос и отправит его снова, чтобы подтвердить, является ли код ответа (403 || 401) или нет. Затем оно добавит заголовки и значения и отправит запрос для каждого значения.
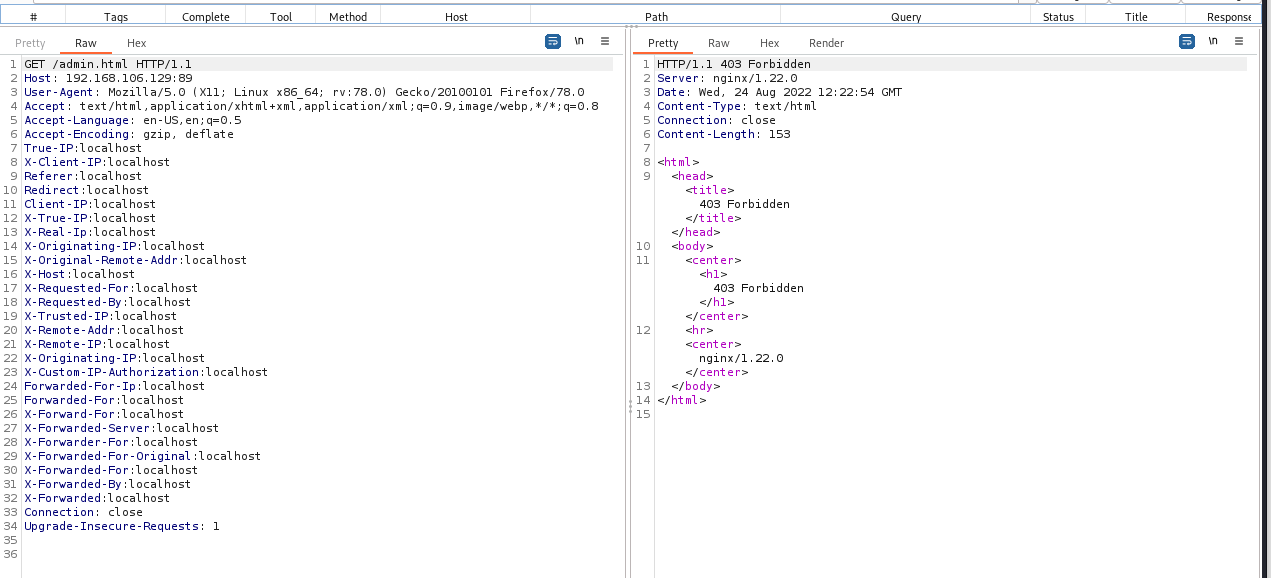
image

image

Будет выведено, был ли целевой ресурс обойдён или нет (на основе кода ответа 200).

image

ИЗВЕСТНЫЕ ПРОБЛЕМЫ;

При повторном открытии Burp Suite вы увидите такой вывод (или при выгрузке и повторной загрузке расширения);

image

Если вы уже использовали расширение и файл headers.txt от расширения, вам не о чем беспокоиться, но если вы используете это расширение впервые и не скопировали файлы headers.txt и values.txt для работы расширения, вам необходимо перенести файл, чтобы расширение работало корректно.

Существует 2 основные проблемы, которые могут возникнуть, и их можно решить следующим образом:

  1. У вас уже есть файл headers.txt или values.txt в пути, который будет использовать расширение. В этом случае вам нужно переместить эти файлы, чтобы расширение могло записывать в данный каталог.

  2. Возможно, возникли проблемы с правами записи расширения — тогда оно выдаст путь для копирования файлов headers.txt и values.txt в сообщении об ошибке.

(Я знаю, что этот интерфейс ужасен, но программирование интерфейсов тоже отстой. Я поработаю над этим когда-нибудь, но честно говоря, не знаю, когда.)

//Для моего друга, которому показалось, что описание выше недостаточно формально;

(Я знаю, что текущий интерфейс неудобен из-за моего небольшого опыта в дизайне GUI. Я поработаю над этой проблемой в будущем.)


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




