

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Nim_DInvoke — D/Invoke реализация на Nim | Kitploit
Инструменты/GitHubGitHub/s3cur3th1ssh1t/nim_dinvoke
Пост-эксплуатацияRed TeamingРазработка Полезной НагрузкиСостязательная Атака
GitHubs3cur3th1ssh1t/nim_dinvoke

Nim_DInvoke

D/Invoke реализация на Nim

Репозиторий
1016414 лет назадПроверено Kitploit
Поделиться

Nim DInvoke

Реализация D/Invoke на Nim

Все Nim-бинары обычно экспортируют одни и те же 58–60 функций Windows API:
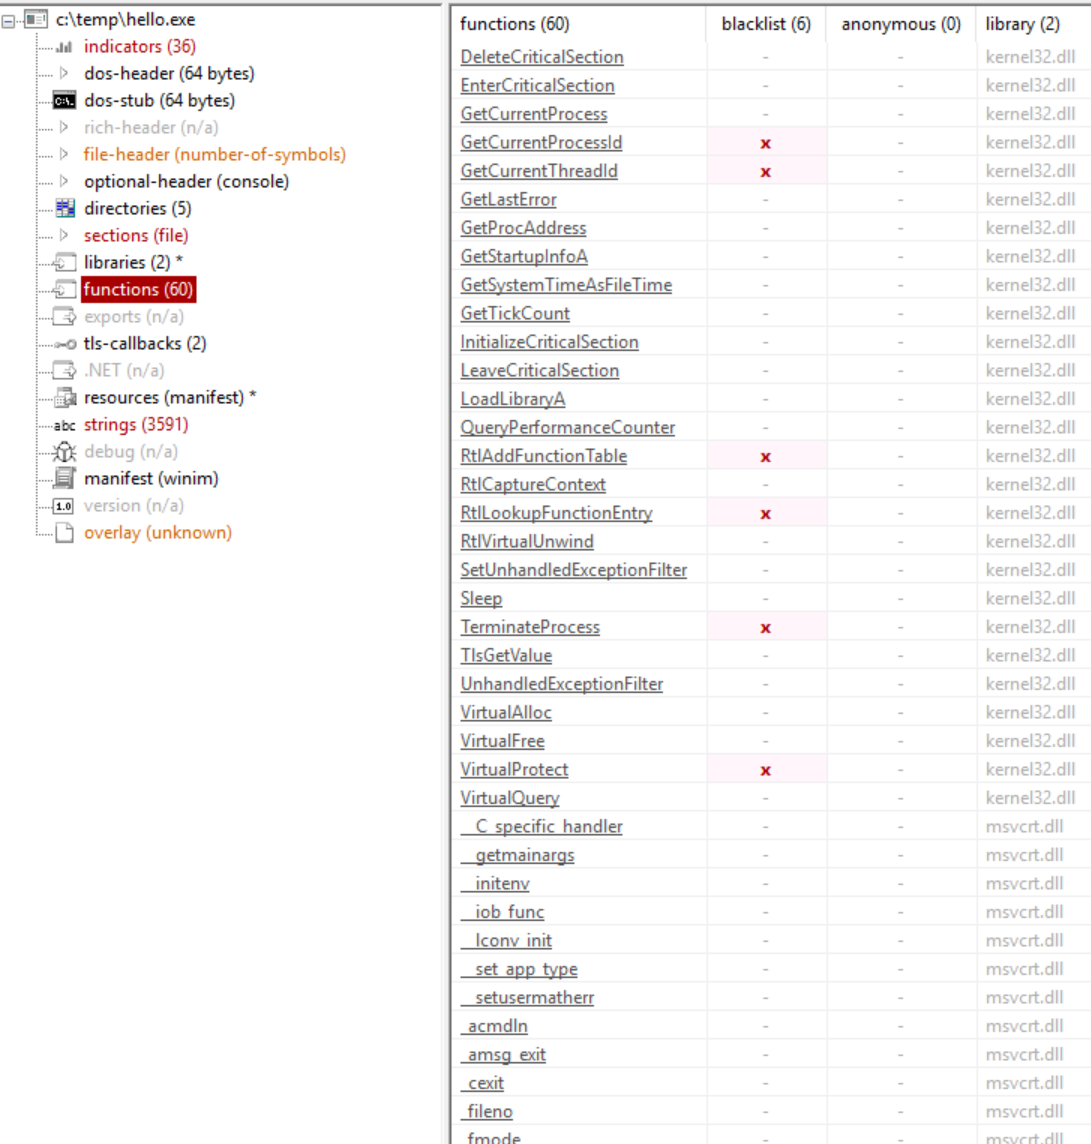
alt text

Все остальные функции Windows API обычно разрешаются во время выполнения через GetProcAddress и LoadLibraryA, как упоминается в OffensiveNim или этой записи в блоге.

Таким образом, скрыть импорты API (полностью) через DInvoke в Nim невозможно, если только кто-то, например, не использует эту реализацию DInvoke для изменения компилятора Nim под использование DInvoke вместо Dynlib.

Ручной разбор функций из PEB вместо использования GetProcAddress и LoadLibraryA всё равно более незаметен, чем поведение Nim по умолчанию. Чтобы также избежать инлайн-хуков, например, потребовалось бы ручное сопоставление (manual mapping) свежей копии DLL, как упоминается в записи в блоге TheWovers о DInvoke:
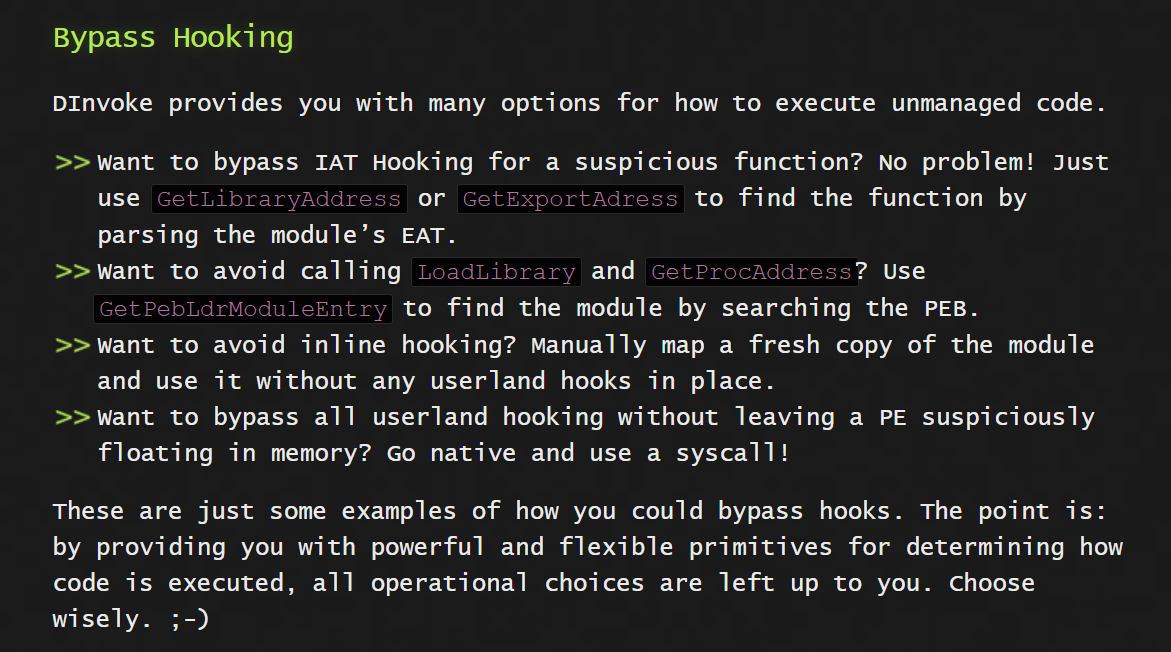
alt text

Это, однако, здесь не реализовано yet. В данный момент я использую только LdrLoadDll для загрузки новых DLL в память.

Этот проект был сильно вдохновлён кодом D/Invoke из NanoDump.

Затем функцию можно использовать следующим образом:

const
  KERNEL32_DLL* = "kernel32.dll"
const
  OpenProcess_FuncName * = "OpenProcess"
type
  OpenProcess_t* = proc (dwDesiredAccess: DWORD, bInheritHandle: WINBOOL, dwProcessId: DWORD): HANDLE {.stdcall.}

MyOpenProcess = cast[OpenProcess_t](cast[LPVOID](get_function_address(cast[HMODULE](get_library_address(KERNEL32_DLL, FALSE)), OpenProcess_FuncName, 0)))

echo "[*] Calling OpenProcess via D/Invoke"
let pHandle = MyOpenProcess(
    PROCESS_ALL_ACCESS, 
    false, 
    cast[DWORD](https://github.com/s3cur3th1ssh1t/nim_dinvoke/blob/main/processID)
)

В ходе своих тестов я столкнулся со странным поведением некоторых API-функций, для которых требуются особые случаи, чтобы найти правильный относительный адрес. Моё замешательство можно найти в комментариях. Может, это просто мой дерьмовый стиль кодинга — кто знает.

Пример при успешном выполнении выглядит следующим образом:
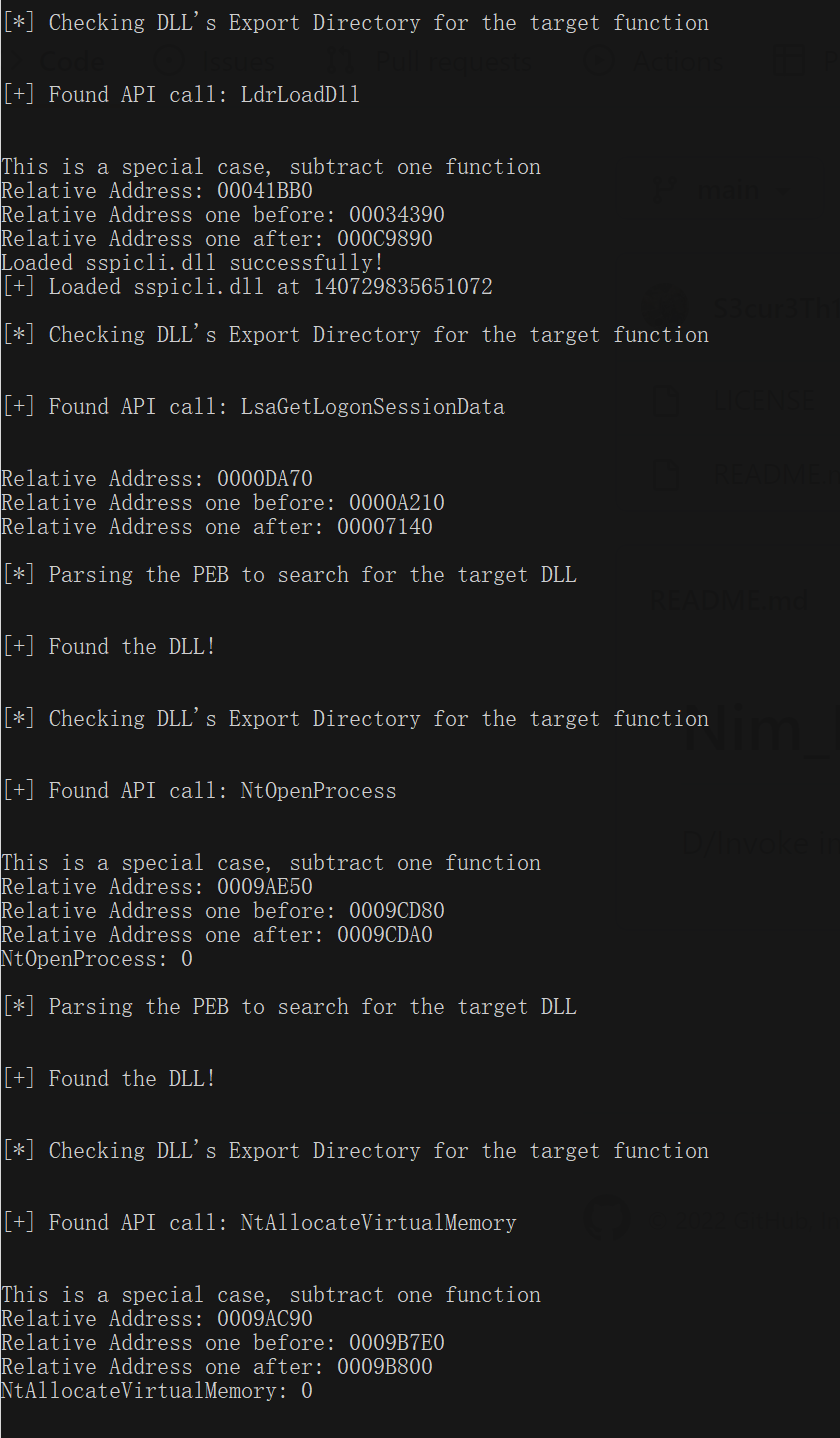
alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







