 rodhnin/pythia-sql-clairvoyance
Продвинутый сканер SQL-инъекций с анализом на основе ИИ, фреймворком этического соответствия и профессиональной отчетностью.



Готовый к продакшену сканер SQL-инъекций с 6 методами обнаружения, исправлениями на базе ИИ, выводом в SARIF и интеграцией в CI/CD.
Быстрый старт · Документация · Docker · AI-анализ · Звезда на GitHub
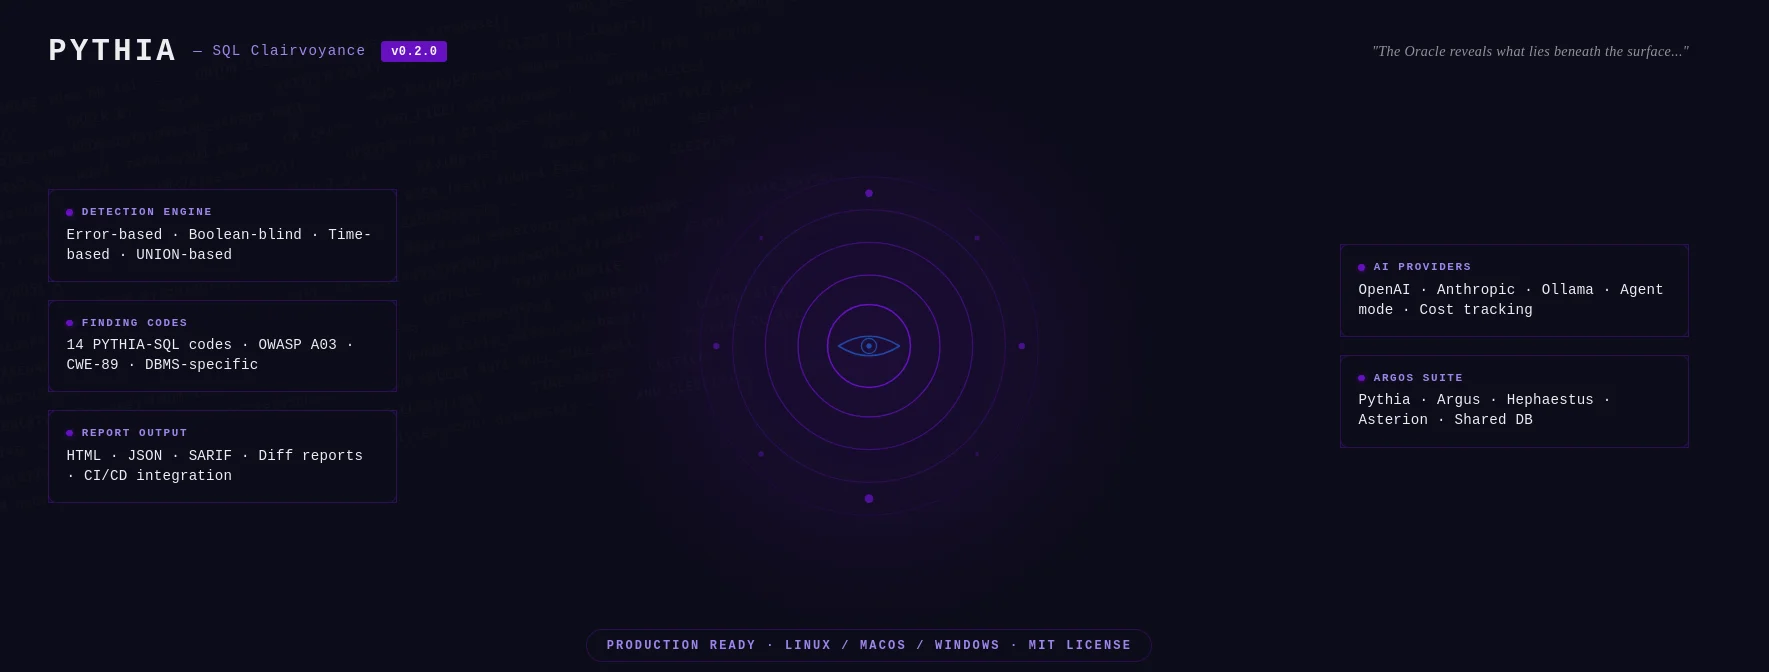
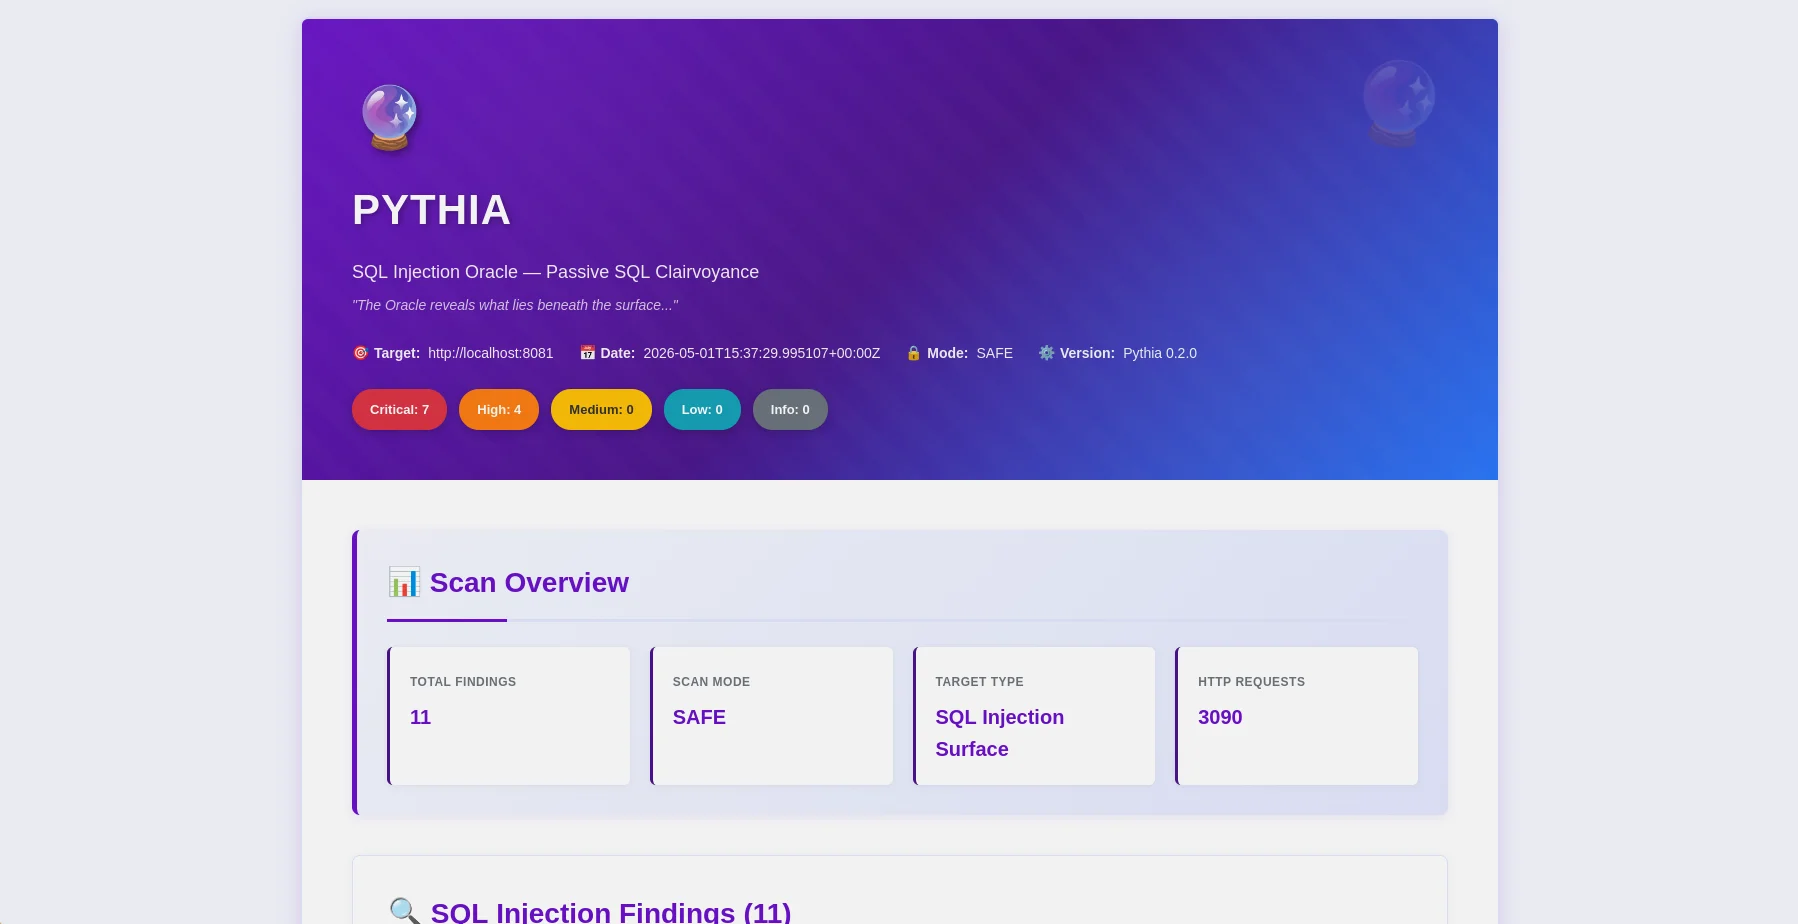
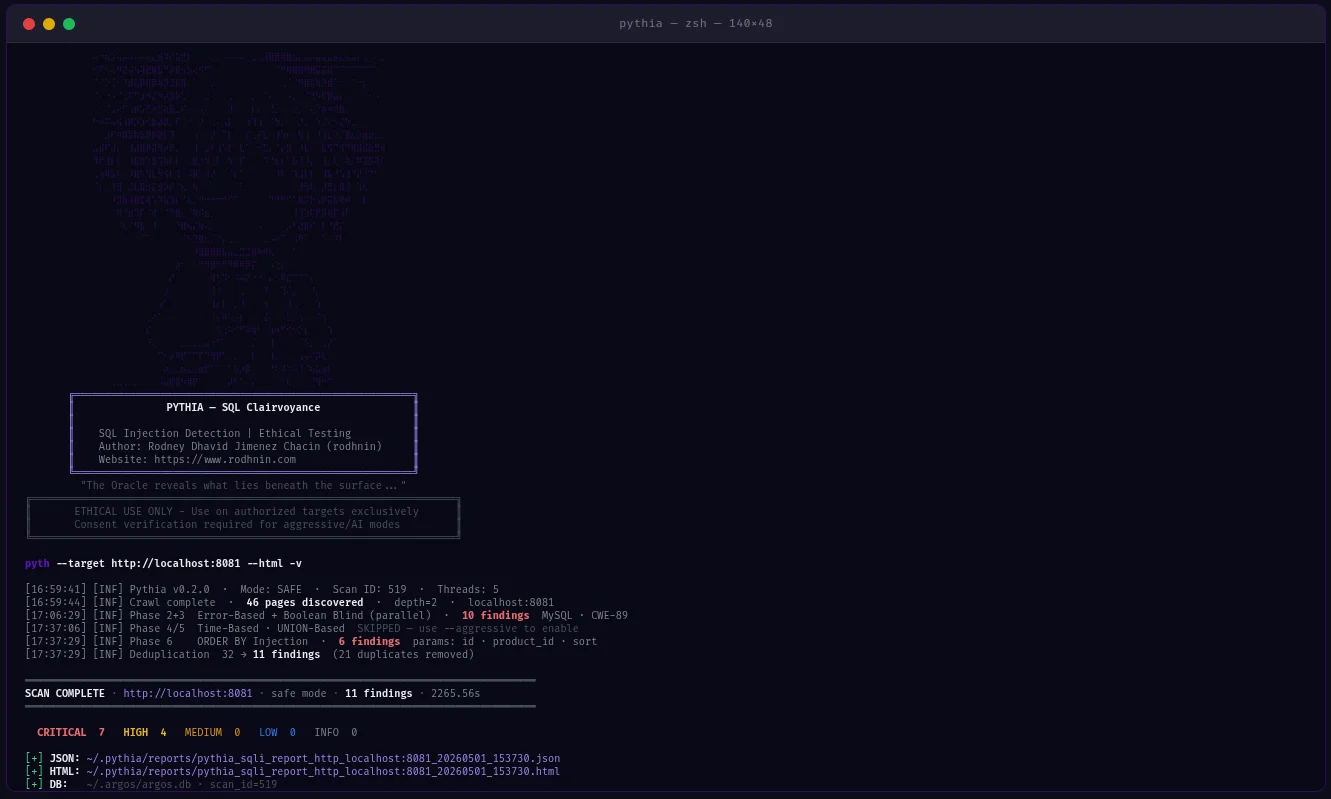
HTML-отчёт — обзор находок с значками серьёзности и привязкой к OWASP |
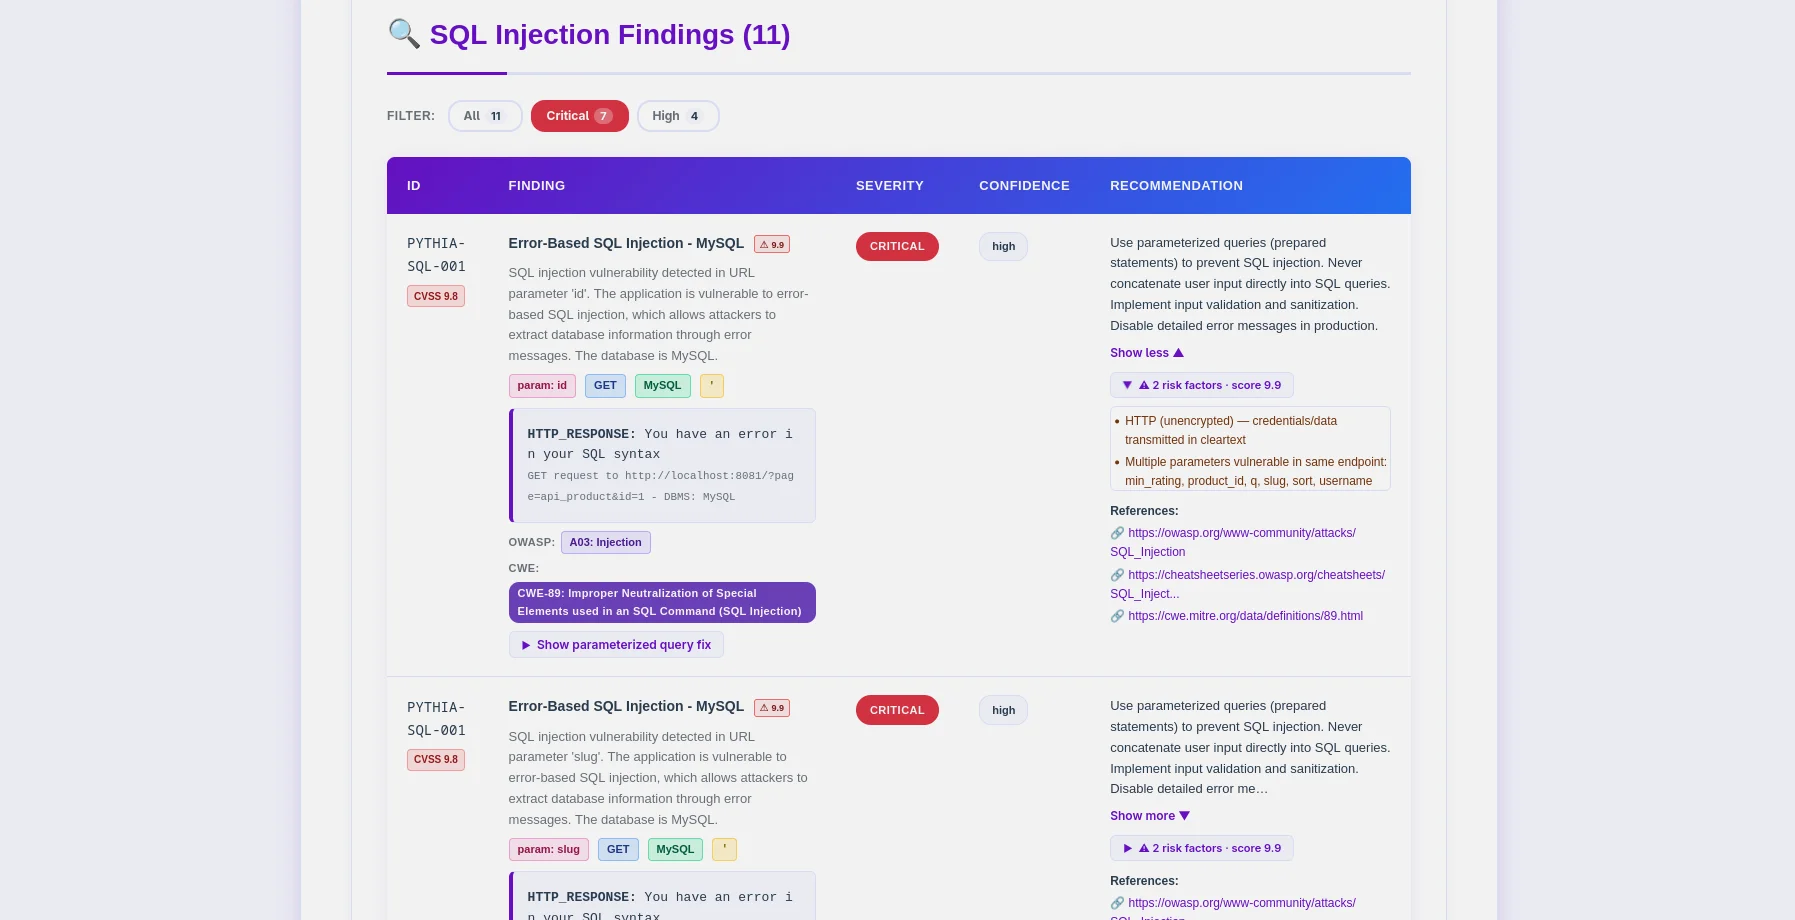
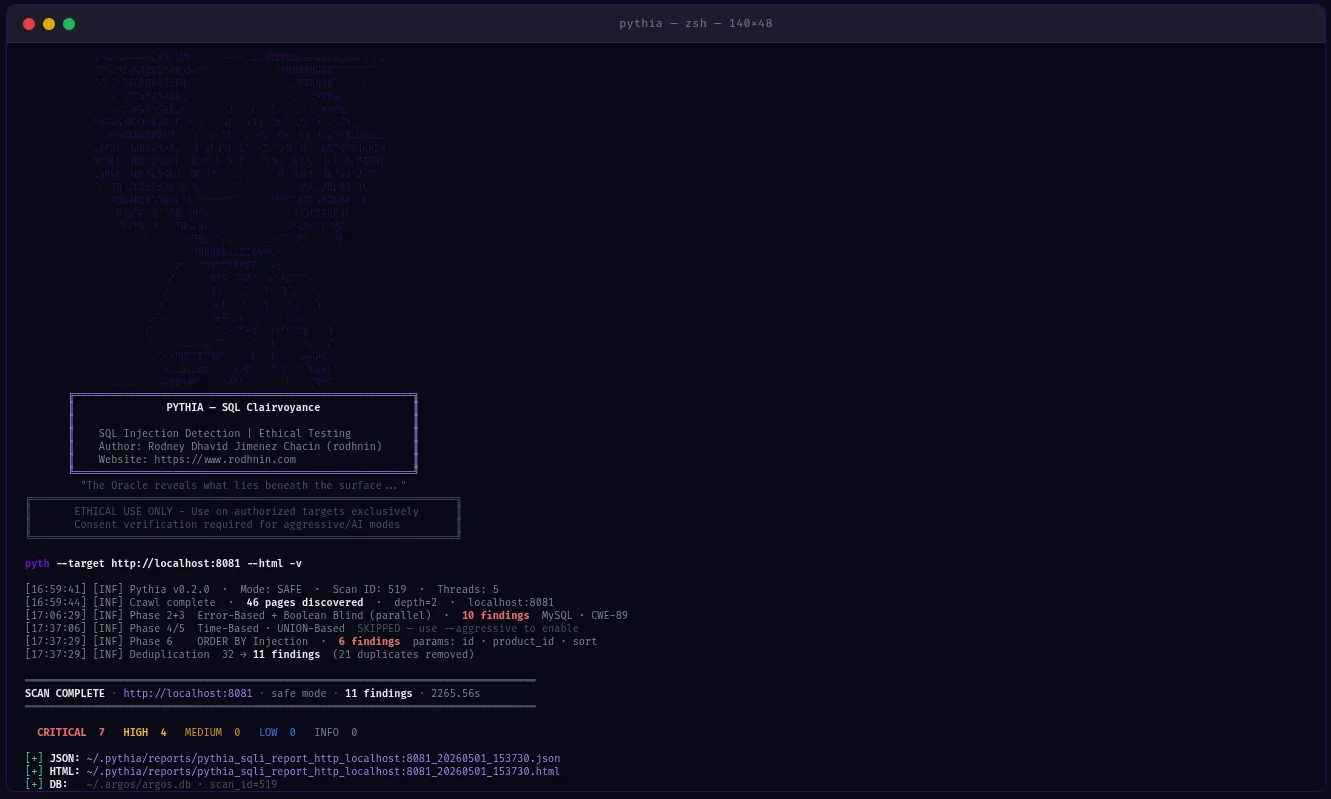
Таблица находок — коды PYTHIA-SQL, определение СУБД, привязка CWE-89 |
Pythia — это готовый к продакшену сканер для обнаружения SQL-инъекций, который ставит этику на первое место. Созданный для пентестеров, исследователей безопасности и DevSecOps-инженеров, он выявляет уязвимости SQL-инъекций с помощью 6 методов обнаружения и интегрируется напрямую в пайплайны CI/CD.
--fail-on, --sarif, --diff для интеграции в пайплайны~/.argos/argos.db)| Метод обнаружения | Описание | Требуемый режим |
|---|---|---|
| Error-Based | Ошибки SQL в ответах (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) | Безопасный |
| Boolean-Blind | Различия в ответах от условий TRUE/FALSE | Безопасный |
| Time-Based Blind | Задержки ответов от полезных нагрузок SLEEP/WAITFOR | Агрессивный |
| UNION-Based | Извлечение данных через UNION SELECT | Агрессивный |
| Second-Order | Шаблоны инъекций сохранение→извлечение (цепочка POST→GET) | Агрессивный |
| ORDER BY Injection | Инъекция в числовой параметр сортировки | Агрессивный |
python -m pyth --target http://example.com/products?id=1 --html
- **14 Кодов обнаружения**: специфичные для СУБД (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) + специфичные для техники
- **Определение СУБД**: автоматическое определение типа и версии базы данных
- **Обход WAF**: более 170 обходных полезных нагрузок в агрессивном режиме (hex, URL-кодирование, встроенные комментарии, варианты регистра)
- **Обнаружение переменных сессии**: цепочка POST→GET для шаблонов аутентификации в стиле DVWA-high
- **Умный краулер**: поиск в ширину с извлечением всплывающих окон/onclick (`--js`), карта сайта, robots.txt
- **Повышение устойчивости к ложным срабатываниям**: оценка схожести SequenceMatcher + подтверждение с помощью нескольких полезных нагрузок

### Интеграция CI/CD```bash
# Pipeline-friendly: exit 10 if high+ findings found
python -m pyth --target https://staging.app.com --aggressive --fail-on high
echo $?  # 0=clean, 10=findings found, 1=error

# SARIF for GitHub Security / GitLab SAST
python -m pyth --target https://app.com --aggressive --sarif > results.sarif

# Compare vs last scan — show what's new, what's fixed
python -m pyth --target https://app.com --aggressive --diff last --html
python -m pyth --target https://api.example.com/v1/users
--auth-header "Authorization: Bearer eyJhbGc..."
--auth-header "X-API-Key: sk-prod-xxx"
--aggressive --html
Передавайте `--auth-header` несколько раз для нескольких заголовков.

### Анализ на основе ИИ

Выберите поставщика ИИ из командной строки:

| Провайдер                         | Лучше всего для                          | Скорость      | Стоимость        | Конфиденциальность      |
| -------------------------------- | --------------------------------- | ---------- | ----------- | ------------ |
| **OpenAI gpt-4o-mini** (по умолчанию) | Качество производства, низкая стоимость      | Быстро       | ~$0.02/scan | Стандартная     |
| **Anthropic Claude**             | Ориентирован на конфиденциальность, исправление кода | Быстро       | ~$0.06/scan | Улучшенная     |
| **Ollama (Local)**               | Полная конфиденциальность                  | Медленно (CPU) | Бесплатно        | 100% Офлайн |```bash
# Standard analysis
python -m pyth --target http://example.com --use-ai --ai-tone technical --html

# Agent mode: AI queries NVD for real CVEs (no API key for NVD)
python -m pyth --target http://example.com --use-ai --ai-agent --html

# Multi-provider comparison
python -m pyth --target http://example.com --use-ai \
  --ai-compare "openai:gpt-4o-mini,anthropic:claude-3-5-haiku-20241022" --html

# With budget cap
python -m pyth --target http://example.com --use-ai --ai-budget 0.05 --html