Аудитор безопасности серверов, сканирующий конфигурации Apache, Nginx и IIS, с руководствами по усилению защиты на основе ИИ и профессиональной отчётностью.

Серверный аудитор безопасности для Apache, Nginx и IIS — 13 фаз сканирования, 70+ кодов находок, руководства по усилению безопасности на базе ИИ.
Быстрый старт · Документация · Docker · ИИ-анализ · Поставьте звезду на GitHub
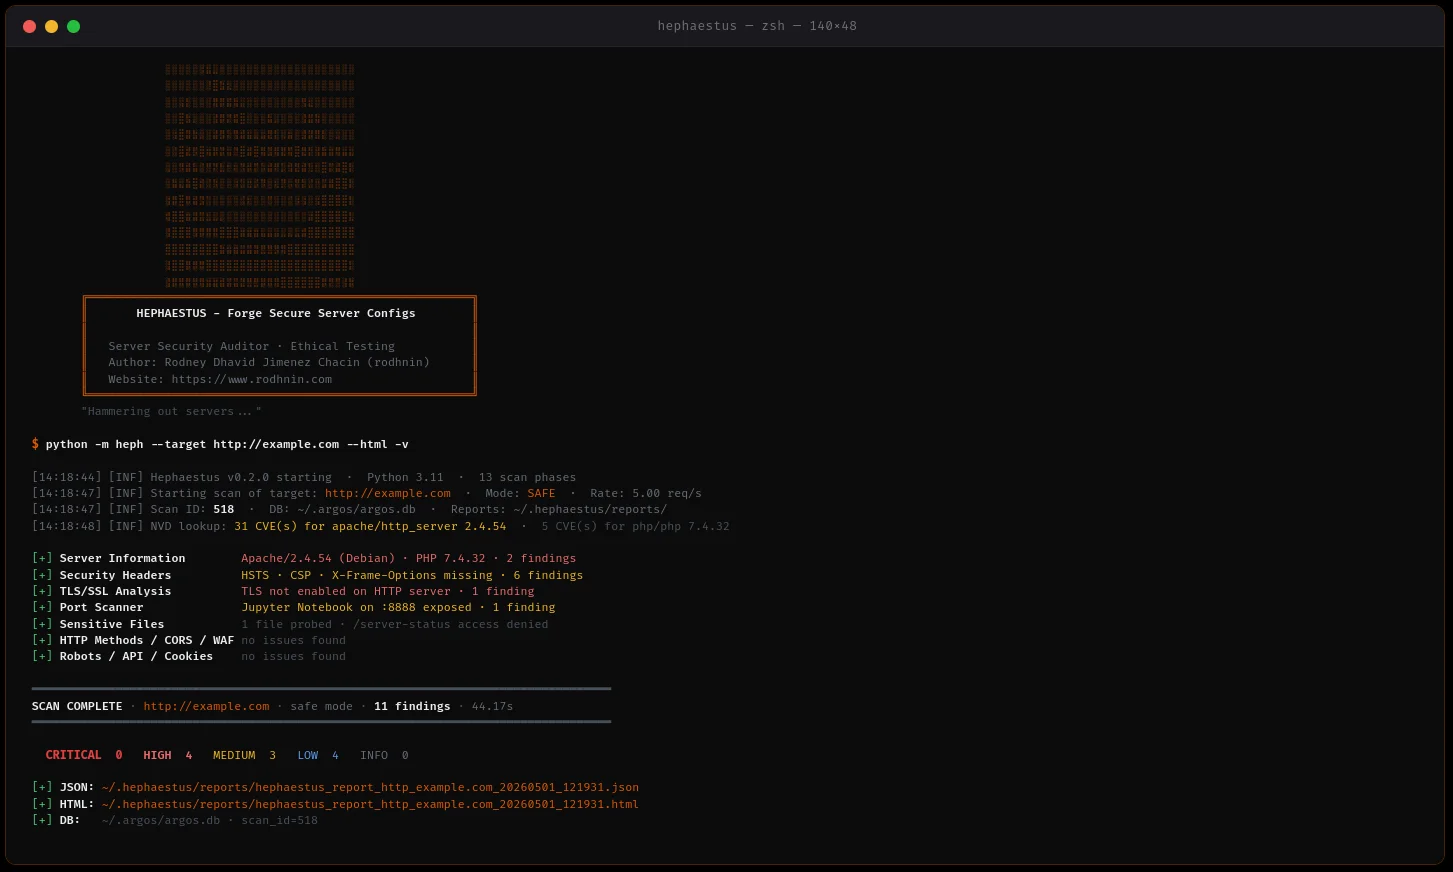
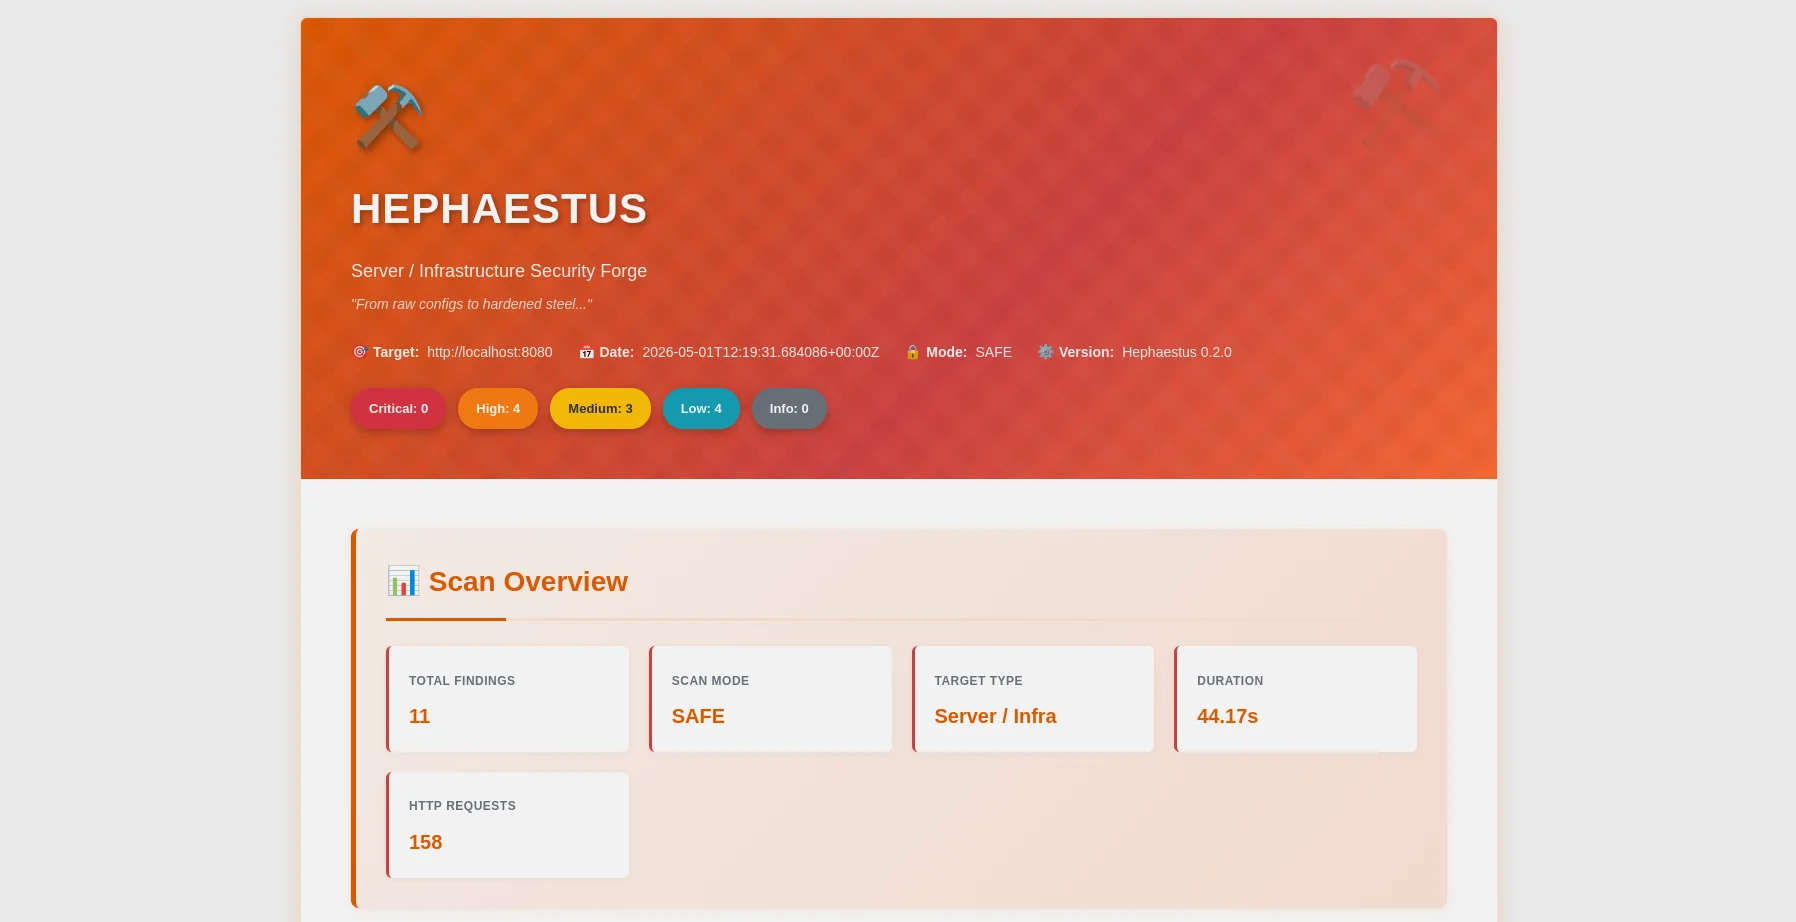
HTML-отчёт — разбивка по критичности, сопоставление с OWASP, панель фильтров |
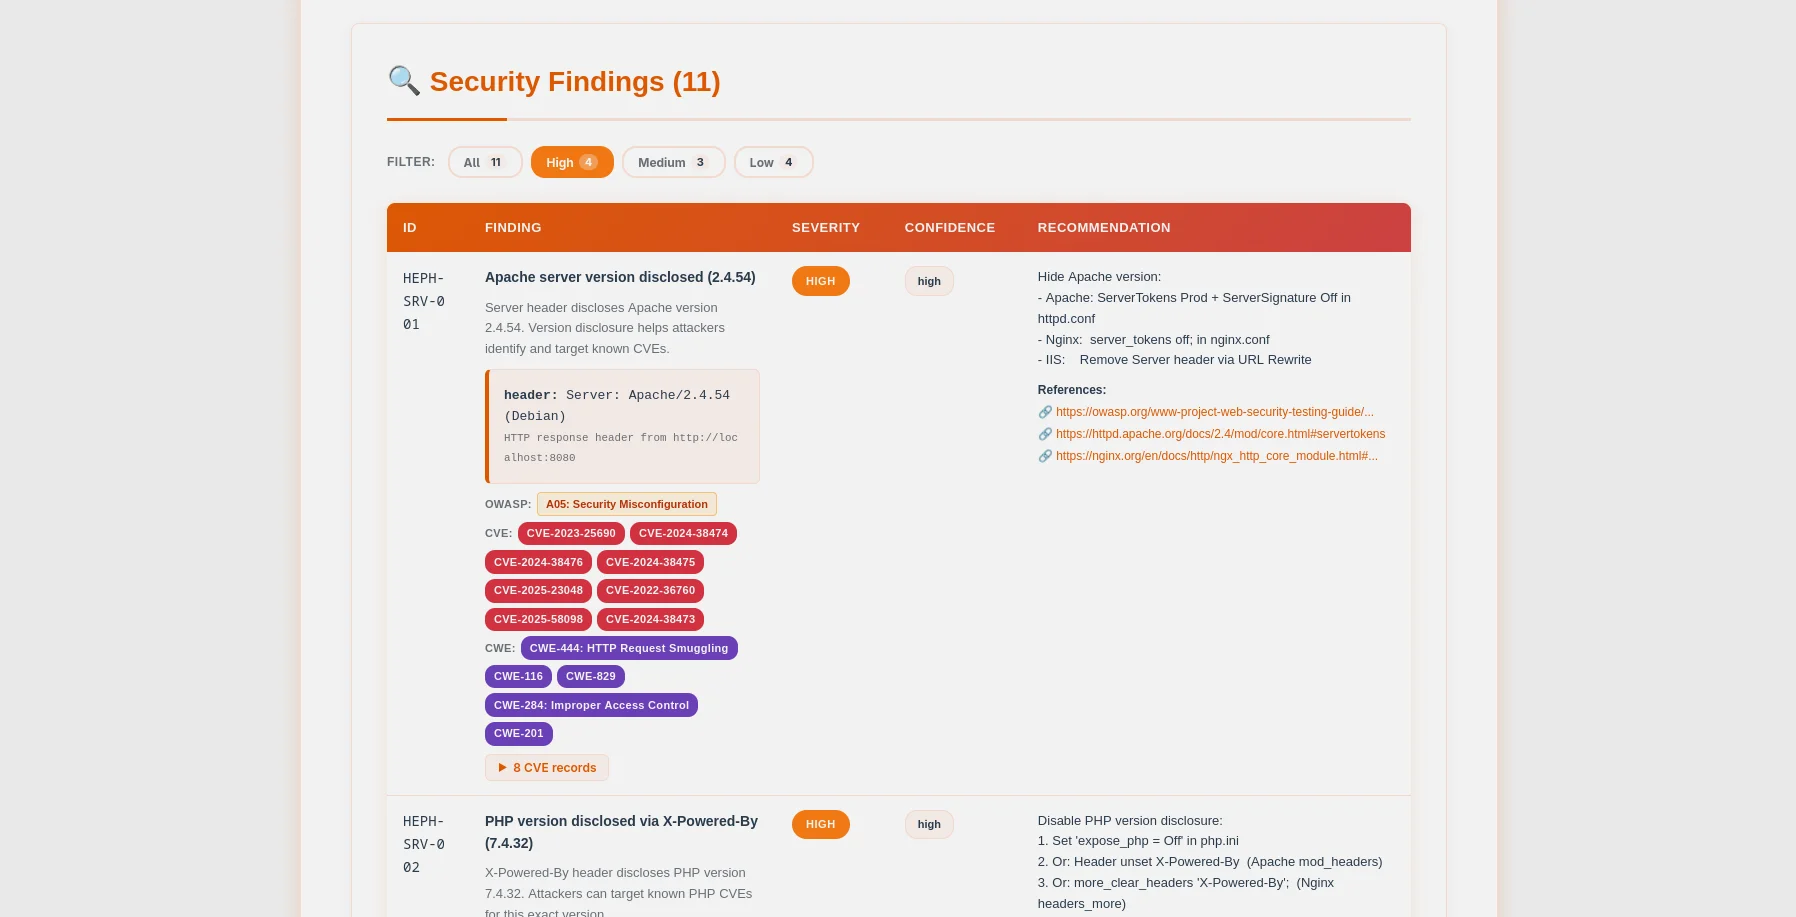
Таблица находок — бейджи CVE/CWE, раскрываемые доказательства, фрагменты конфигурации |
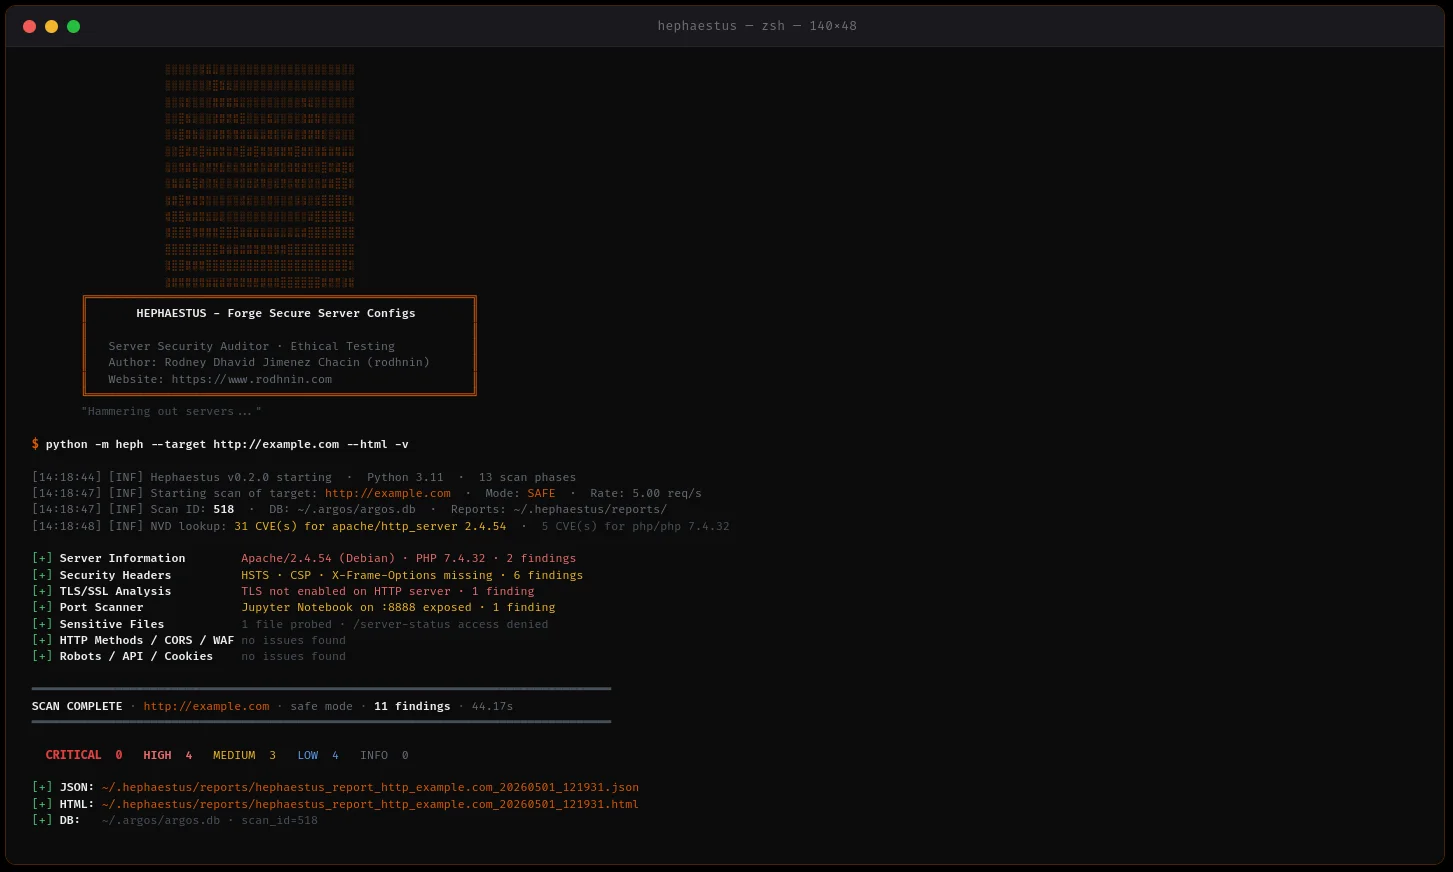
Hephaestus — это готовый к продакшену аудитор безопасности серверов, который ставит этику на первое место. Разработан для системных администраторов, DevOps-инженеров и пентестеров: он сканирует конфигурации веб-серверов (Apache, Nginx, IIS), чтобы выявить критические ошибки конфигурации до того, как ими воспользуются злоумышленники.
~/.argos/argos.db)| Категория проверки | Подробности |
|---|---|
| Информация о сервере | Раскрытие версии Apache/Nginx/IIS через заголовки и страницы ошибок |
| Чувствительные файлы | .env, .git, phpinfo.php, server-status, резервные копии, файлы конфигурации (70+ путей) |
| HTTP-методы | Небезопасные методы (PUT, DELETE, TRACE, OPTIONS) |
| Заголовки безопасности | HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy |
| Конфигурация TLS/SSL | Глубокий анализ: наборы шифров, версии протоколов, валидность сертификатов, корреляция CVE |
| Листинг каталогов | Apache/Nginx autoindex, включённый для чувствительных каталогов |
| Обнаружение CORS | Wildcard, null-origin, рефлексивные пробы (COR-001 to COR-006) |
| Robots.txt | Анализ запрещённых путей, живые проверки доступности в агрессивном режиме |
| Обнаружение WAF | 13 сигнатур, включая Cloudflare, Sucuri, ModSecurity, AWS WAF, Imperva |
| Обнаружение API | Раскрытие Swagger/OpenAPI-спецификаций, интроспекция GraphQL, неаутентифицированные эндпоинты |
| Безопасность cookie | Анализ каждой cookie на HttpOnly/Secure/SameSite на аутентифицированных путях |
| Анализ phpinfo() | 9 опасных настроек PHP: display_errors, allow_url_include, open_basedir и другие |
| Парсер конфигурационных файлов | Офлайн-анализ httpd.conf / nginx.conf на предмет ошибок конфигурации |
| Сканер портов | 37 распространённых портов с захватом баннеров и обогащением CVE |
python -m heph --target https://example.com --html
- **Поддержка нескольких серверов**: обнаружение и усиление защиты Apache, Nginx, IIS
- **Параллельное сканирование**: пул потоков + ограничение скорости для быстрых и щадящих сканов
- **Сбор улик**: сохраняются HTTP-ответы, заголовки, содержимое файлов
- **Безопасная обработка ошибок**: таймауты, сбои DNS, отказ в соединении обрабатываются надёжно

### 🤖 Руководства по усилению защиты с помощью ИИ

Выберите поставщика ИИ в зависимости от ваших потребностей:

| Поставщик           | Лучше всего подходит | Скорость        | Стоимость     | Конфиденциальность |
| -------------------- | ------------------ | --------------- | ------------- | --------------- |
| **OpenAI GPT-4**     | Производственное качество | ⚡ Быстро (35s) | 💰 $0.25/scan | 🔒 Стандартная |
| **Anthropic Claude** | Ориентирован на конфиденциальность | ⚡ Быстро (45s) | 💰 $0.30/scan | 🔒 Расширенная |
| **Ollama (Local)**   | Полная конфиденциальность | 🐢 Медленно (28min) | 💰 Бесплатно | 🔐 100% офлайн |

**Два режима анализа:**

- **Технический**: фрагменты конфигурации Apache/Nginx, команды CLI, пошаговое усиление защиты
- **Для руководства**: оценка рисков простым языком для заинтересованных сторон и менеджмента

### 📊 Профессиональная отчётность

**JSON-отчёты** (машиночитаемые)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
HTML-отчёты (удобные для человека)