 rodhnin/argus-wp-watcher
Сканер безопасности WordPress с анализом на основе ИИ, фреймворком этического соответствия и профессиональной отчетностью.



Этичный сканер уязвимостей WordPress — корреляция CVE в реальном времени, картографирование OWASP, анализ на базе ИИ и тестирование на основе согласия.
Быстрый старт · Документация · Docker · Возможности ИИ · Поставьте звезду на GitHub
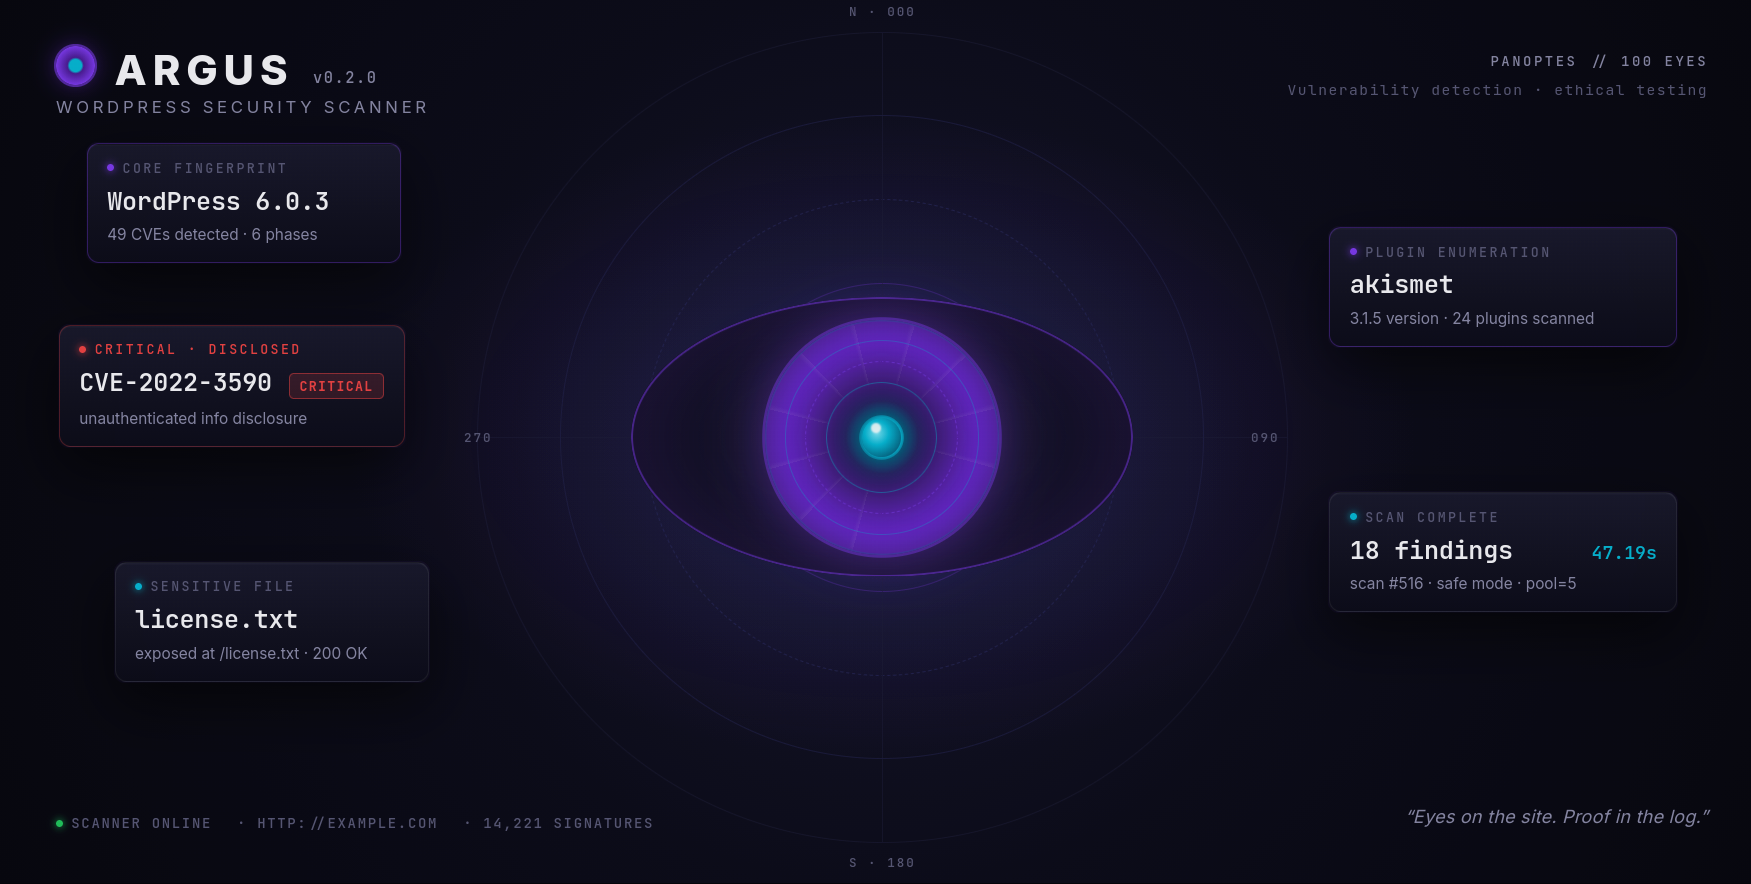
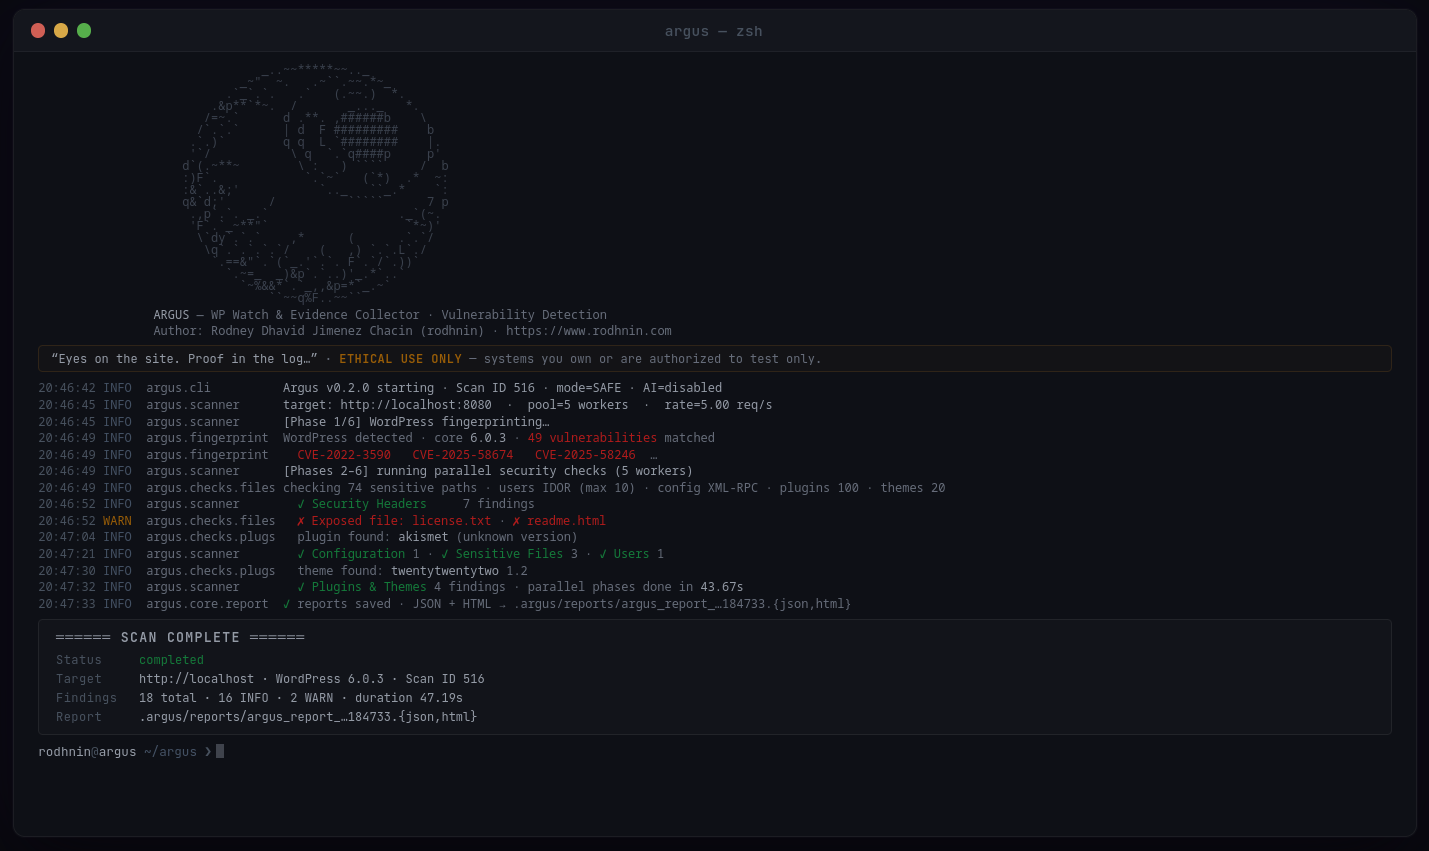
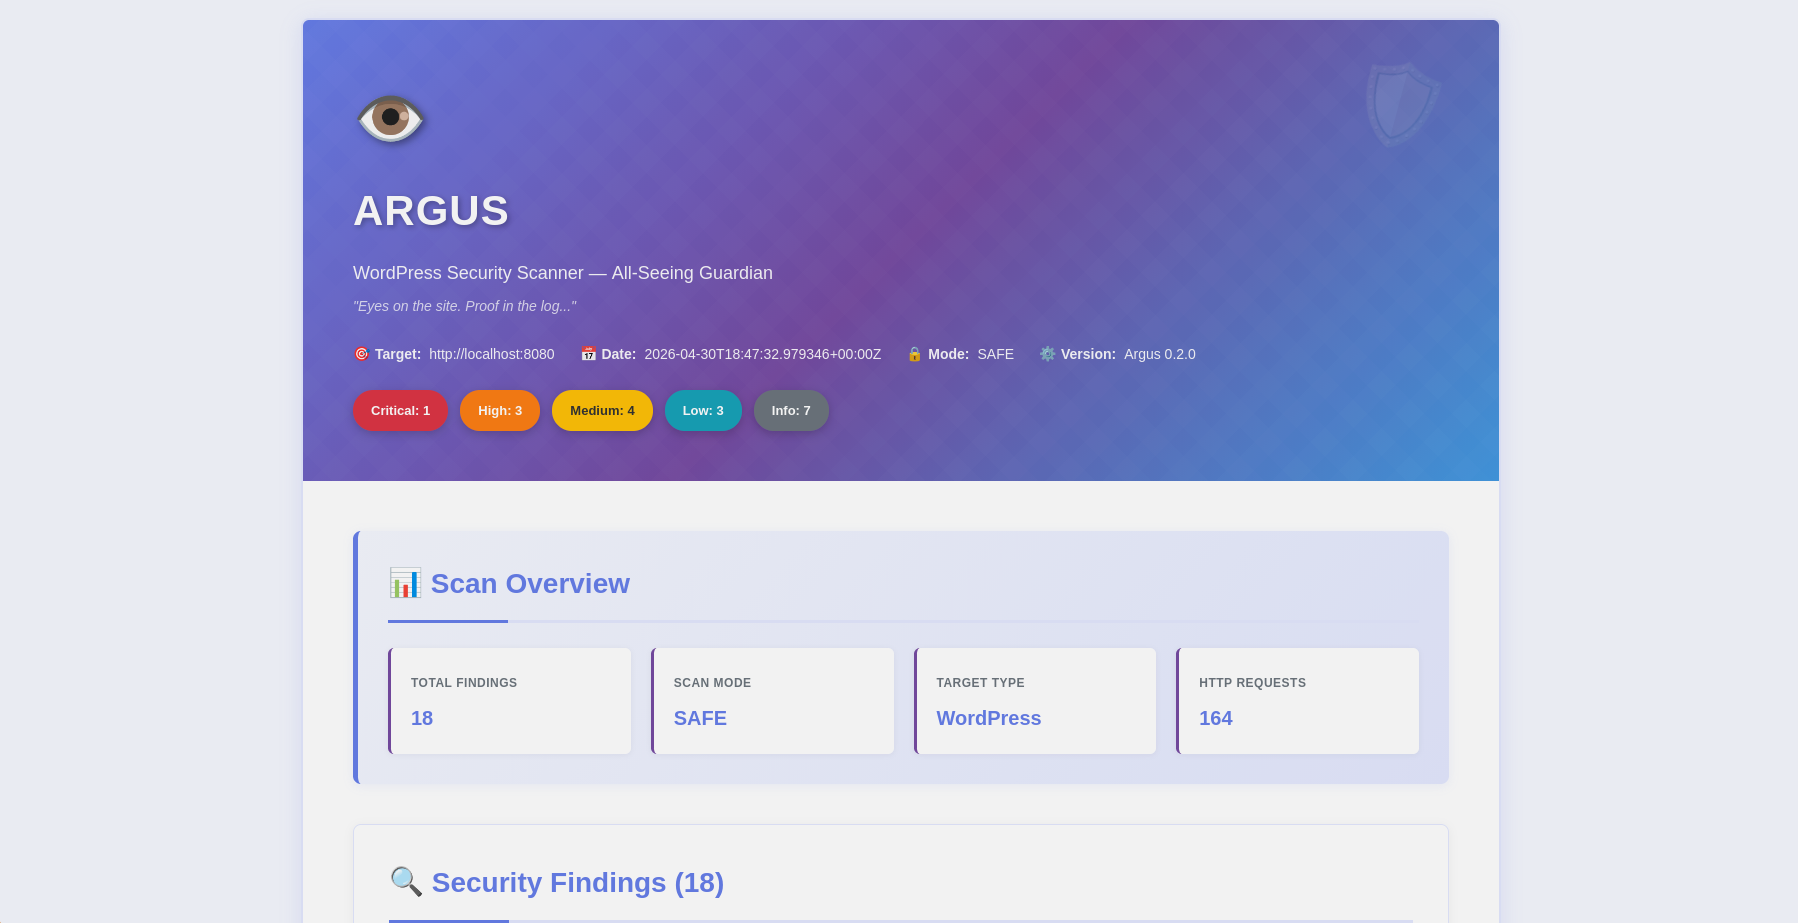
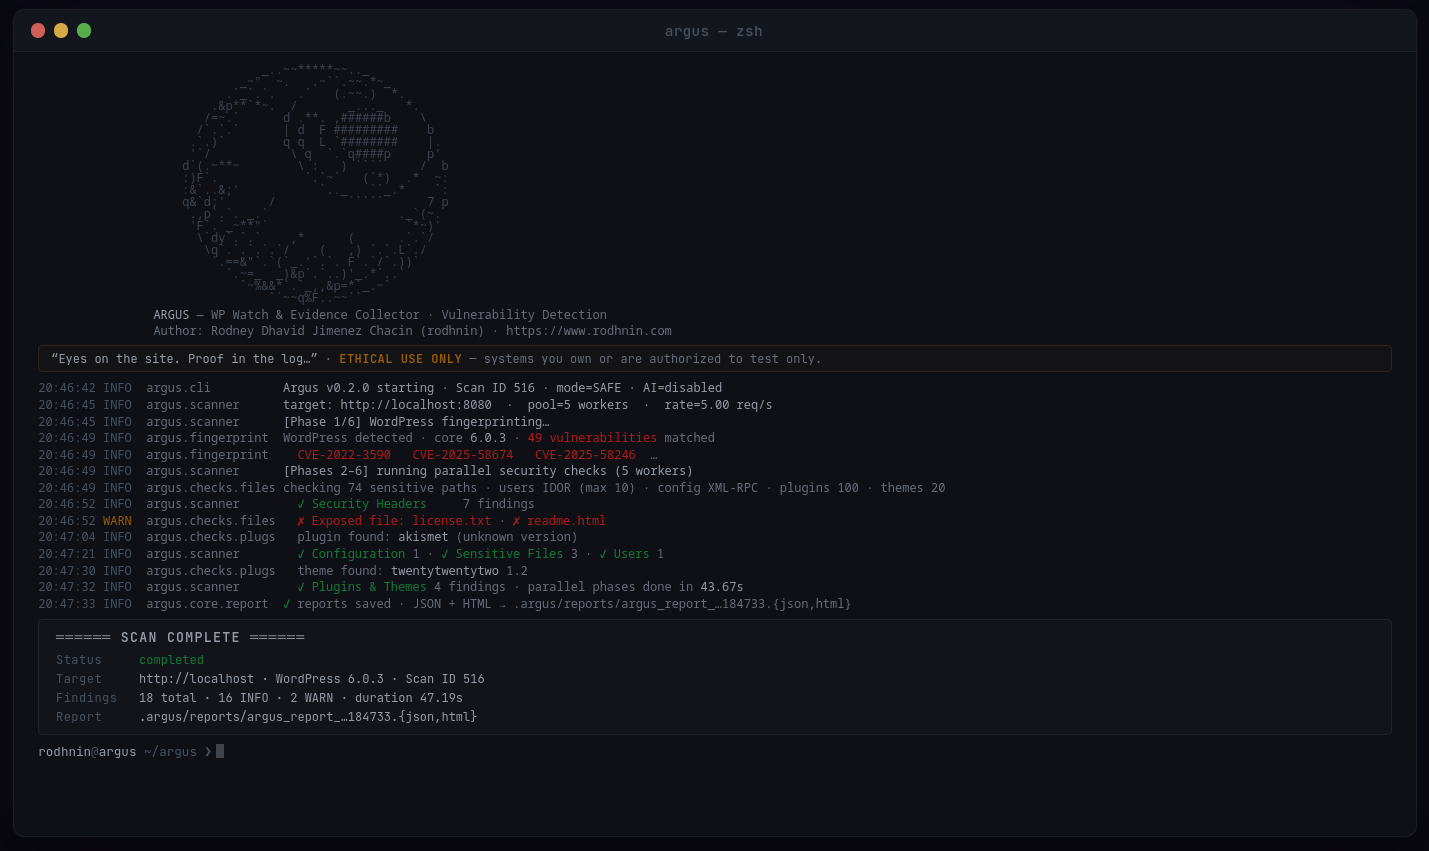
Обзор сканирования · разбивка по серьёзности |
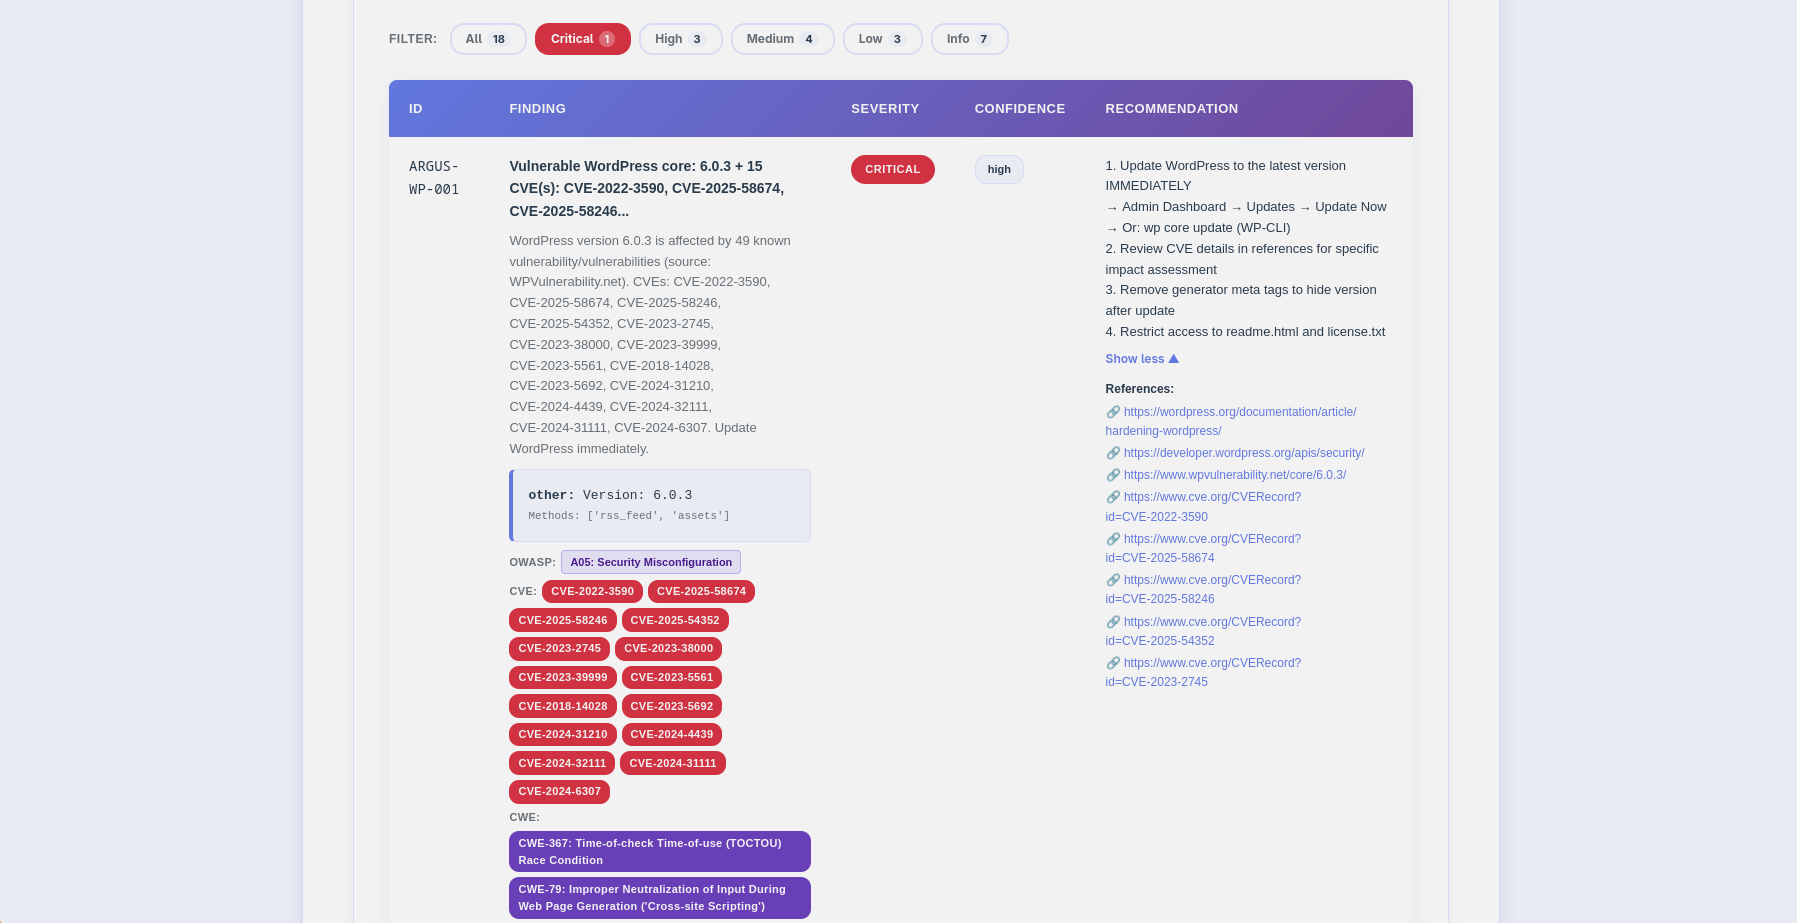
Результаты · значки CVE/OWASP · панель фильтров |
Argus — это готовый к эксплуатации сканер безопасности WordPress, который ставит этику на первое место. Разработанный для тестировщиков на проникновение, исследователей безопасности и администраторов WordPress, он сочетает традиционное сканирование уязвимостей с передовым анализом на основе ИИ для получения практических рекомендаций.
--diff last позволяет сопоставлять сканирования для отслеживания прогресса устранения| Категория проверки | Безопасный режим | Агрессивный | Подробности |
|---|---|---|---|
| Обнаружение WordPress | ✅ | ✅ | Определение версии по мета-тегам, readme, RSS, ресурсам |
| Плагины и темы | 100 плагинов | 447 плагинов | Определение версий (4 метода) + корреляция CVE/CVSS в реальном времени |
| Чувствительные файлы | 74 пути | 437 путей | Резервные копии wp-config, .env, дампы SQL, .git, отладочные логи, инструменты PHP |
| Перечисление пользователей | 3 метода | 6 методов | Author IDOR, REST API, парсинг HTML + oEmbed, ошибка входа, XML-RPC |
| Заголовки безопасности | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| Неправильные конфигурации | ✅ | ✅ | XML-RPC, режим отладки, листинг директорий, редактор файлов |
| Безопасность входа | ❌ | ✅ | 2FA, CAPTCHA, защита от перебора, открытая регистрация, политика паролей |
| Веб-обход | ❌ | ✅ | robots.txt, sitemap.xml, HTML-комментарии, обнаружение ссылок (глубина 1) |
python -m argus --target https://example.com --html
- **Многометодная идентификация**: Обнаруживает WordPress 4.x-6.x с нулевым уровнем ложных срабатываний
- **Соотнесение с CVE в реальном времени**: Проверяет каждый обнаруженный плагин, тему и версию ядра по базе WPVulnerability.net (бесплатно, без API-ключа)
- **Оценка CVSS**: Получает оценки из NVD для каждого CVE (критический ≥9.0, высокий ≥7.0, средний ≥4.0)
- **Определение последней версии**: API WordPress.org показывает текущую стабильную версию рядом с обнаруженной
- **OWASP Top 10 2021**: Каждая находка сопоставлена с категорией OWASP (A01–A10)
- **Параллельное сканирование**: Пул потоков + ограничение скорости для быстрого и корректного сканирования
- **Умное обнаружение**: Досрочное завершение для сайтов не на WordPress (отклонение на 99% быстрее)
- **Сбор доказательств**: Сохраняются HTTP-ответы, заголовки и содержимое файлов

### 📈 Отчёты о различиях сканирования (v0.2.0)

Отслеживайте прогресс устранения уязвимостей между сканированиями:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
Раздел diff показывает:
Выберите поставщика ИИ в соответствии с вашими потребностями: