
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BurpSuite-Asset_Discover — Расширение Burp Suite для обнаружения активов из HTTP-ответа. | Kitploit

Инструменты/GitHubGitHub/redhuntlabs/burpsuite-asset_discover
OSINT (Разведка открытых источников)Сбор информацииВеб-безопасность
GitHubredhuntlabs/burpsuite-asset_discover

BurpSuite-Asset_Discover

Расширение Burp Suite для обнаружения активов из HTTP-ответа.

Репозиторий
Поделиться
23552341 год назадПроверено Kitploit

Расширение BurpSuite - Asset Discover

Расширение Burp Suite для обнаружения активов из HTTP-ответов с помощью пассивного сканирования. За дополнительными сведениями обратитесь к нашей статье в блоге Обнаружение активов с помощью Burp Suite.

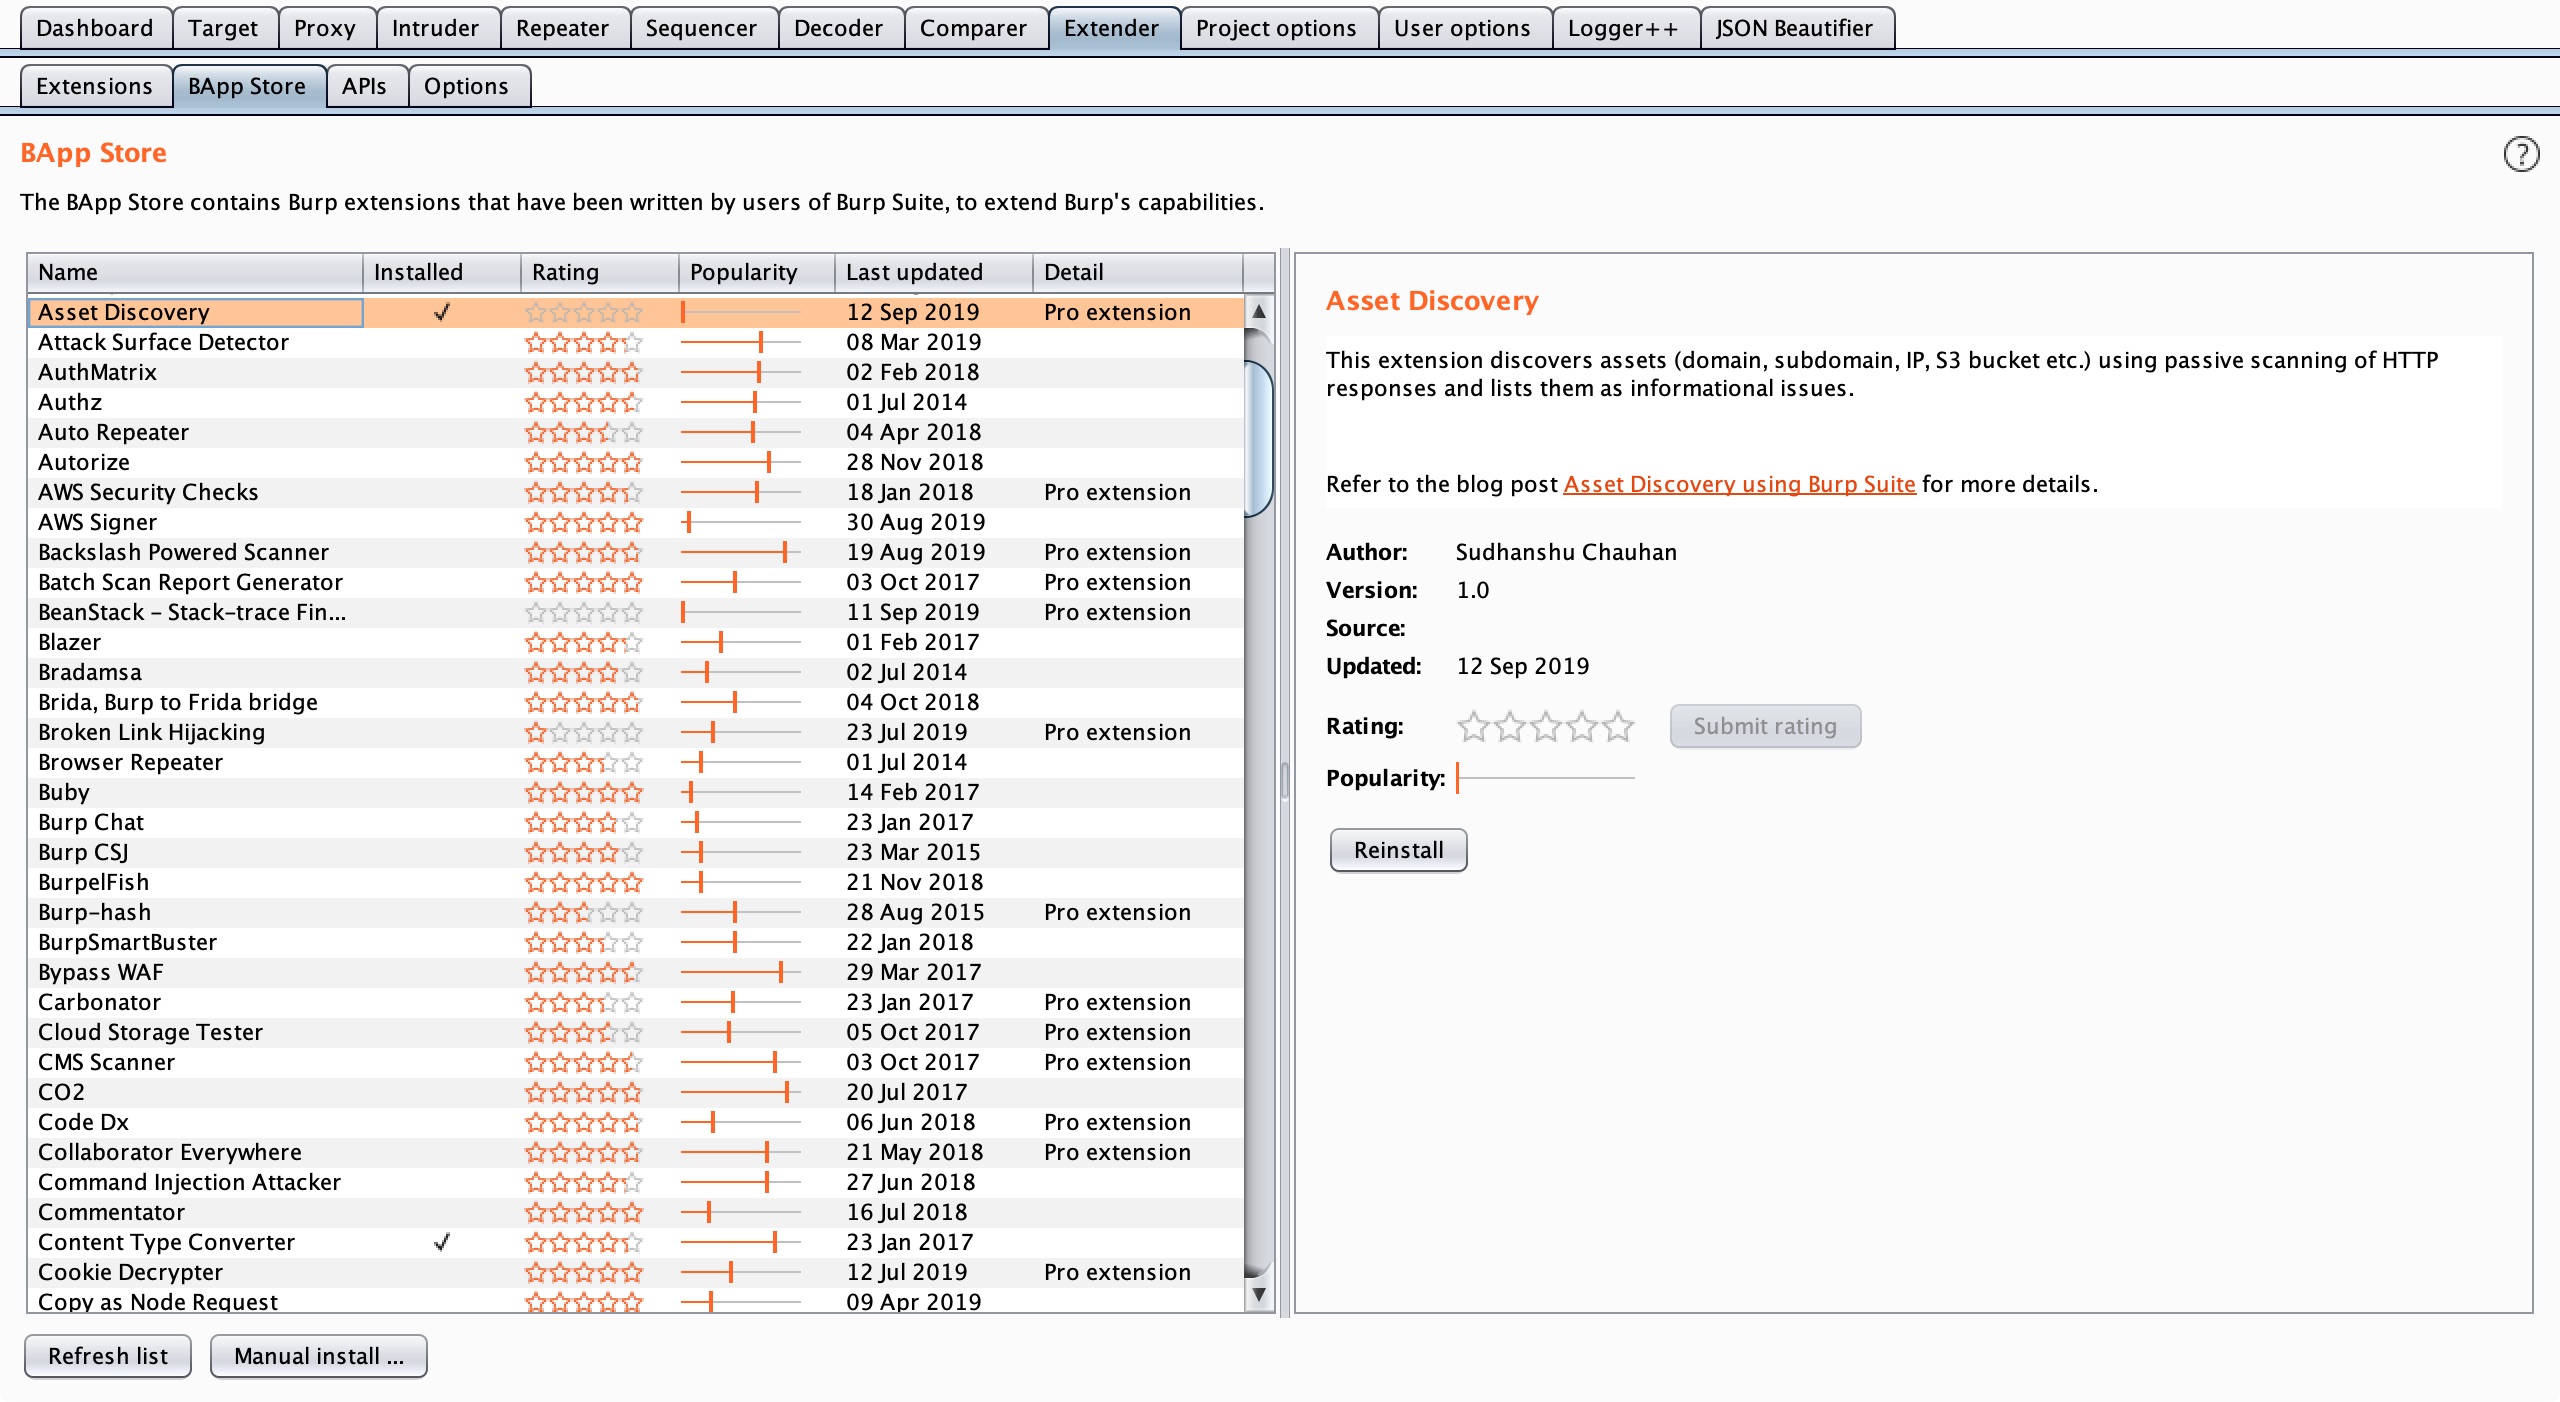
Расширение теперь доступно в магазине BApp и может быть установлено непосредственно из Burp Suite. https://portswigger.net/bappstore/d927f0065171485981d6eb49a860fc3e

Чтобы узнать больше о нашей платформе управления поверхностью атак, посмотрите NVADR.

Описание

Пассивно анализирует HTTP-ответы URL-адресов в области видимости и определяет различные типы активов, такие как домен, поддомен, IP, S3 bucket и т.д., и перечисляет их как информационные проблемы.

Настройка

  • Настройте среду Python, указав файл jython.jar на вкладке 'Options' в разделе 'Extender' в Burp Suite.
  • Загрузите расширение.
  • На вкладке 'Extensions' в разделе 'Extender' выберите 'Add'.
  • Измените тип расширения на 'Python'.
  • Укажите путь к файлу ‘Asset_Discover.py’ и нажмите 'Next'.

Использование

  • Добавьте URL-адрес в 'Scope' на вкладке 'Target'. Расширение начнет определять активы с помощью пассивного сканирования.

Требования

  • Jython 2.7.0
  • Burp Suite Pro v2.1

Благодарности за код

Большая часть базового кода была взята из следующих источников:

  • OpenSecurityResearch CustomPassiveScanner
  • PortSwigger example-scanner-checks

Лицензия

Проект доступен под лицензией MIT, см. файл LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





