

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/redeye-framework/redeye
Фреймворки для пентестаАнализ уязвимостейСбор информацииТестирование на ПроникновениеУтилиты и фреймворки
GitHubredeye-framework/redeye

Redeye

Совместная платформа управления данными пентеста для организации серверов, пользователей, уязвимостей, векторов атак и файлов с доступом через API и визуализацией графов.

Репозиторий
47345803 лет назадПроверено Kitploit
Поделиться

Redeye

Этот проект создан пентестерами для пентестеров.
Redeye — это инструмент, предназначенный для помощи в управлении данными во время операции пентеста максимально эффективно и организованно.

Содержание

  • Redeye
    • Содержание
    • Разработчики
    • Обзор
    • Установка
      • Docker
      • Исходный код
      • Общее
    • Особая благодарность
    • Авторство

Разработчики

Daniel Arad - @dandan_arad && Elad Pticha - @elad_pt

Обзор

The Server panel will display all added server and basic information about the server such as: owned user, open port and if has been pwned.

servers

After entering the server, An edit panel will appear. We can add new users found on the server, Found vulnerabilities and add relevant attain and files.

edit-server

Users panel contains all found users from all servers, The users are categorized by permission level and type. Those details can be chaned by hovering on the username.

Users

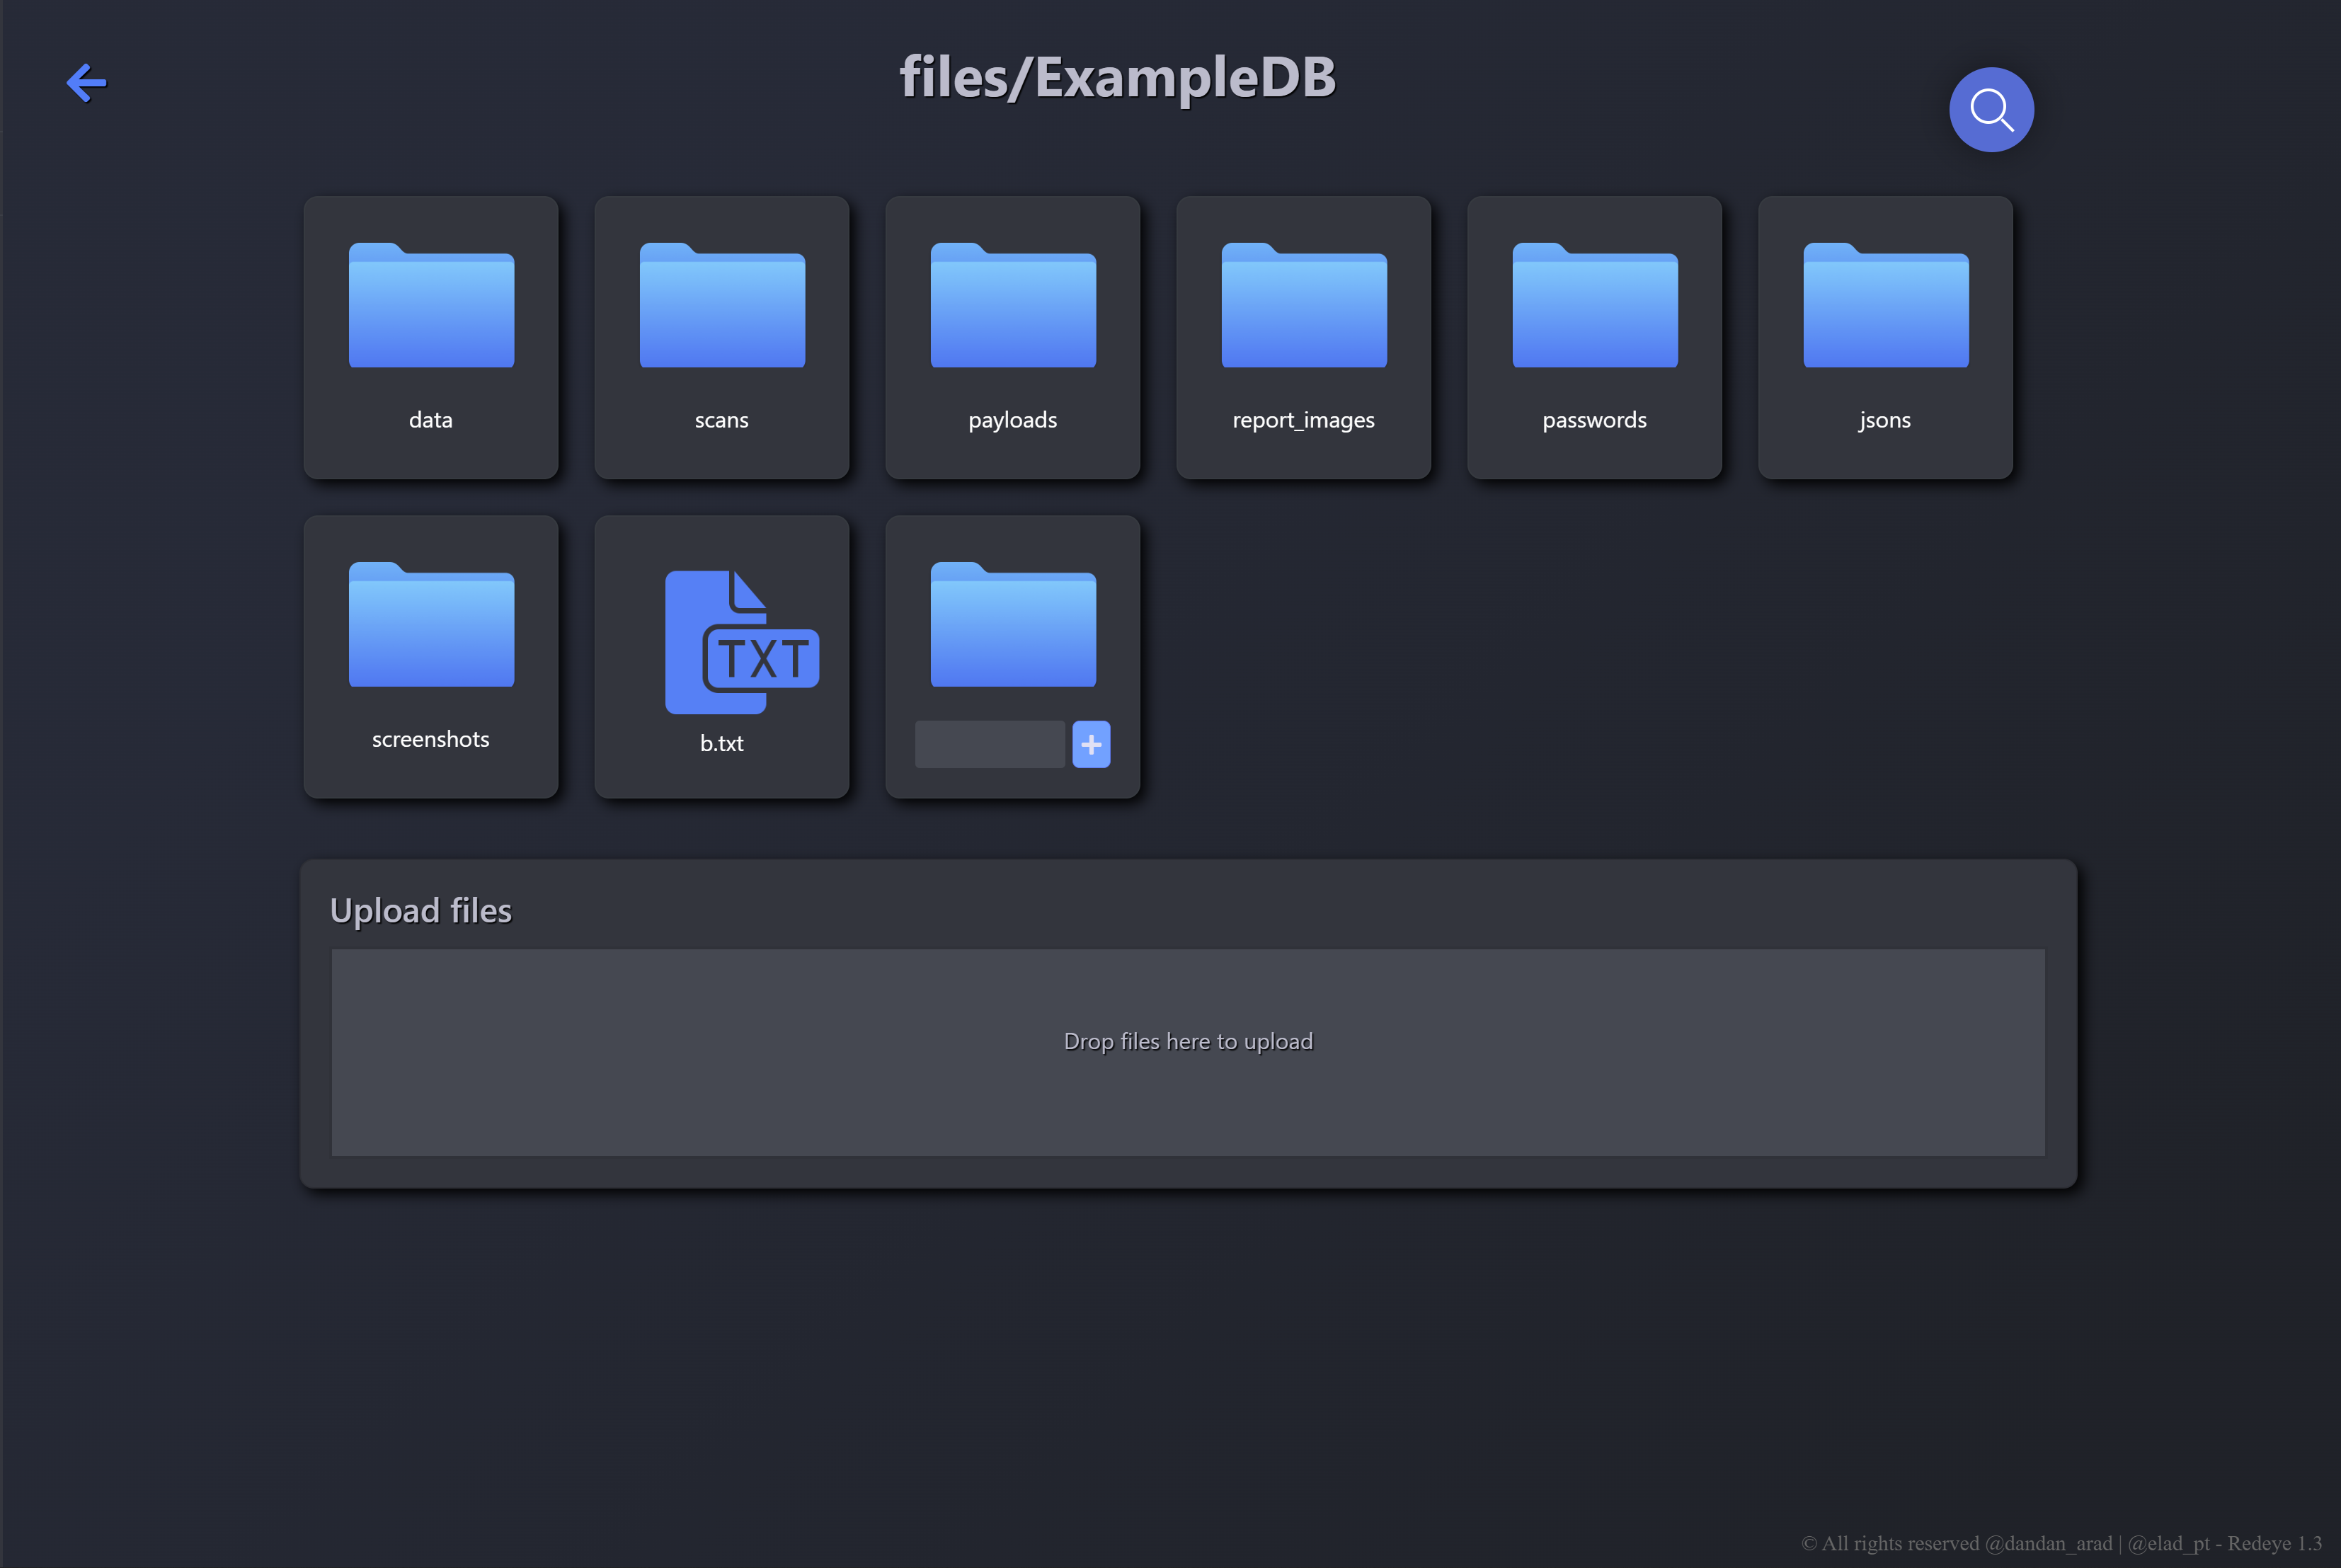
Files panel will display all the files from the current pentest. A team member can upload and download those files.
Files

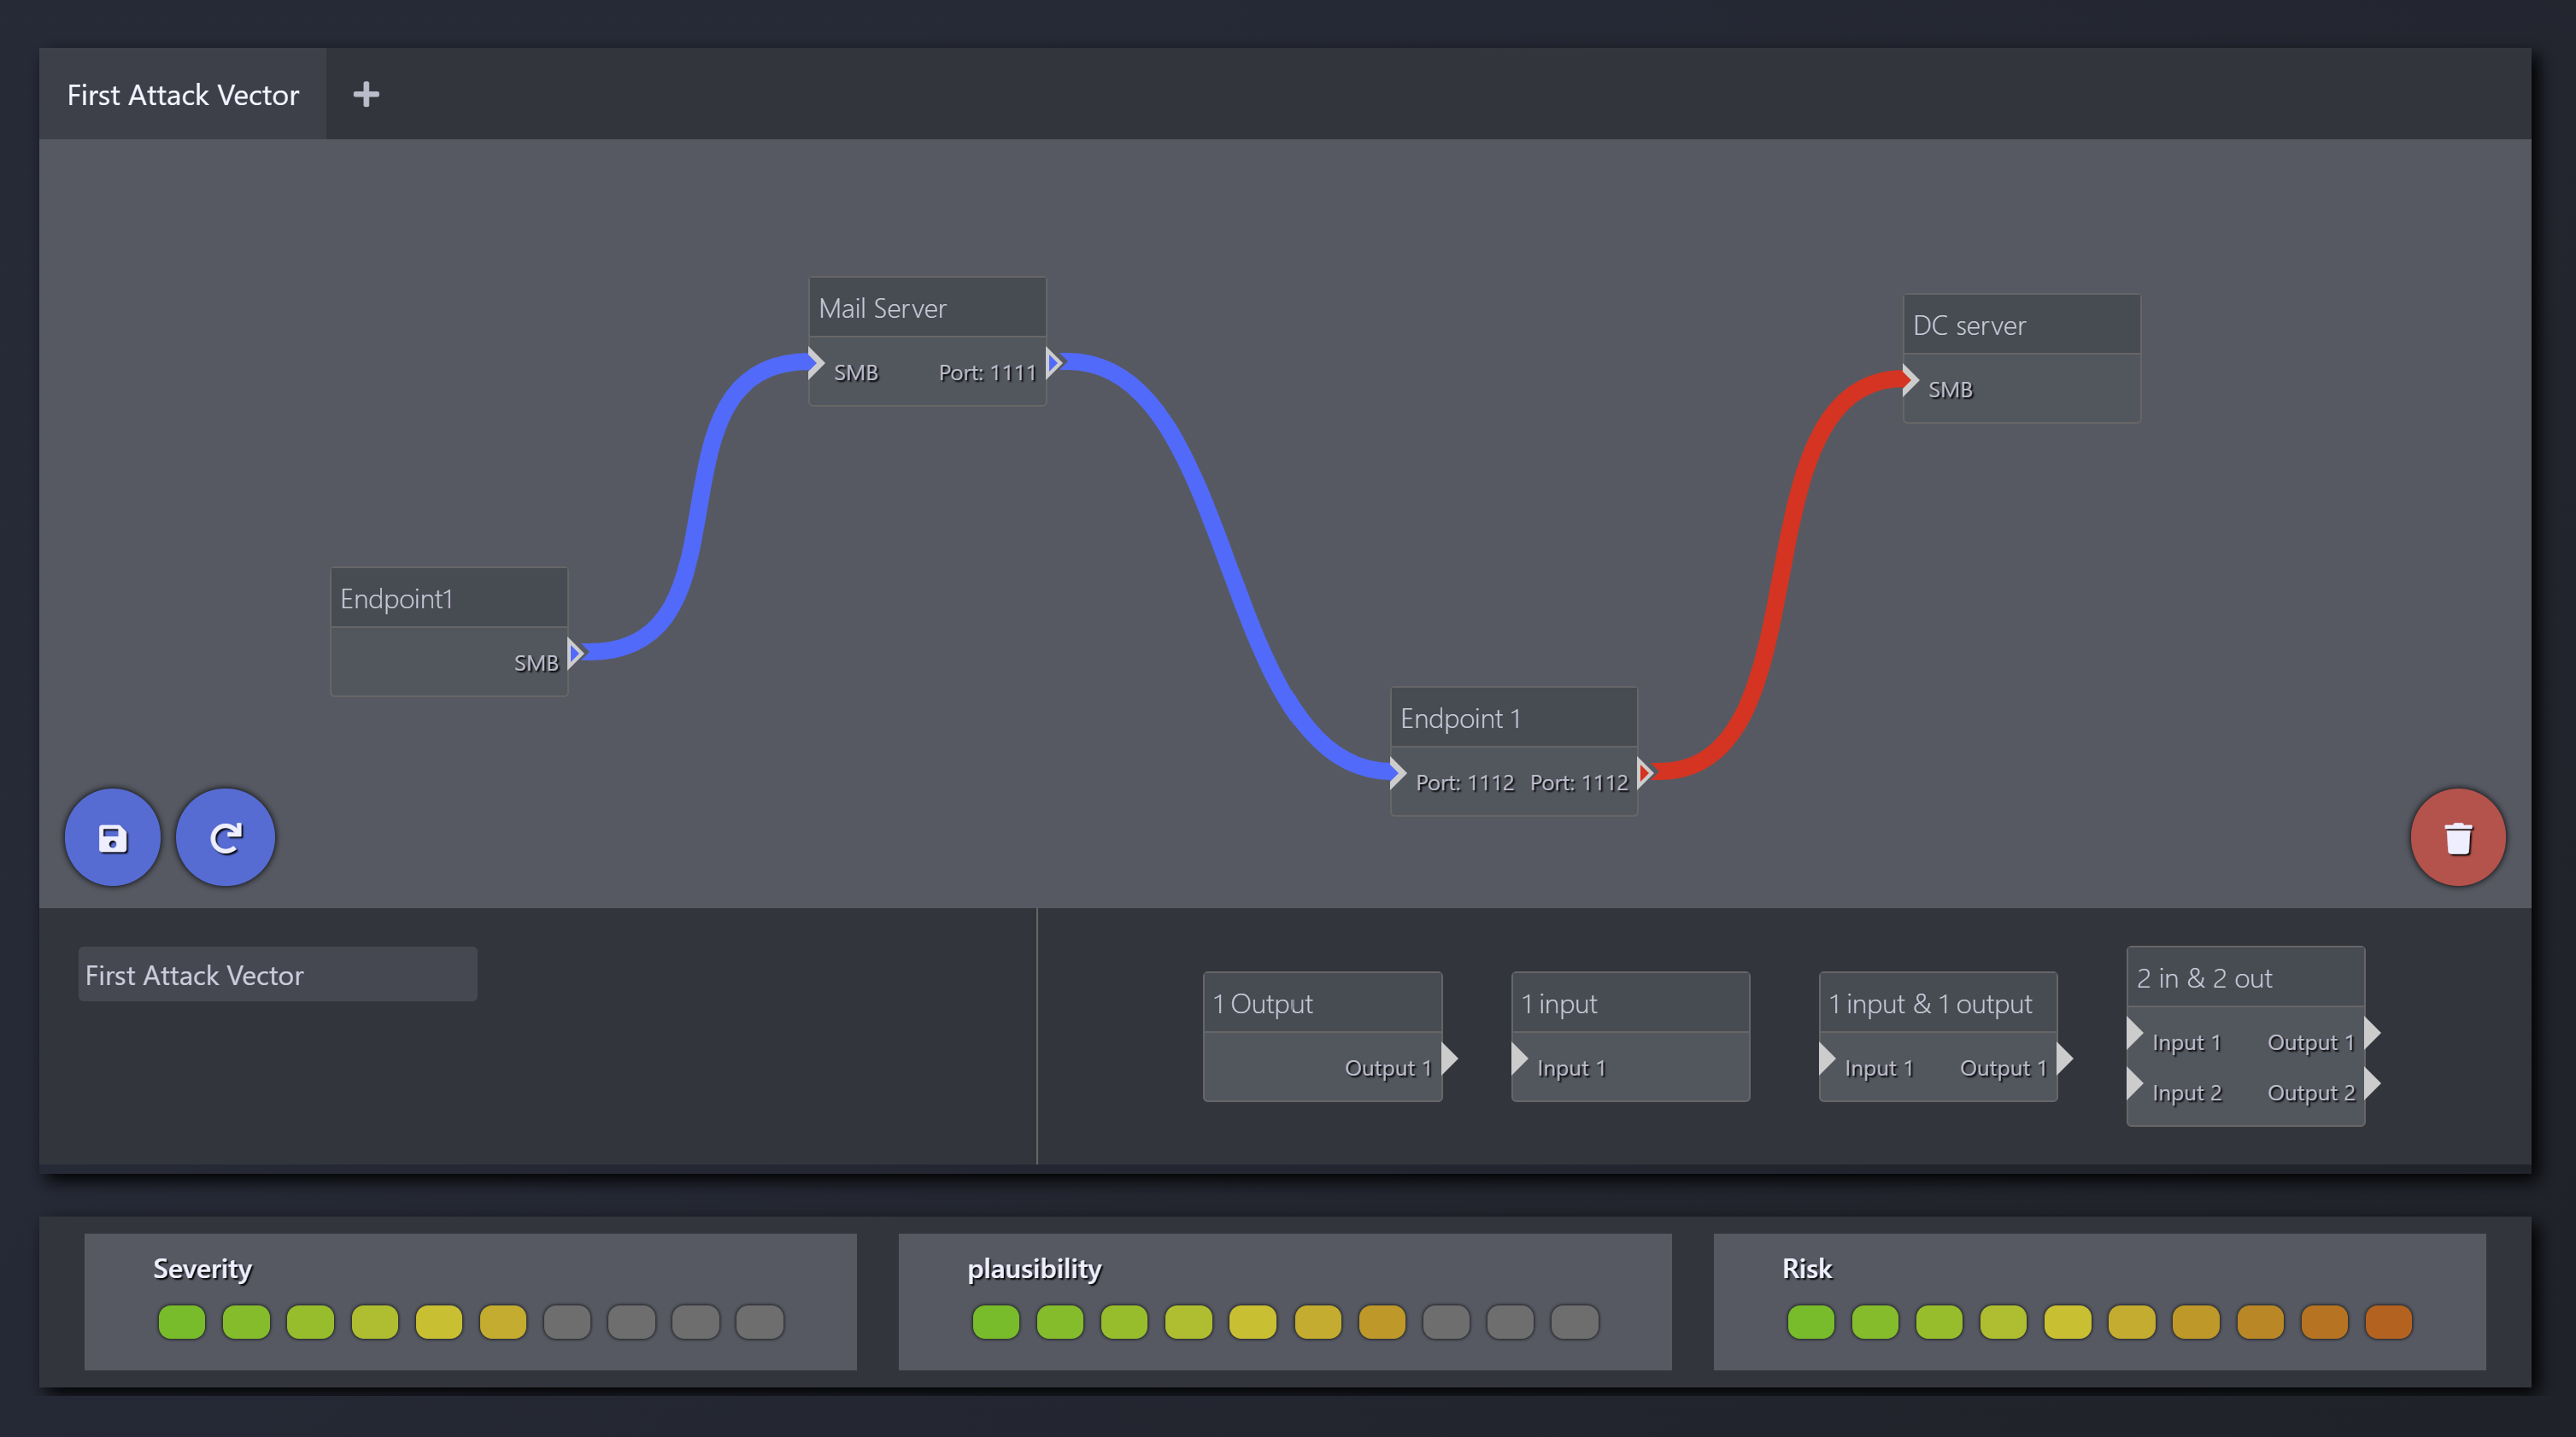
Attack vector panel will display all found attack vectors with Severity/Plausibility/Risk graphs.
AttackVector

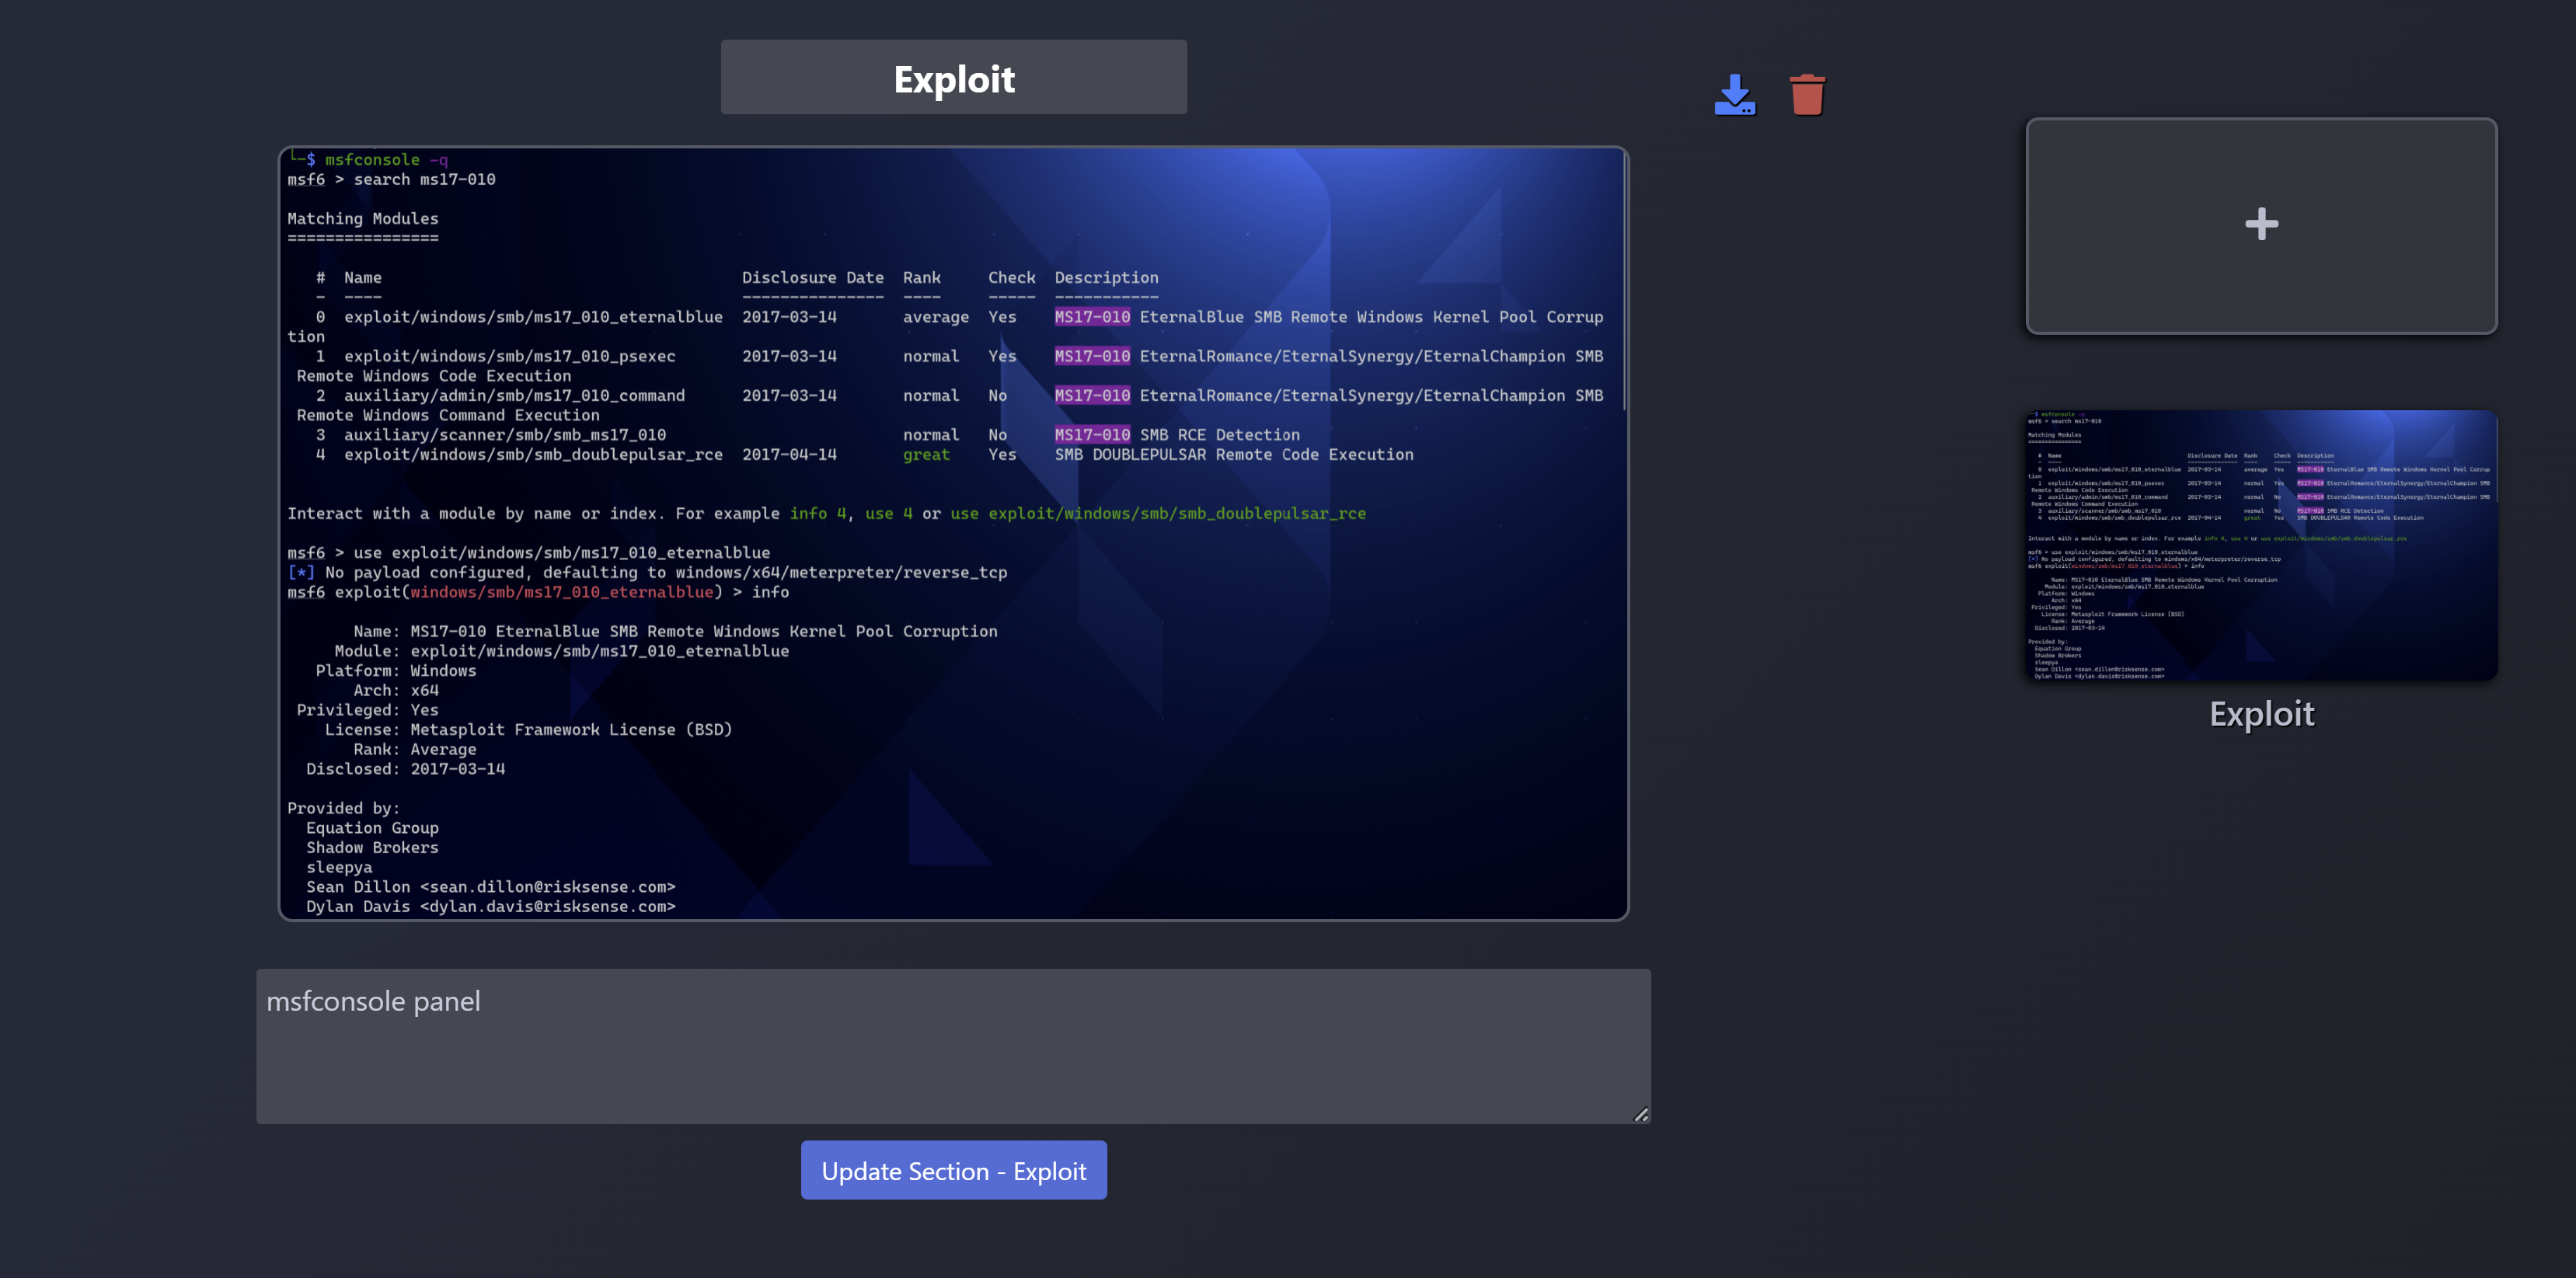
PreReport panel will contain all the screenshots from the current pentest.
Pre-Report

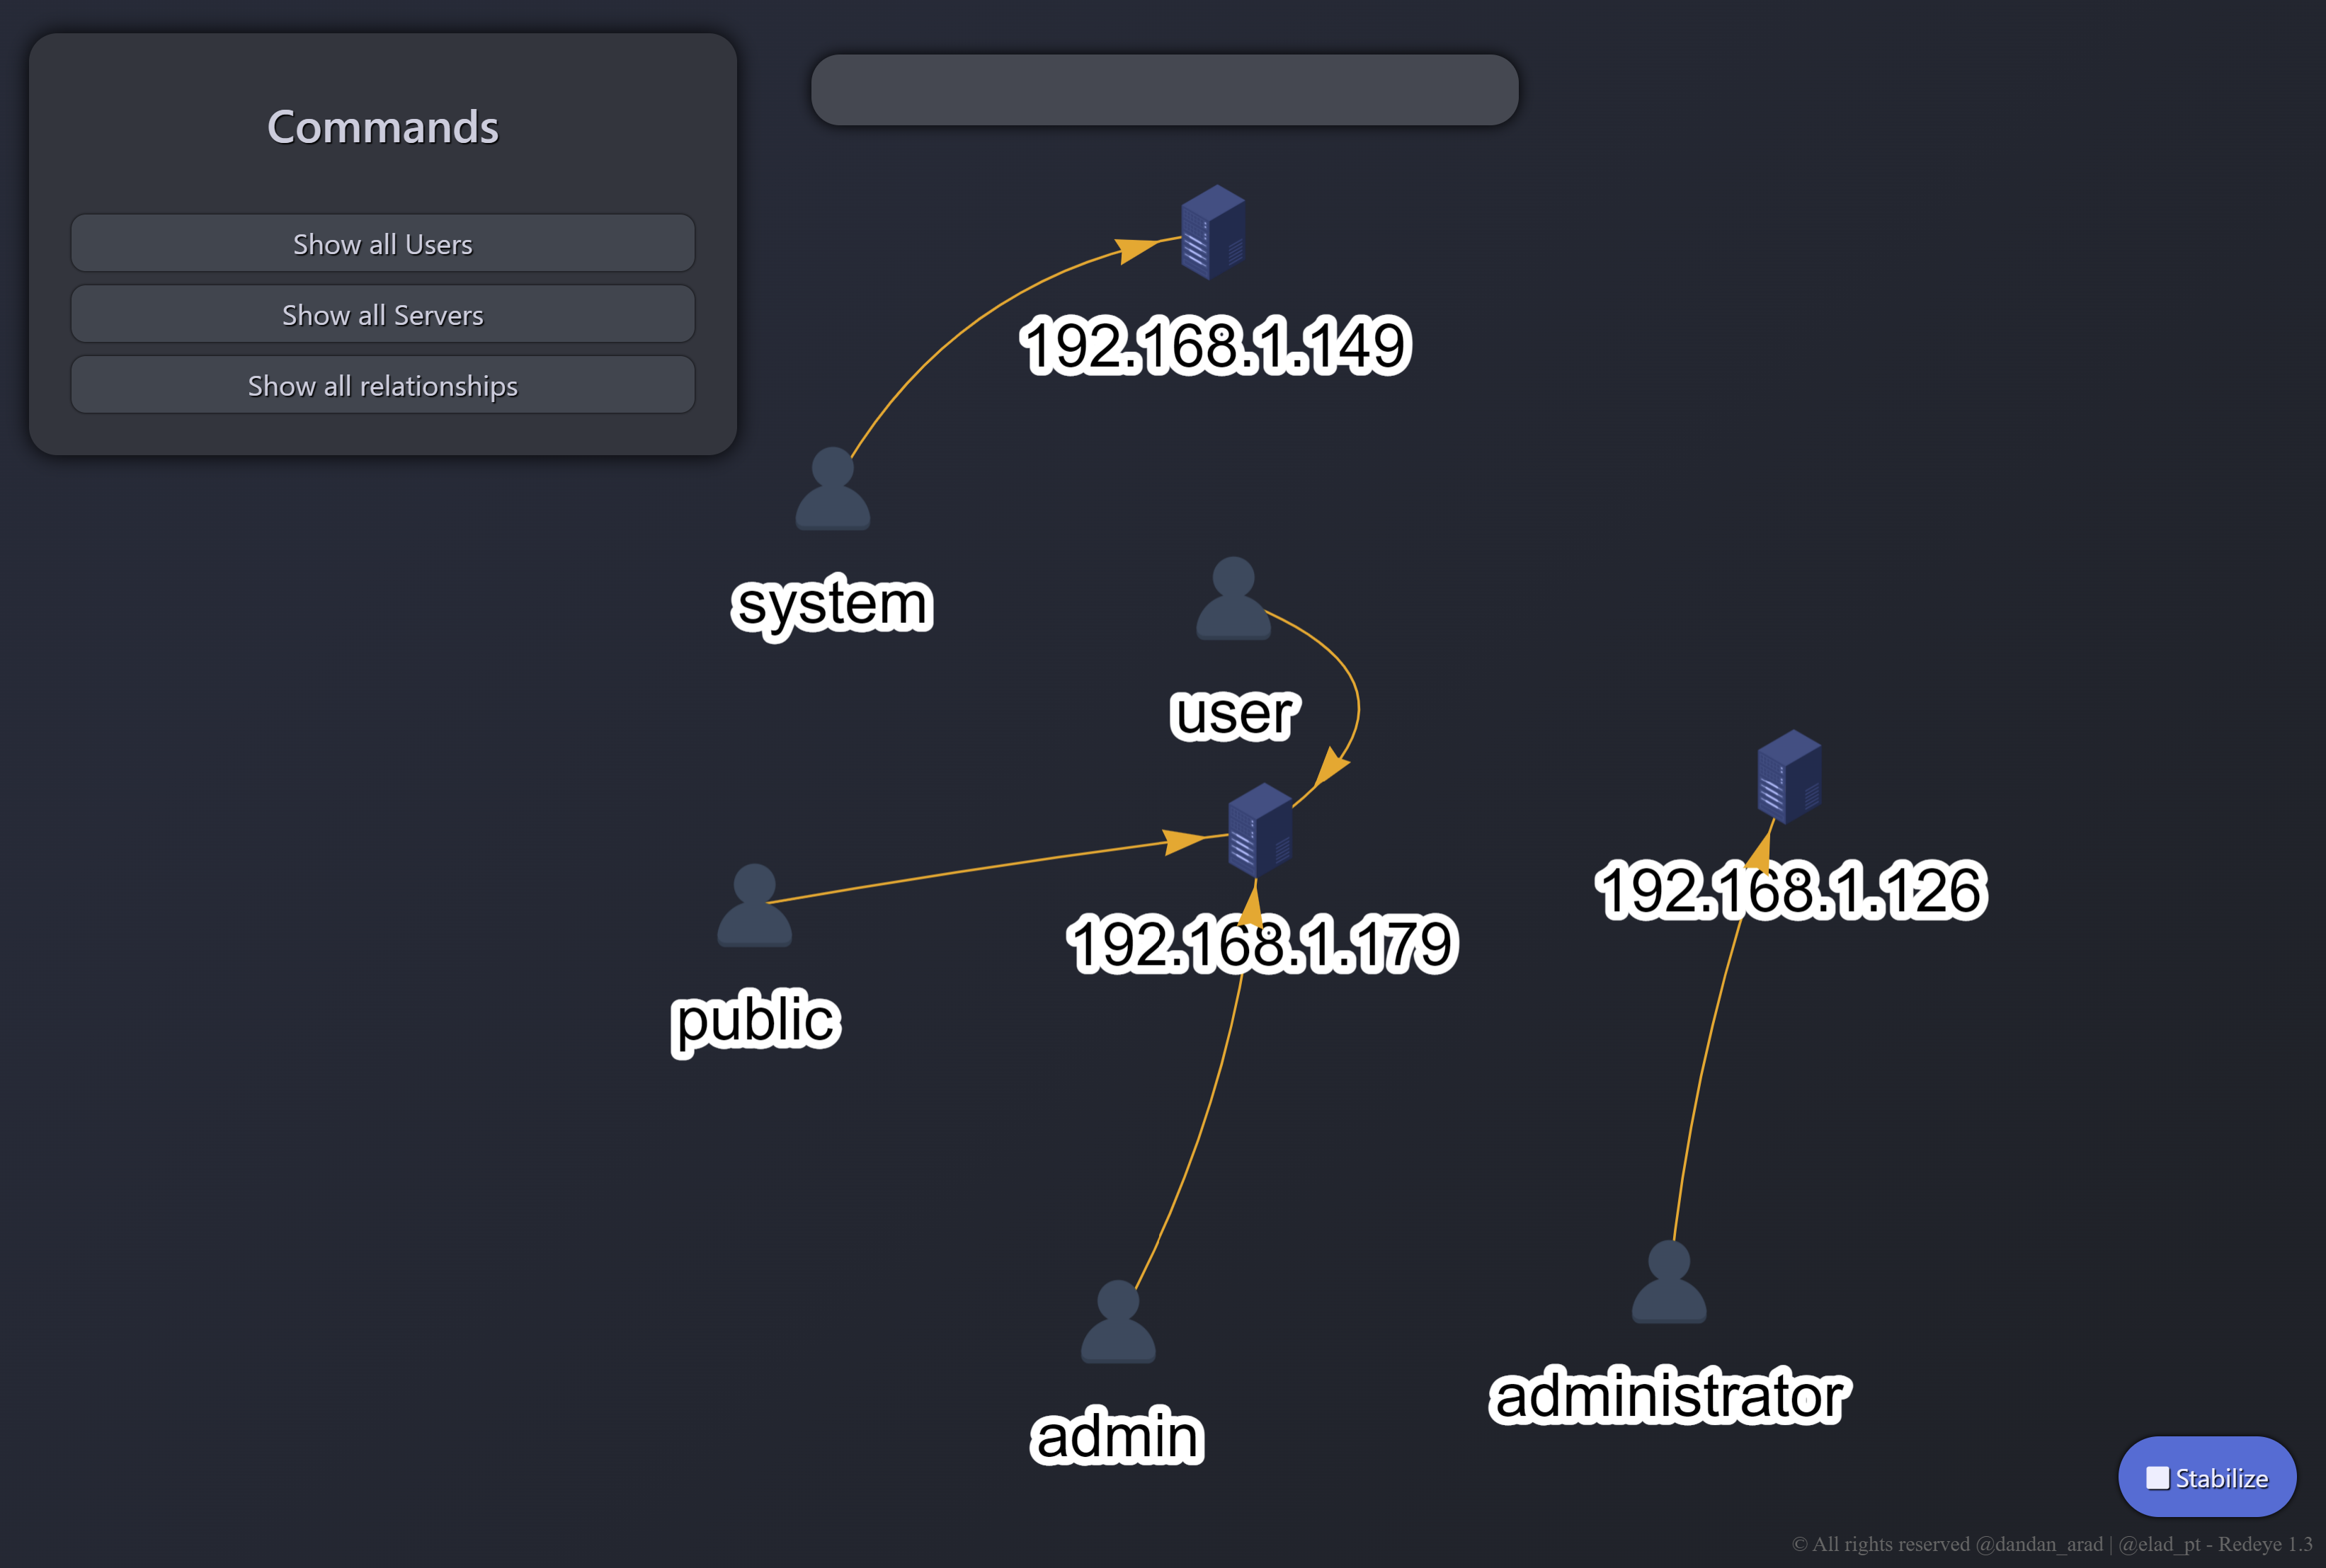
Graph panel will contain all of the Users and Servers and the relationship between them.
Graph

APIs allow users to effortlessly retrieve data by making simple API requests.

image
curl redeye.local:8443/api/servers --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/users --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq
curl redeye.local:8443/api/exploits --silent -H "Token: redeye_61a8fc25-105e-4e70-9bc3-58ca75e228ca" | jq

Установка

Docker

Скачать из реестра контейнеров GitHub.

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
docker-compose up -d

Запуск/Остановка контейнера

sudo docker-compose start/stop

Сохранение/Загрузка Redeye

docker save ghcr.io/redeye-framework/redeye:latest neo4j:4.4.9 > Redeye.tar
docker load < Redeye.tar

GitHub container registry: https://github.com/redeye-framework/Redeye/pkgs/container/redeye

Исходный код

git clone https://github.com/redeye-framework/Redeye.git
cd Redeye
sudo apt install python3.8-venv
python3 -m venv RedeyeVirtualEnv
source RedeyeVirtualEnv/bin/activate
pip3 install -r requirements.txt
python3 RedDB/db.py
python3 redeye.py --safe

Общее

Redeye будет слушать на: http://0.0.0.0:8443
Учётные данные по умолчанию:

  • username: redeye
  • password: redeye

Neo4j будет слушать на: http://0.0.0.0:7474
Учётные данные по умолчанию:

  • username: neo4j
  • password: redeye

Особая благодарность

  • Yoav Danino за моральную поддержку и бета-тестирование.

Авторство

  • Боковая панель

    • https://github.com/azouaoui-med/pro-sidebar-template
    • https://bootsnipp.com/snippets/Q0dAX
  • Блок-схема

    • https://www.jqueryscript.net/chart-graph/Drag-drop-Flow-Chart-Plugin-With-jQuery-jQuery-UI-flowchart-js.html
  • download.js

    • http://danml.com/download.html
  • dropzone

    • http://www.dropzonejs.com
  • Изображения и иконки

    • https://www.iconfinder.com
      • лицензия: https://creativecommons.org/licenses/by/4.0
    • http://www.freepik.com
  • Логи

    • https://codepen.io/jo_Geek/pen/NLoGZZ
      • лицензия: https://blog.codepen.io/documentation/terms-of-service/

Если вы являетесь владельцем какого-либо кода/файла в Redeye, который не распространяется по лицензии MIT, пожалуйста, свяжитесь с нами по адресу: [email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





