
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
TryHackMe-Atlassian-CVE-2022-26134 — Atlassian, CVE-2022-26134 Интерактивная лаборатория, демонстрирующая неаутентифицированную уязвимость удаленного выполнения кода (RCE) на Confluence Server и Data Center. | Kitploit
Инструменты/GitHubGitHub/r1skkam/tryhackme-atlassian-cve-2022-26134
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийCTFОбучение и ОбразованиеЛаборатории и Практика
GitHubr1skkam/tryhackme-atlassian-cve-2022-26134

TryHackMe-Atlassian-CVE-2022-26134

Atlassian, CVE-2022-26134 Интерактивная лаборатория, демонстрирующая неаутентифицированную уязвимость удаленного выполнения кода (RCE) на Confluence Server и Data Center.

Репозиторий
1294 лет назадЕщё не проверено
Поделиться

TryHackMe | Atlassian, CVE-2022-26134

TryHackMe Atlassian CVE-2022-26134

Atlassian, CVE-2022-26134 Интерактивная лаборатория, демонстрирующая уязвимость RCE без аутентификации в Confluence Server и Data Center.

Задача 1 Введение

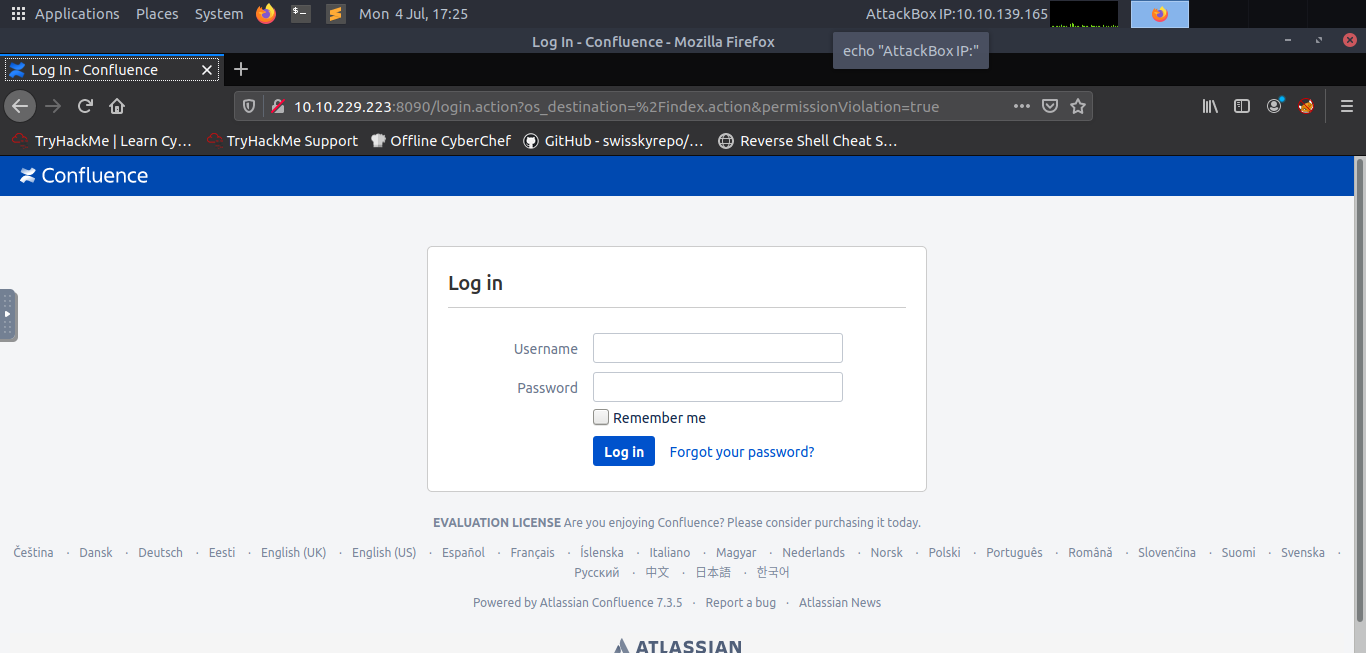
Confluence | Ваше удалённое рабочее пространство для команд | Atlassian
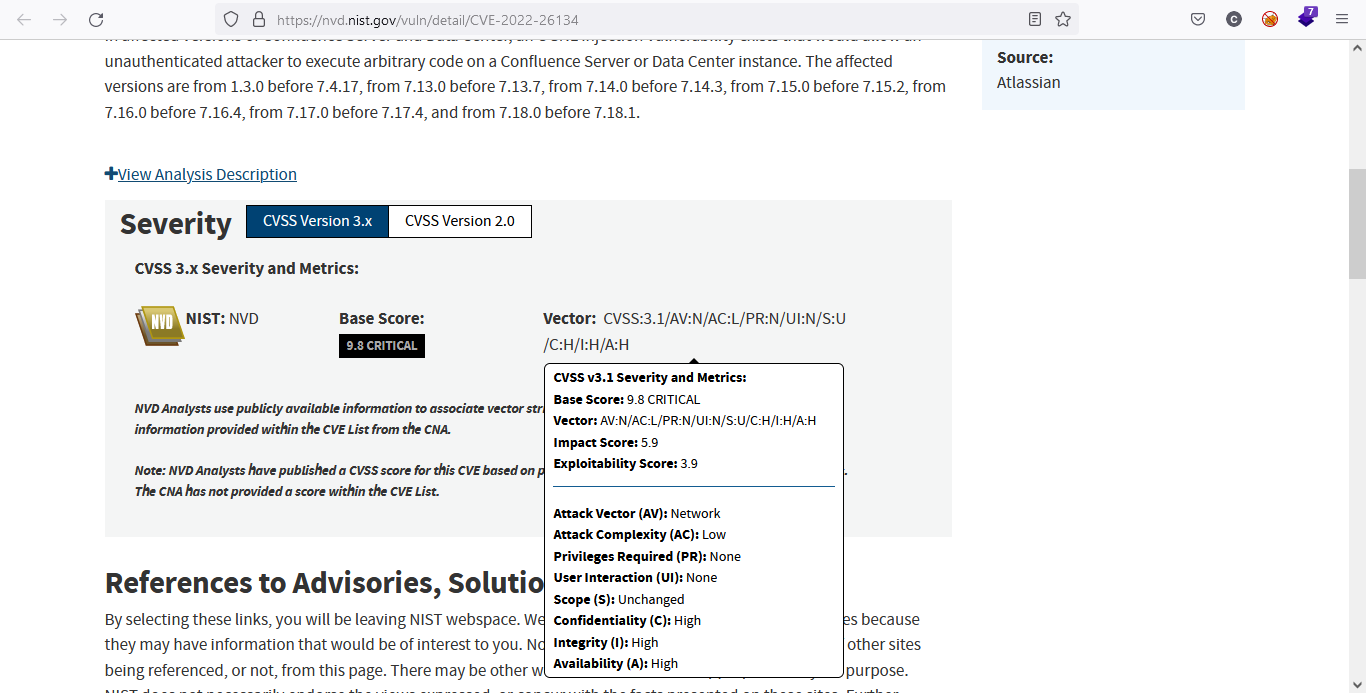
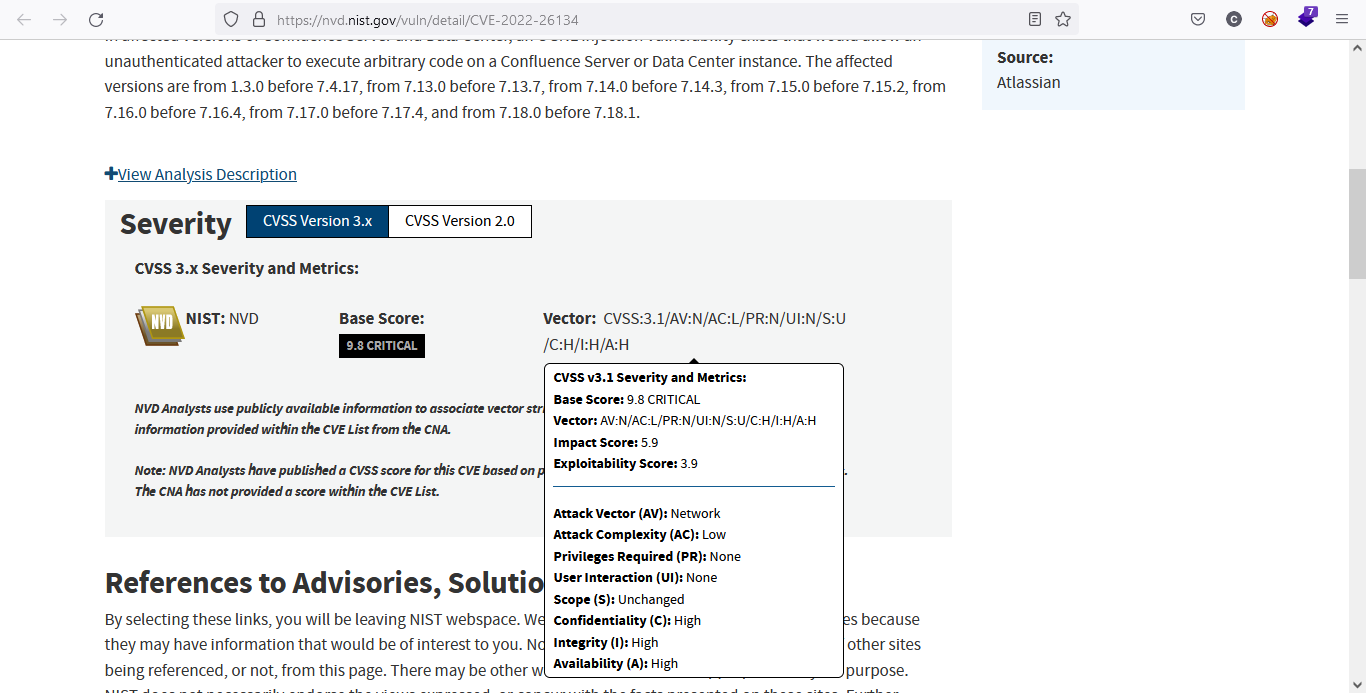
NVD - CVE-2022-26134

изображение

Задача 2 Разверните уязвимую машину

http://10.10.186.32:8090/ изображение

Задача 3 Объяснение уязвимости

язык выражений OGNL (Object-Graph Navigation Language) для Java

Задача 4 Обнаружение эксплойта и устранение уязвимости

Confluence Security Advisory 2022-06-02 | Confluence Data Center and Server 7.18 | Документация Atlassian

threat-intel/yara.yar на main · volexity/threat-intel

TryHackMe | Yara

Задача 5 Эксплуатация

URL-кодирование и декодирование - Онлайн
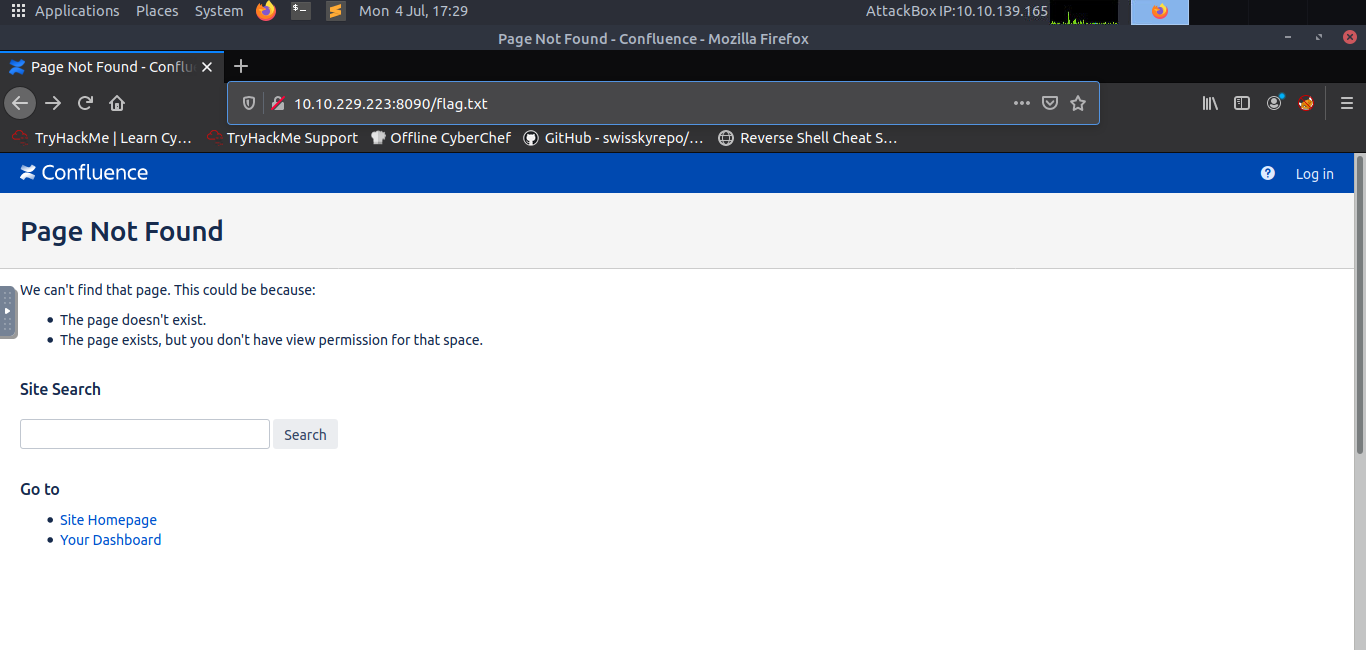
изображение

Задача 6 Заключение

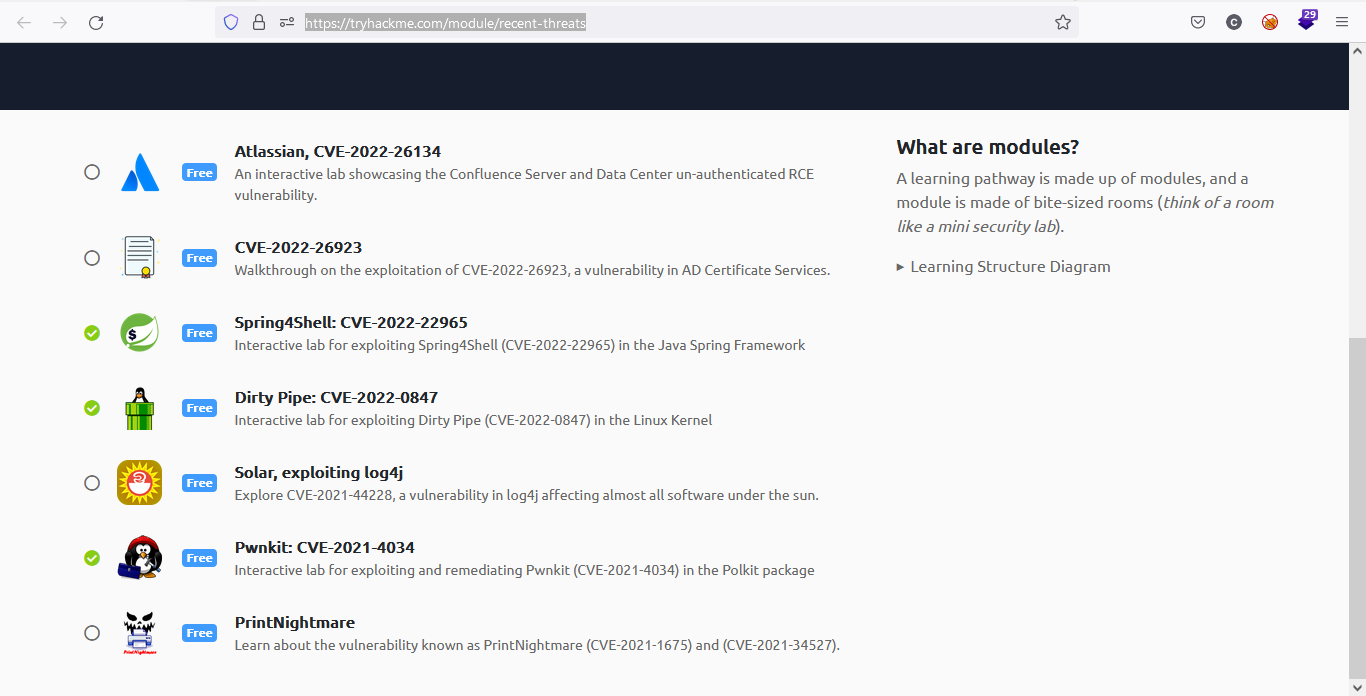
TryHackMe | Recent Threats

изображение

NVD - CVE-2022-26134

Охота за Confluence RCE [CVE-2022–26134] | от th3b3ginn3r | Июнь 2022 | Medium

Уязвимость Confluence RCE (CVE-2022-26134): обзор, обнаружение и устранение | Datadog

Nwqda/CVE-2022-26134: Atlassian Confluence (CVE-2022-26134) - Неаутентифицированная уязвимость внедрения OGNL (RCE).

OGNL Injection (OGNL)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →