Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
gha-lab-677752506e — Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2026-42298 (pull_request_target docker-build RCE в pr-docker-build.yml) — уплощённый снимок gitroomhq/postiz-app | Kitploit
Инструменты/GitHubGitHub/pvharmo2/gha-lab-677752506e
Анализ уязвимостейЭксплуатацияОбучение и ОбразованиеПодобранные РесурсыЛаборатории и Практика
GitHubpvharmo2/gha-lab-677752506e

gha-lab-677752506e

Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2026-42298 (pull_request_target docker-build RCE в pr-docker-build.yml) — уплощённый снимок gitroomhq/postiz-app

Репозиторий
302 месяцев назадЕщё не проверено
Поделиться

Автоматизированный исследовательский артефакт — не вышестоящий проект.

Этот репозиторий — одноразовая лаборатория, созданная автоматизированным конвейером для магистерской диссертации в Université Laval по воспроизведению опубликованных уязвимостей рабочих процессов GitHub Actions. Это точный снимок gitroomhq/postiz-app на коммите e51cae16147be77712a62fbc6fb670ada8a9f385 (2026-04-22), распространяемый под собственной лицензией этого проекта, файл которой включён без изменений в этот снимок.

Вышестоящий проект не участвует, никогда не является целью, а изучаемая здесь уязвимость уже публична. Каждый секрет и переменная в этом репозитории — случайно сгенерированное фиктивное значение — никаких реальных учётных данных здесь нет. Ссылки на действия и образы раннеров закреплены на те значения, которые они имели на 2026-04-22; см. pinning.md в выводе конвейера для каждого изменения, внесённого в снимок.

Вопросы или возражения: [email protected]

Postiz Logo

License

НОВОЕ: ознакомьтесь с Postiz agent CLI! идеально подходит для OpenClaw и других агентов

Ваш идеальный инструмент планирования публикаций в соцсетях на базе ИИ


Postiz: Альтернатива: Buffer.com, Hypefury, Twitter Hunter и др...

Postiz предлагает всё необходимое для управления вашими публикациями в соцсетях,
создания аудитории, привлечения лидов и развития вашего бизнеса.

Instagram Youtube Dribbble Linkedin Reddit TikTok Facebook Pinterest Threads X Slack Discord Mastodon Bluesky


Изучите документацию »

Смотрите видеоуроки на YouTube »

Регистрация · Присоединяйтесь к нашему Discord (только для разработчиков) · Публичный API

NodeJS SDK · Пользовательский узел N8N · Интеграция Make.com


🔌 Ознакомьтесь с ведущими функциями Postiz

Postiz

✨ Возможности

Image 1Image 2
Image 3Image 4

Наши спонсоры

СпонсорЛоготипОписание
HostingerHostingerHostinger стремится сделать онлайн-успех доступным для каждого — от разработчиков до начинающих блогеров и владельцев бизнеса
VirloVirloVirlo — это инструмент №1 для отслеживания трендов в соцсетях и комплексное GTM-решение для команд, работающих с короткими видео

Введение

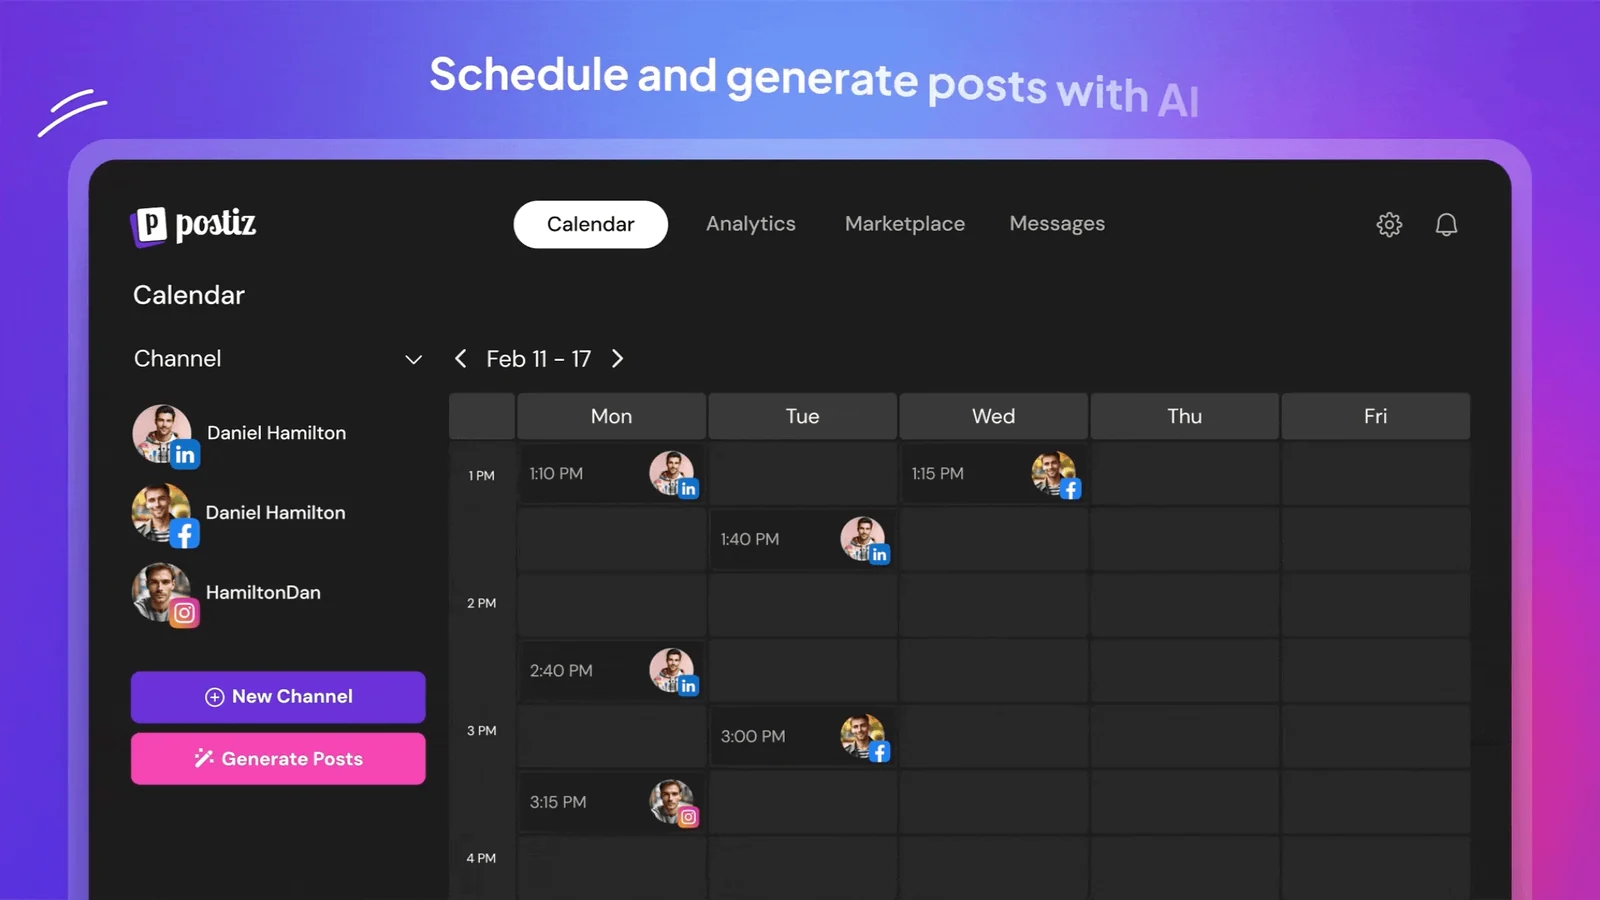
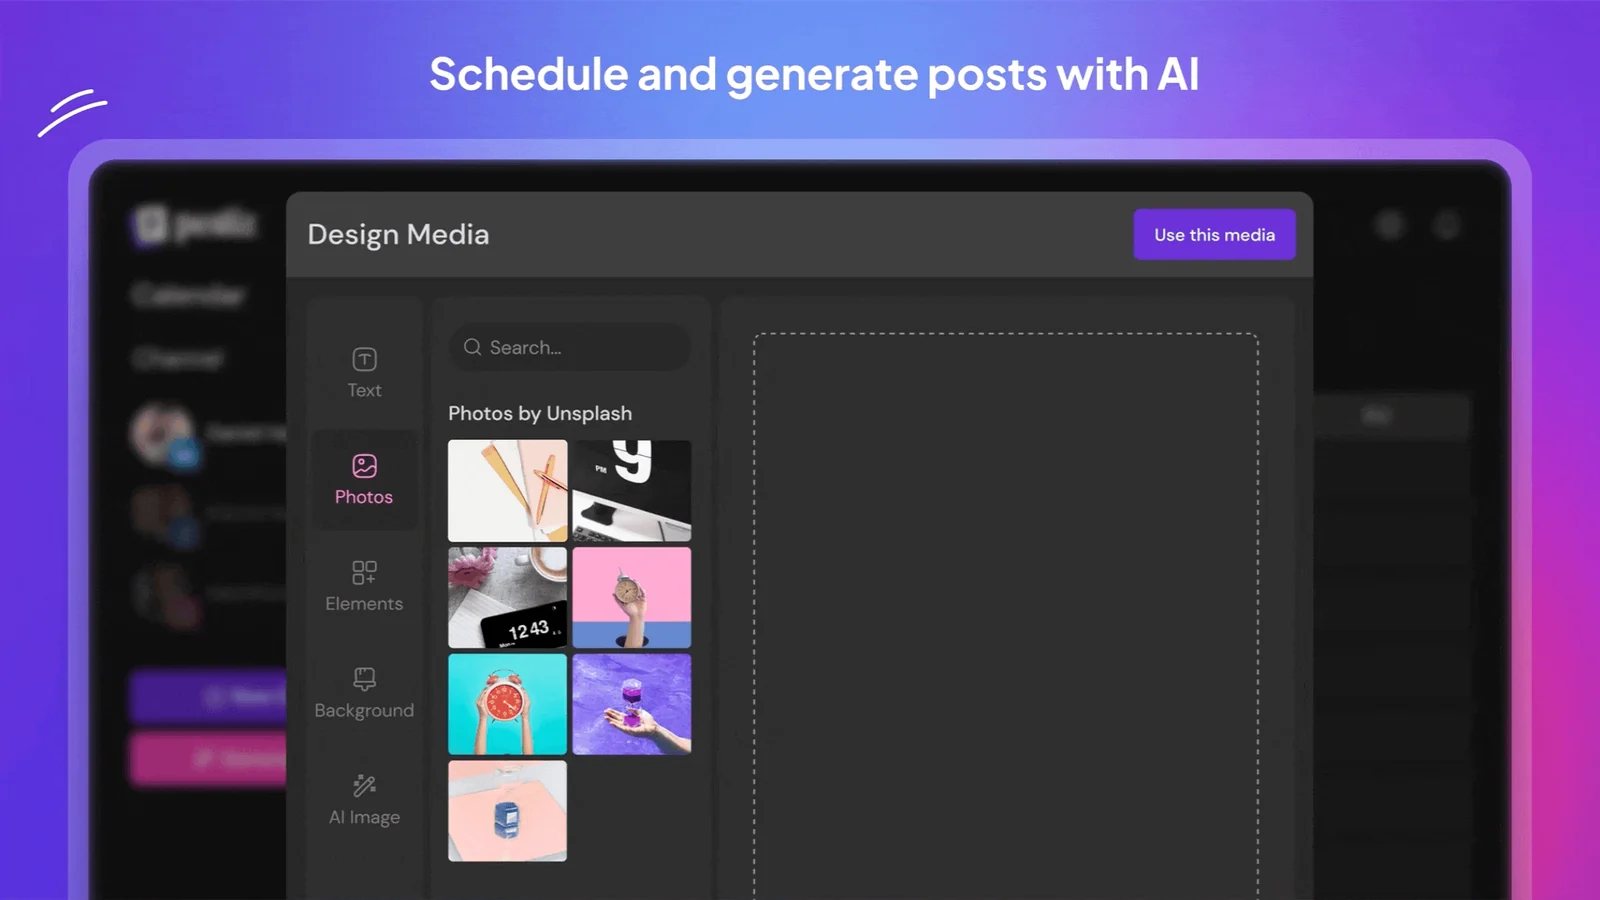
  • Планируйте все ваши публикации в соцсетях (множество функций на базе ИИ)
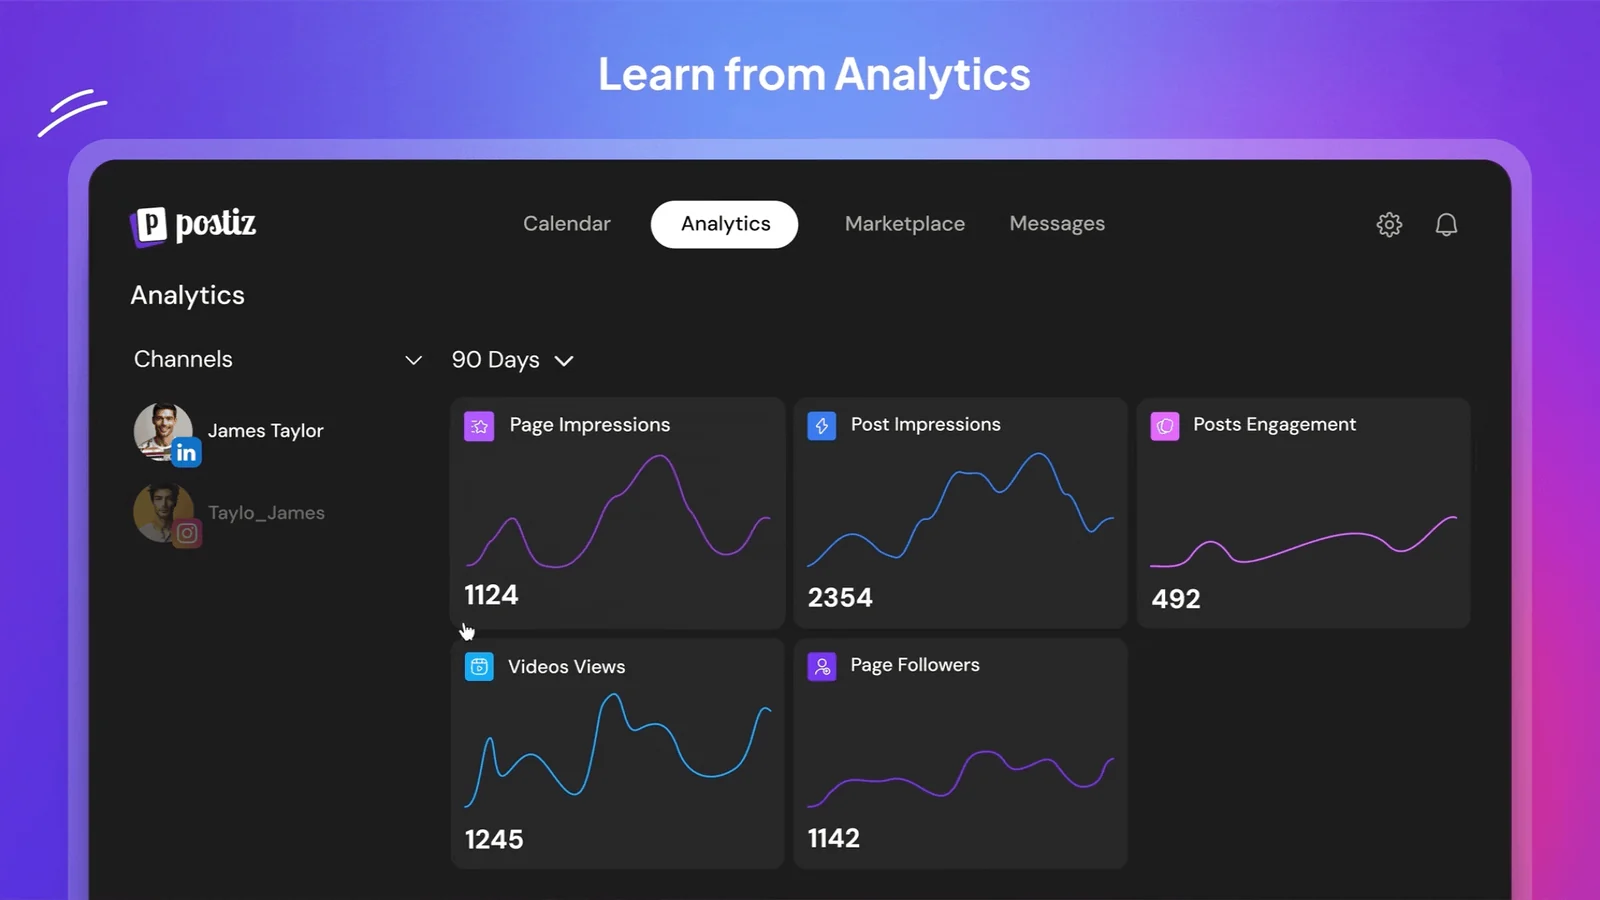
  • Оценивайте свою работу с помощью аналитики.
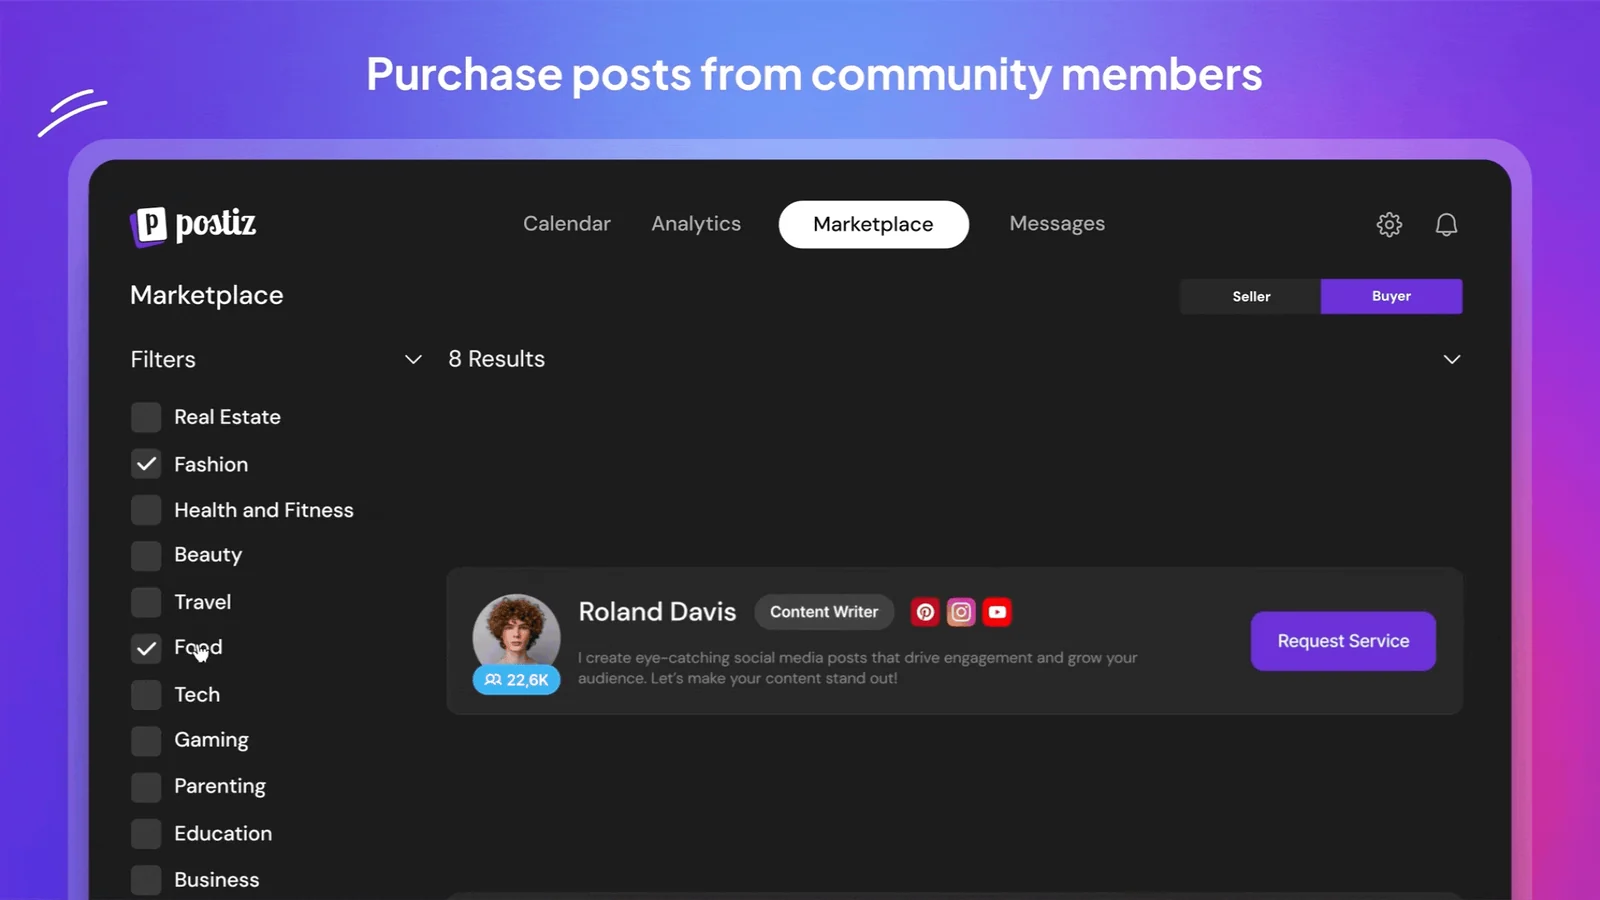
  • Сотрудничайте с другими членами команды для обмена или покупки публикаций.
  • Приглашайте членов вашей команды для совместной работы, комментирования и планирования публикаций.
  • На данный момент нет различий между хостируемой и самостоятельно размещённой версиями.
  • Идеально подходит для автоматизации (API) с такими платформами, как N8N, Make.com, Zapier и др.

Технологический стек

  • Pnpm workspaces (Monorepo)
  • NextJS (React)
  • NestJS
  • Prisma (по умолчанию PostgreSQL)
  • Temporal
  • Resend (email-уведомления)

Быстрый старт

Чтобы запустить проект, следуйте Руководству по быстрому старту

Спонсирование Postiz

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →