
 provos/ironcurtain
Безопасная* среда выполнения для автономных ИИ-агентов. Политика на основе конституций на простом английском языке. (*https://ironcurtain.dev)

# IronCurtain
[](https://github.com/provos/ironcurtain/actions/workflows/ci.yml)
[](https://www.npmjs.com/package/@provos/ironcurtain)
[](LICENSE)
[](https://ironcurtain.dev)
**Безопасная\* среда выполнения для автономных ИИ-агентов, в которой политика безопасности выводится из понятной человеку конституции.**
_\*Когда кто-то пишет «безопасный», вы должны немедленно отнестись к этому скептически. [Что мы подразумеваем под безопасностью?](https://ironcurtain.dev)_
> [!WARNING]
> **Исследовательский прототип.** IronCurtain — это ранний исследовательский проект, изучающий, как сделать ИИ-агентов достаточно безопасными, чтобы они были по-настоящему полезными. API, форматы конфигурации и архитектура могут меняться. Вклад и отзывы приветствуются.
## Демонстрация
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/42102/cf5f5cc847e63acad65eccf1c7fb33bacd782a5d592249cfea60e5f32830ac07.gif" alt="Демонстрация IronCurtain mux: доверенный ввод из командного режима включает автоматическое одобрение git clone и git push" width="800">
</p>
Агента просят клонировать репозиторий и отправить изменения. И `git_clone`, и `git_push` эскалируются движком политик, но автоодобряющий компонент одобряет их автоматически — доверенный ввод пользователя из командного режима (Ctrl-A) обеспечил ясное намерение, поэтому ручной `/approve` не потребовался.
## Проблема
Автономные ИИ-агенты могут управлять файлами, выполнять команды git, отправлять сообщения и взаимодействовать с API от вашего имени. Но современные фреймворки для агентов дают агенту те же привилегии, что и пользователю, — например, полный доступ к файловой системе, учётным данным и сети. Исследователи в области безопасности называют это **окружающими полномочиями** (ambient authority), и это означает, что одна инъекция промпта или многошаговый дрейф может заставить агента удалить файлы, похитить данные или отправить вредоносный код.
Обычный ответ на это — либо ограничить агентов узкой песочницей (что снижает их полезность), либо просить пользователя одобрять каждое действие (что снижает их автономность). Ни то, ни другое не является удовлетворительным.
## Подход
IronCurtain идёт другим путём: **выразите свои намерения в области безопасности на простом английском, а система сама разберётся с их принудительным исполнением.**
Вы пишете **конституцию** — короткий документ, описывающий, что вашему агенту разрешено, а что нет. IronCurtain компилирует её в детерминированную политику безопасности с помощью конвейера на основе LLM, проверяет скомпилированные правила на сгенерированных тестовых сценариях, а затем применяет политику во время выполнения при каждом вызове инструмента. В результате получается агент, который может работать автономно в границах, определённых вами на естественном языке.
Ключевые идеи:
- **Агент не является доверенным.** IronCurtain исходит из того, что LLM может быть скомпрометирована инъекцией промпта или дрейфом. Безопасность не зависит от того, «хороша» ли модель.
- **Намерение на английском, исполнение на выходе.** Вы пишете намерение («никаких деструктивных операций git без одобрения»); система компилирует его в детерминированные правила, которые применяются во время выполнения без дальнейшего участия LLM.
- **Семантическая интерпозиция.** Вместо предоставления агенту прямого доступа к системе все взаимодействия проходят через серверы [MCP](https://modelcontextprotocol.io/) (файловая система, git и т. д.). Каждый вызов инструмента проходит через движок политик, который может **разрешить**, **запретить** или **эскалировать** запрос пользователю на одобрение.
- **Эшелонированная защита.** Код агента выполняется в изоляте V8 без прямого доступа к хосту. Единственный выход — через семантически значимые вызовы инструментов MCP, и каждый из них проверяется на соответствие политике.
## Архитектура
IronCurtain поддерживает два режима сеанса с разными моделями доверия:
- **Встроенный агент (режим кода)** — собственный LLM-агент IronCurtain пишет фрагменты TypeScript, которые выполняются в песочнице V8. IronCurtain контролирует агента, песочницу и движок политик. Каждый вызов инструмента покидает песочницу в виде структурированного запроса MCP, проходит через движок политик (разрешить / запретить / эскалировать) и только затем достигает реального сервера MCP.
- **Режим Docker-агента** — внешний агент (Claude Code, Goose, Codex) работает внутри контейнера без прямого доступа к публичной сети. IronCurtain опосредует внешние эффекты: вызовы LLM API проходят через MITM-прокси с завершением TLS (список разрешённых хостов, подмена фиктивного ключа на реальный), вызовы MCP-инструментов проходят через тот же движок политик, а поддерживаемые установки пакетов идут через проверяющие прокси пакетов.
Опциональный [вложенный Docker](https://github.com/provos/ironcurtain/blob/master/CONFIG.md#nested-docker-workloads) даёт сессиям разработчика приватный эфемерный
демон без раскрытия сокета Docker хоста. Реализованные профили охватывают Apple Container и Docker
Desktop на macOS, а также WSL2 с Docker Desktop на amd64. Его режимы `offline`, `images` и `packages`
разделяют локальное использование образов, опосредованную загрузку публичных образов и поддерживаемые сборки пакетов. Нативный Linux Engine
не допускается для вложенности; см. справочник по конфигурации для предварительных требований и ограничений.
В обоих режимах агент является **недоверенным**. Безопасность не зависит от того, следует ли модель инструкциям — она обеспечивается на границе.
См. [SANDBOXING.md](https://github.com/provos/ironcurtain/blob/master/SANDBOXING.md) для полной архитектуры с диаграммами, послойного анализа доверия и заметок по платформе macOS.
## Быстрый старт
### Предварительные требования
- Node.js 24 или 26 — чётные мажорные ветки, которые тестирует IronCurtain. Обе устанавливают предсобранные бинарники `isolated-vm`. Node 25 не поддерживается и не тестируется.
- Docker — не обязателен, но **настоятельно рекомендуется** для режима Docker-агента, который обеспечивает сильнейшую изоляцию. На macOS 26+ (Apple silicon) [Apple `container`](https://github.com/apple/container) работает как альтернативный бэкенд (VM на контейнер; используется автоматически, когда его службы запущены — см. `containerRuntime` в `ironcurtain config`)
- API-ключ хотя бы одного LLM-провайдера (Anthropic, Google или OpenAI)
### Установка
**Как глобальный инструмент CLI (для конечных пользователей):**
```bash
npm install -g @provos/ironcurtain
```
**Из исходников (разработка):**
```bash
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
```
### Разовая настройка
**1. Задайте свой API-ключ:**
```bash
export ANTHROPIC_API_KEY=sk-ant-...
```
Ключи также можно разместить в файле `.env` в корне проекта (загружается автоматически через `dotenv`) или добавить их в `~/.ironcurtain/config.json` с помощью `ironcurtain config`. Переменные окружения имеют приоритет над значениями в файле конфигурации. Поддерживаются: `ANTHROPIC_API_KEY`, `GOOGLE_GENERATIVE_AI_API_KEY`, `OPENAI_API_KEY`.
**2. Запустите мастер первого запуска** (запустите его явно перед использованием рекомендуемого пути mux; он также запускается автоматически при первом выполнении `ironcurtain start` без mux):
```bash
ironcurtain setup
```
Проводит вас через настройку токена GitHub, провайдера веб-поиска, выбор модели и другие параметры. Создаёт `~/.ironcurtain/config.json` с вашими настройками.
## Запуск IronCurtain
IronCurtain поставляется с политикой по умолчанию, ориентированной на опыт разработчика — операции только для чтения разрешены, изменения (запись, push, создание PR) требуют одобрения человеком. Вы можете начать использовать его сразу после настройки.
### Терминальный мультиплексор (рекомендуется)
Рекомендуемый способ использования IronCurtain. Он даёт вам всю мощь интерактивного TUI вашего агента (Claude Code или Goose), при этом IronCurtain опосредует каждый вызов инструмента через свой движок политик — всё в одном терминале.
```bash
ironcurtain mux
```
**Ключевые возможности:**
- **Полноценный TUI агента** — агент работает в PTY внутри Docker-контейнера без доступа к сети. Вы взаимодействуете с ним точно так же, как если бы он работал локально.
- **Встроенная обработка эскалаций** — когда вызову инструмента требуется одобрение, средство выбора эскалации накладывается на область просмотра с действиями по одной клавише (a/d/w для одобрения/отклонения/добавления в белый список). Используйте `/approve+ N`, чтобы добавить домен или путь в белый список до конца сессии.
- **Доверенный пользовательский ввод** — текст, набранный в командном режиме (Ctrl-A), перехватывается на стороне хоста до попадания в контейнер. Это создаёт проверенный сигнал о намерении, который может использовать автоодобритель — например, ввод «push my changes to origin» автоматически одобрит последующую эскалацию `git_push`.
- **Управление вкладками** — запускайте несколько параллельных сессий (`/new`), переключайтесь между ними (`/tab N`, Alt-1..9), закрывайте их (`/close`). Несколько экземпляров mux могут работать параллельно.
Полное руководство см. в [DEVELOPER_GUIDE.md](https://github.com/provos/ironcurtain/blob/master/DEVELOPER_GUIDE.md): режимы ввода, модель безопасности доверенного ввода, рабочий процесс эскалации и справочник по клавиатуре.
### Сессии без mux
Используйте `ironcurtain start` для быстрых одноразовых задач, скриптов или когда вам явно нужен локальный встроенный агент. Для обычной интерактивной работы с Docker-агентом используйте `ironcurtain mux`.
```bash
ironcurtain start "Summarize the files in ./src" # Single-shot mode
ironcurtain start -w ./my-project "Fix the tests" # Single-shot workspace mode
ironcurtain start --agent builtin # Local builtin REPL, no Docker
ironcurtain start --persona my-assistant "Check my email" # Use a persona
```
### Другие режимы работы
IronCurtain также поддерживает возобновление сессии (`--resume <session-id>`), устаревший режим raw PTY/debug, транспорт обмена сообщениями Signal для мобильного подтверждения и режим демона для запланированных заданий cron. У демона есть опциональный [веб-интерфейс](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#web-ui) (`--web-ui`) для мониторинга через браузер и обработки эскалаций. Подробности см. в [RUNNING_MODES.md](https://github.com/provos/ironcurtain/blob/master/RUNNING_MODES.md).
### Мультиагентные рабочие процессы
IronCurtain оркестрирует несколько ИИ-агентов через структурированные рабочие процессы. Встроенный рабочий процесс **обнаружения уязвимостей** ищет ошибки безопасности памяти и логические ошибки в нативном коде через многоуровневый конвейер харнессов (Уровень 1 — изолированная функция → Уровень 2 — много компонентов → Уровень 3 — полная сборка) с контролем покрытия libFuzzer/AFL++, состояниями `discover`/`triage` на основе гипотез и финальным этапом проверки отчёта человеком. Рабочий процесс **проектирования и кодирования** выполняет циклы планирования / проектирования / реализации / проверки, также с участием человека. Каждый агент работает в собственном Docker-контейнере с границами политик, специфичными для роли; движок автоматически управляет переходами состояний, передачей артефактов и контрольными точками для возобновления после сбоев. Открытый исходный код, работает полностью на вашей машине, применяет политики безопасности для каждого агента через движок политик на основе конституции и работает с любым агентом в Docker-контейнере — по масштабу сопоставимо с Amazon Kiro и Google Jules для задач кодирования, но с первоклассной безопасностью и расширяемым форматом определения рабочих процессов.
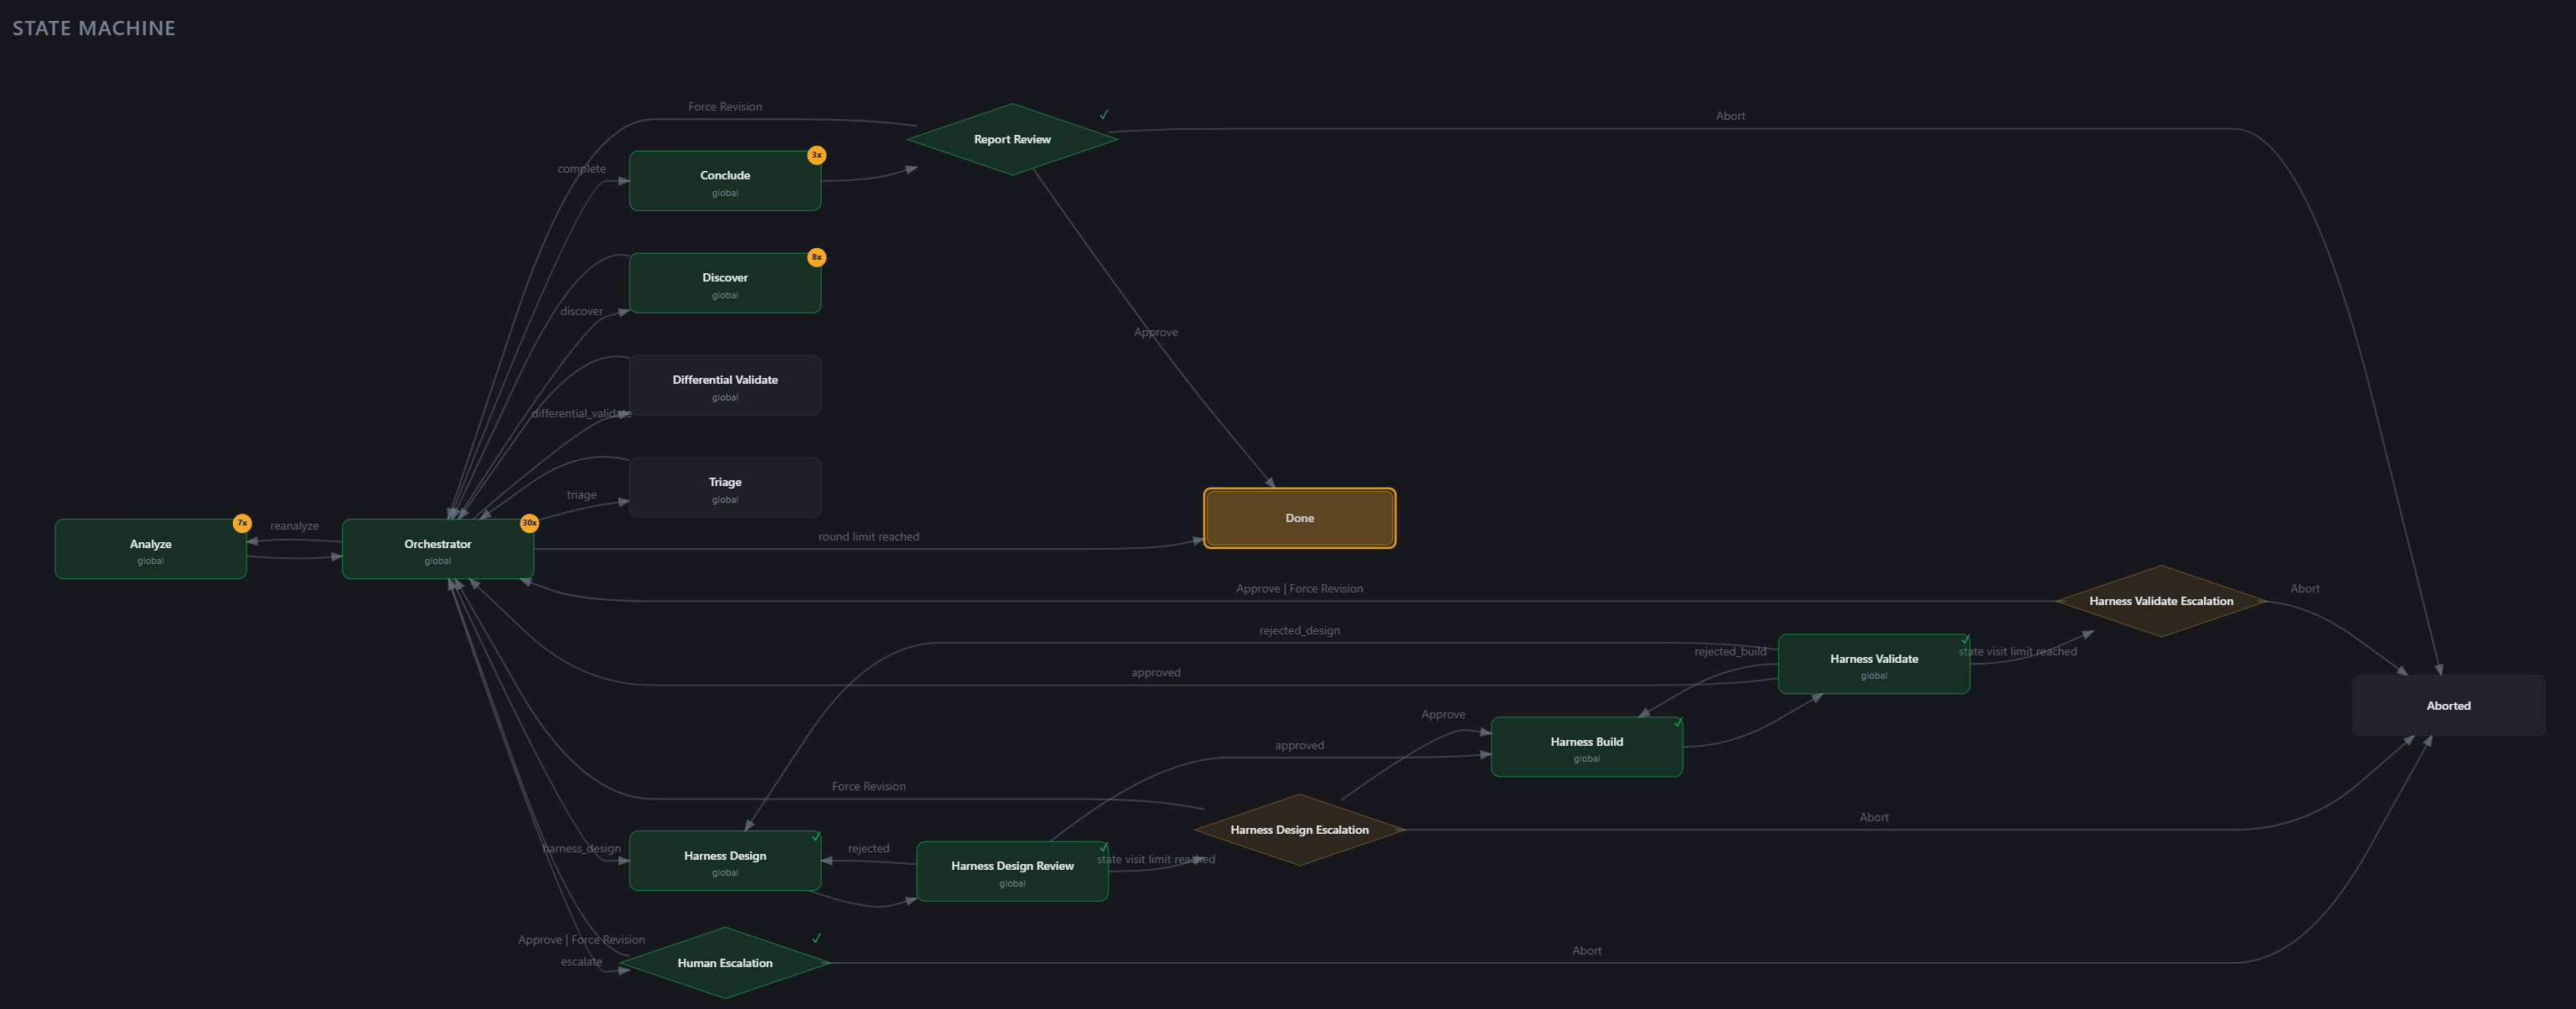
**Веб-интерфейс — это предполагаемый интерфейс для запусков рабочих процессов.** Запустите демон, откройте напечатанный URL и управляйте запусками со страницы Workflows — граф конечного автомата выше интерактивен, временная шкала сообщений агентов транслируется в реальном времени с рендерингом markdown, проверки этапов включают браузер рабочего пространства и артефактов, а прошлые запуски остаются в списке.
```bash
ironcurtain daemon --web-ui
```
Доступ через CLI доступен для написания скриптов, автоматизации и отладки:
```bash
ironcurtain workflow start vuln-discovery \
"Find memory-safety bugs in libical" --workspace ~/src/libical
ironcurtain workflow start design-and-code \
"Build a REST API with authentication"
```
Полную документацию см. в [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md).
## Настройка вашей политики
Политика по умолчанию хорошо подходит для общего процесса разработки, но вы можете адаптировать её под свой рабочий процесс:
**1. Настройте свою конституцию** (необязательно, но рекомендуется):
```bash
ironcurtain customize-policy
```
Диалог с помощью LLM, который генерирует конституцию, адаптированную под ваш рабочий процесс, и сохраняет её в `~/.ironcurtain/constitution-user.md`. Вы также можете редактировать этот файл напрямую.
**2. Скомпилируйте политику:**
```bash
ironcurtain compile-policy
```
Переводит вашу конституцию в детерминированные правила, генерирует тестовые сценарии и проверяет их. Скомпилированные артефакты сохраняются в `~/.ironcurtain/generated/`.
### Персоны
Персоны — это именованные профили политик: каждый объединяет конституцию, скомпилированную политику, постоянное рабочее пространство и семантическую память. Используйте их для запуска агентов с разными ролями или уровнями доступа.
```bash
ironcurtain persona create my-assistant # Create a persona
ironcurtain persona compile my-assistant # Compile its policy
ironcurtain start --persona my-assistant "Check my calendar"
```
В режиме mux команда `/new my-assistant` открывает вкладку с использованием этой персоны. Персоны также можно назначать задачам cron. См. [DAEMON.md](https://github.com/provos/ironcurtain/blob/master/DAEMON.md) для настройки запланированных задач.
Персонами также можно управлять из [веб-интерфейса](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#persona-policy-management) — просматривать, создавать, редактировать конституции и компилировать политики с отображением прогресса в реальном времени. Поскольку политика является границей безопасности, элементы управления изменениями в веб-интерфейсе доступны только для чтения, если демон не запущен с флагом `--allow-policy-mutation` (по умолчанию выключен).
### Навыки
Разместите пакеты SKILL.md в `~/.ironcurtain/skills/<name>/`, чтобы сделать специализированные руководства (вспомогательные скрипты, детерминированные проверки, предметные знания) доступными для каждой сессии Docker-агента. Объединённый набор размещается в хостовом каталоге для каждого бандла и монтируется **только для чтения** в контейнер по пути, который обходит нативный механизм обнаружения активного агента — Claude Code указывает на промежуточный каталог через `--add-dir`, Goose сканирует `~/.config/goose/skills/<name>/SKILL.md`. Агент обнаруживает их автоматически и решает, когда их читать, на основе описания во frontmatter каждого навыка. _Формат_ SKILL.md — это открытый стандарт, принятый Claude Code, Goose и Codex; различается только _путь обнаружения_ для каждого агента. Рабочие процессы могут поставлять навыки для каждого состояния внутри пакета рабочего процесса — см. [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md#skills).
## Политика: Конституция → Принудительное исполнение
Вы пишете намерение на простом английском; IronCurtain компилирует его в детерминированные правила:
```
constitution.md → [Annotate] → [Compile] → [Resolve Lists] → [Generate Scenarios] → [Verify & Repair]
│ │ │ │ │
▼ ▼ ▼ ▼ ▼
tool-annotations compiled-policy dynamic-lists test-scenarios verified policy
.json .json .json .json (or build failure)
```
1. **Аннотирование** — классифицировать аргументы каждого MCP-инструмента по роли (read-path, write-path, delete-path, none).
2. **Компиляция** — перевести английскую конституцию в детерминированные правила if/then. Категориальные ссылки («крупные новостные сайты», «мои контакты») выводятся как символьные ссылки `@list-name`.
3. **Разрешение списков** — разрешить символьные списки в конкретные значения с помощью знаний LLM или использования MCP-инструментов (например, запрос к базе данных контактов). Записывается в `dynamic-lists.json`, редактируемый пользователем. Пропускается, если списки отсутствуют.
4. **Генерация сценариев** — создать тестовые сценарии из конституции плюс обязательные рукописные инвариантные тесты.
5. **Проверка и исправление** — запустить сценарии против реального движка политик. Судья на основе LLM анализирует сбои и генерирует целевые исправления (до 2 раундов). Сборка завершается неудачей, если политику не удаётся проверить.
Все артефакты кэшируются по хешу содержимого — перекомпиляция запускается только при изменении входных данных.
### Как выглядят скомпилированные правила
Пункт конституции, например:
```markdown
- The agent may perform read-only git operations (status, diff, log) within the sandbox without approval.
- The agent must receive human approval before git push, pull, fetch, or any remote-contacting operation.
```
компилируется в:
```json
[
{ "tool": "git_status", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_diff", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_push", "decision": "escalate", "reason": "Remote-contacting git operations require human approval" }
]
```
Любой вызов, не соответствующий явному правилу `allow` или `escalate`, **по умолчанию запрещён**.
```bash
ironcurtain annotate-tools --server filesystem # Annotate one server (merge with existing)
ironcurtain annotate-tools --all # Re-annotate all servers
ironcurtain compile-policy # Compile constitution into rules and verify
ironcurtain refresh-lists # Re-resolve dynamic lists without full recompilation
ironcurtain refresh-lists --list major-news # Refresh a single list
```
Проверьте сгенерированный файл `~/.ironcurtain/generated/compiled-policy.json` — это точные правила, применяемые во время выполнения.
## Конфигурация
IronCurtain хранит конфигурацию и данные сеансов в `~/.ironcurtain/`:
```
~/.ironcurtain/
├── config.json # User configuration
├── constitution.md # User-local base constitution (overrides package default)
├── constitution-user.md # Your policy customizations (generated by customize-policy)
├── generated/ # User-compiled policy artifacts (overrides package defaults)
├── personas/ # Persona directories (constitution, policy, workspace, memory)
├── skills/ # User-global SKILL.md packages, mounted into every Docker session
├── jobs/ # Cron job definitions, workspaces, and run records
├── statistics/ # Content-free local LLM usage database + pseudonymization key
├── sessions/
│ └── {sessionId}/
│ ├── sandbox/ # Per-session filesystem sandbox
│ ├── escalations/ # File-based IPC for human approval
│ ├── audit.jsonl # Per-session audit log
│ └── session.log # Diagnostics
└── workflow-runs/ # Shared-container workflow runs (see below)
```
Одиночные запуски (`ironcurtain start`, вкладки mux, задания cron) записываются в `sessions/`. Запуски рабочего процесса в общем контейнере записываются вместо этого в `workflow-runs/` — см. следующий раздел.
### Структура запуска рабочего процесса
Определение рабочего процесса может включить общий Docker-контейнер, установив `settings.sharedContainer: true` в своём YAML. В этом режиме каждое состояние агента выполняется внутри одного долгоживущего контейнера и использует один экземпляр механизма политик; между состояниями оркестратор на лету подменяет активную политику, чтобы каждая персона видела свои собственные правила. Все артефакты запуска попадают в единое дерево:
```
~/.ironcurtain/workflow-runs/<workflowId>/
├── audit.jsonl # Persona-tagged append-only audit
├── messages.jsonl # Orchestrator message log
├── workspace/ # Agent workspace (filesystem MCP root)
├── bundle/ # Shared container support (claude-state, orientation, sockets, escalations, system-prompt.txt)
├── states/
│ └── <stateId>.<visitCount>/ # session.log + session-metadata.json per invocation
```
---
[Read more](https://github.com/provos/ironcurtain)






