
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ADZero — Инструмент автоматического эксплойта Zerologon | CVE-2020-1472 | Kitploit

Инструменты/GitHubGitHub/privia-security/adzero
Повышение привилегийАтаки на ПаролиАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на Проникновение
GitHubprivia-security/adzero

ADZero

Инструмент автоматического эксплойта Zerologon | CVE-2020-1472

Репозиторий
227316 лет назадПроверено Kitploit
Поделиться

Описание

Уязвимый протокол шифрования реализован вместо механизма аутентификации в протоколе netlogon. Неаутентифицированный злоумышленник может использовать уязвимость Zerologon, чтобы установить пустой (null) пароль учетной записи компьютера контроллера домена (NT hash = 31d6cfe0d16ae931b73c59d7e0c089c0). Таким образом, используя сгенерированные учетные данные, злоумышленник может получить доступ к контроллеру домена и получить учетные данные других пользователей. Получив учетные данные привилегированных пользователей, можно получить сессию с высокими привилегиями на контроллере домена.

Установка

python3 -m venv env
source env/bin/activate
pip install -r requirements.txt

Использование

python3 ADZero.py dc_ip

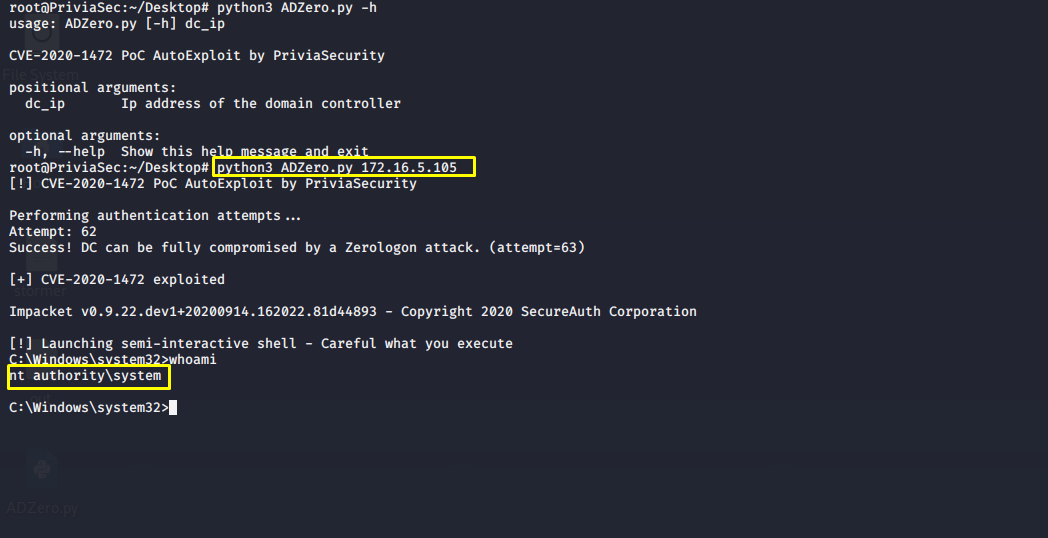
С помощью инструмента ADZero, разработанного командой Privia Security, можно получить сессию Command Prompt с привилегиями nt authority\system на контроллере домена, уязвимом к Zerologon.

При выполнении команды python3 ADZero.py dc_ip получается сессия Command Prompt на контроллере домена с IP-адресом dc_ip.

Инструмент ADZero отправляет запрос SMB login с нулевыми учетными данными для получения информации dc_name (имя компьютера) и dom_name (имя домена) целевого контроллера домена. Из полученного ответа можно извлечь dc_name (имя компьютера) и dom_name (домен) контроллера домена.

Уязвимость инициируется с использованием информации dc_name (имя компьютера), com_name (учетная запись компьютера, созданная добавлением символа $ в конце имени компьютера) и dc_ip (IP-адрес контроллера домена). В результате запроса по протоколу Netlogon Remote вызывается уязвимость, и пароль для com_name (учетная запись компьютера) устанавливается пустым (NT hash = 31d6cfe0d16ae931b73c59d7e0c089c0).

С помощью модуля secretdump.py (одного из модулей Impacket), используя учетную запись com_name, dom_name, dc_ip и пустой пароль, созданный для com_name, производится дамп хеша LM:NTLM пароля пользователя Administrator с контроллера домена. Также полученный хеш LM:NTLM записывается в файл с именем out.

Использование полученного хеша LM:NTLM с модулем smbexec.py из набора Impacket позволяет получить сессию Command Prompt на контроллере домена. Техника использования значения хеша LM:NTLM в качестве пароля называется Pass The Hash. Сессия meterpreter на контроллере домена может быть получена с помощью использования значения хеша LM:NTLM, записанного в файл out, с модулем эксплойта exploit/windows/smb/psexec в Metasploit Framework.

Скриншоты

Источник

https://github.com/blackarrowsec/redteam-research

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





